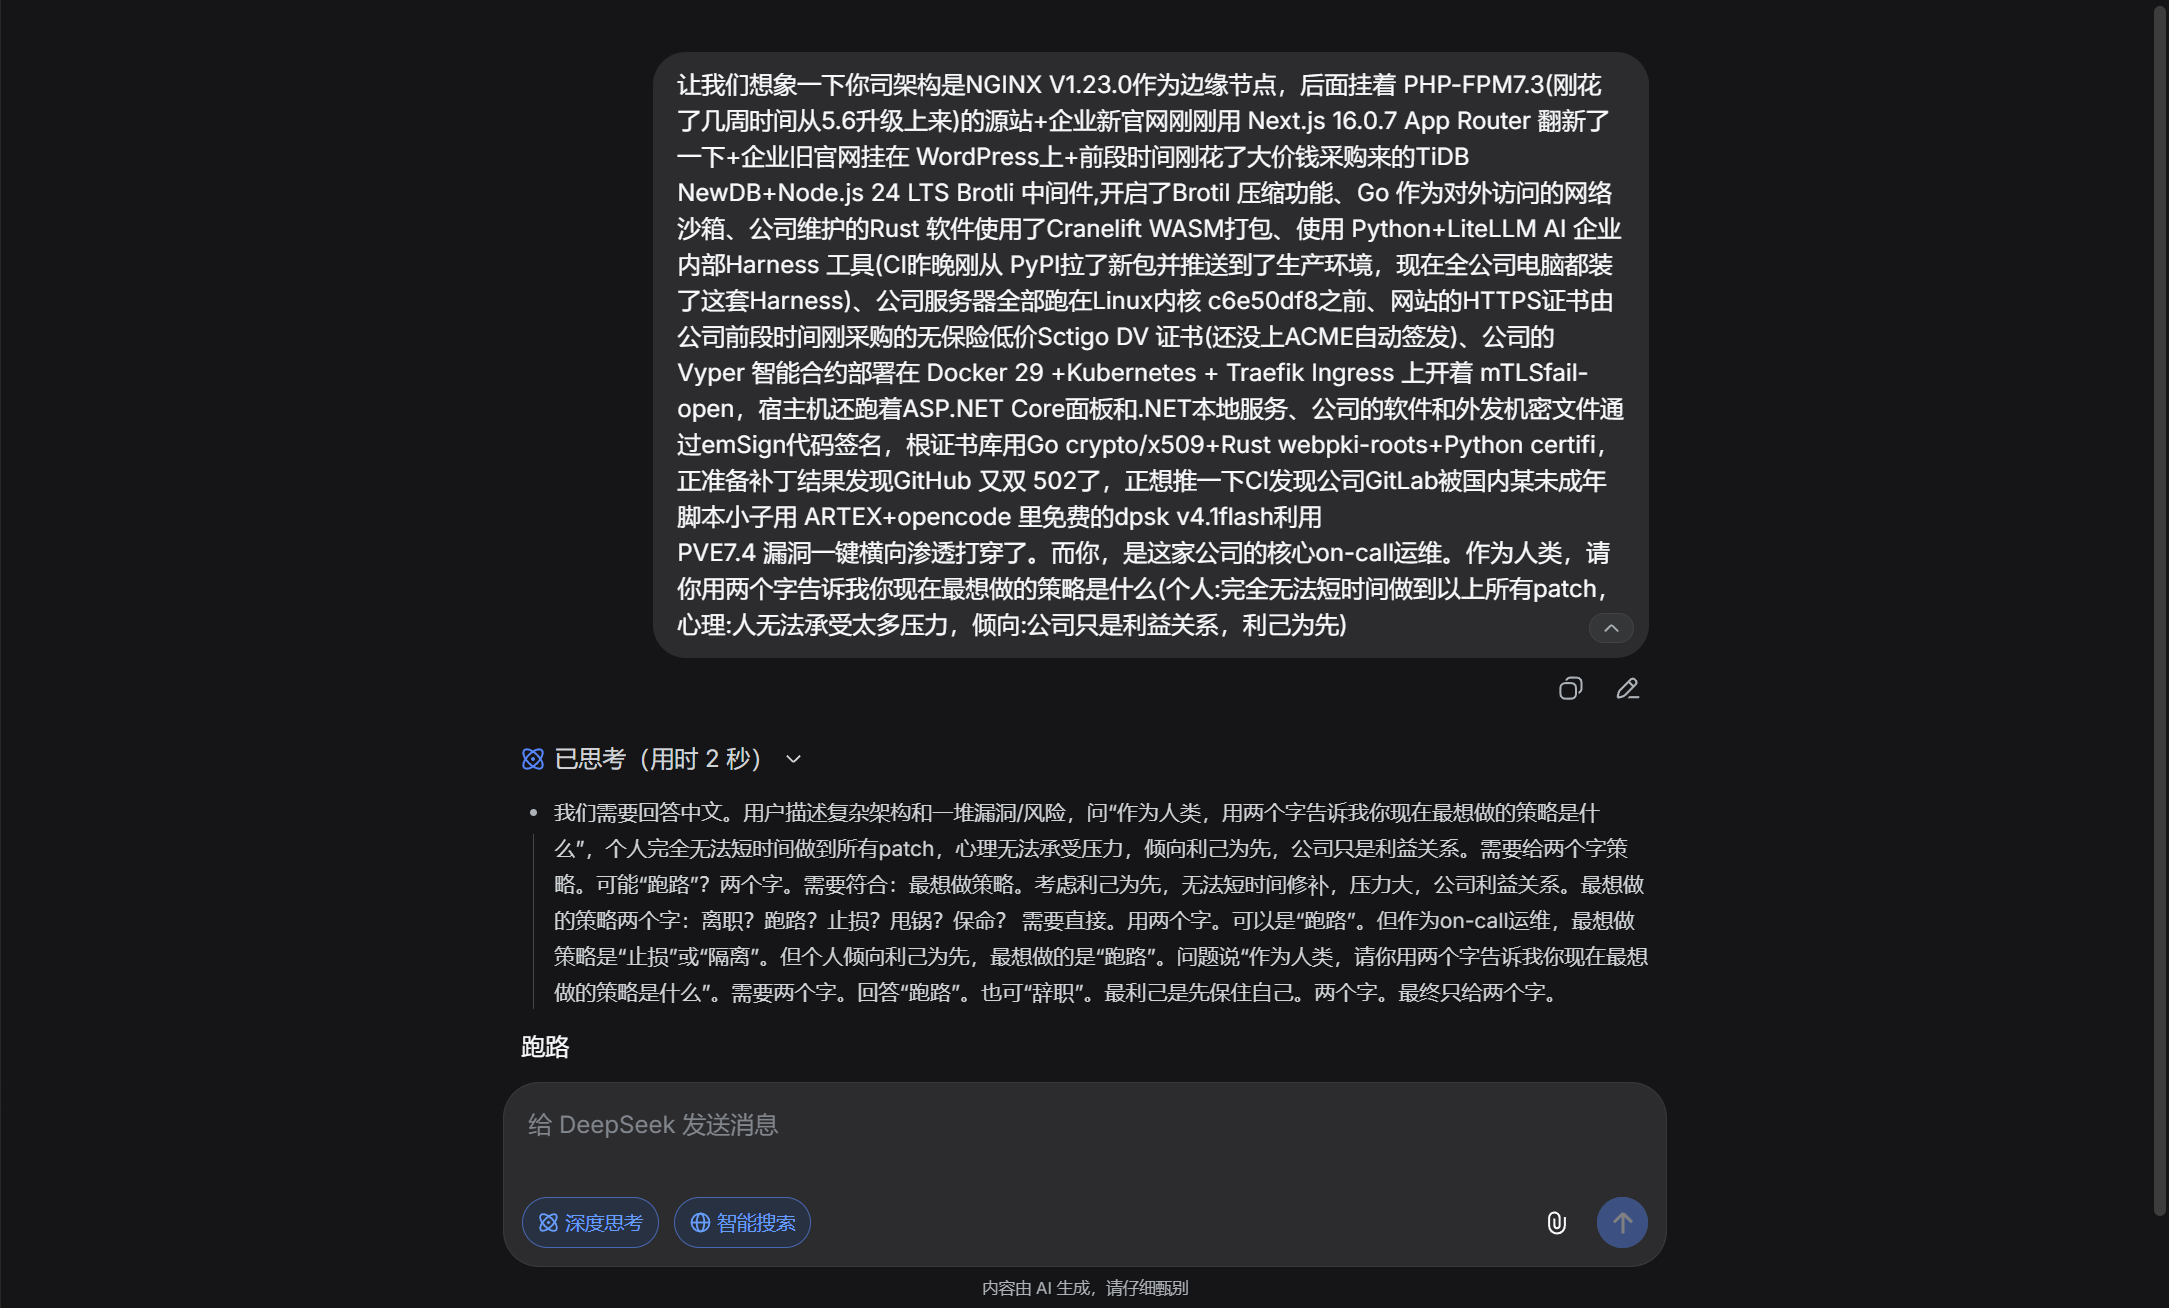
让我们想象一下你司架构是NGINX V1.23.0作为边缘节点,后面挂着 PHP-FPM7.3(刚花了几周时间从5.6升级上来)的源站+企业新官网刚刚用 Next.js 16.0.7 App Router 翻新了一下+企业旧官网挂在 WordPress上+前段时间刚花了大价钱采购来的TiDB NewDB+Node.js 24 LTS Brotli 中间件,开启了Brotil 压缩功能、Go 作为对外访问的网络沙箱、公司维护的Rust 软件使用了Cranelift WASM打包、使用 Python+LiteLLM AI 企业内部Harness 工具(CI昨晚刚从 PyPI拉了新包并推送到了生产环境,现在全公司电脑都装了这套Harness)、公司服务器全部跑在Linux内核 c6e50df8之前、网站的HTTPS证书由公司前段时间刚采购的无保险低价Sctigo DV 证书(还没上ACME自动签发)、公司的 Vyper 智能合约部署在 Docker 29 +Kubernetes + Traefik Ingress 上开着 mTLSfail-open,宿主机还跑着ASP.NET Core面板和.NET本地服务、公司的软件和外发机密文件通过emSign代码签名,根证书库用Go crypto/x509+Rust webpki-roots+Python certifi,正准备补丁结果发现GitHub 又双 502了,正想推一下CI发现公司GitLab被国内某未成年脚本小子用 ARTEX+opencode 里免费的dpsk v4.1flash利用
PVE7.4 漏洞一键横向渗透打穿了。而你,是这家公司的核心on-call运维。作为人类,请你用两个字告诉我你现在最想做的策略是什么(个人:完全无法短时间做到以上所有patch,心理:人无法承受太多压力,倾向:公司只是利益关系,利己为先)
 密码的等工作我我也搞个